
Comment surveiller un site web avec une vérification HTTP
Une vérification HTTP interroge une URL depuis vos emplacements de surveillance de la même façon qu'un navigateur, puis juge la réponse : le serveur a-t-il répondu, à quelle vitesse, et le statut et le contenu paraissent-ils corrects. C'est le type de vérification le plus utilisé de HostTracker : utilisez-le pour tout site ou page que vous voulez traiter comme en ligne ou hors service en fonction d'un vrai chargement de page. Choisissez plutôt une vérification API pour analyser et valider du JSON ou du XML structuré.
Paramètres principaux
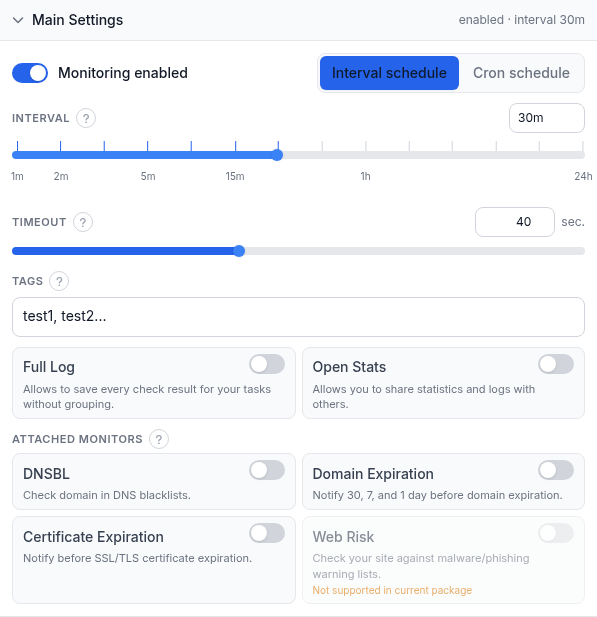
- Surveillance activée - interrupteur maître marche/arrêt. Une tâche en pause garde ses réglages mais cesse de vérifier et d'alerter.
- Planification par intervalle / Planification cron - le curseur d'intervalle simple ci-dessous, ou un constructeur cron (toutes les N minutes/heures, quotidien, hebdomadaire, mensuel, ou une expression personnalisée à 5 champs) pour des horaires qu'un intervalle ne peut pas exprimer. Cron nécessite un forfait payant.
- Intervalle - la fréquence d'exécution de la vérification, de 1 minute à 24 heures ; faites glisser le curseur ou choisissez une valeur dans le menu déroulant. L'intervalle le plus court disponible dépend de votre forfait.
- Délai d'expiration - combien de temps attendre une réponse avant l'échec, de 1 à 100 secondes (40 s est une valeur par défaut courante). Le temps de résolution DNS n'est pas compté.
- Étiquettes - libellés séparés par des virgules pour regrouper et filtrer les moniteurs sur le tableau de bord.
- Journal complet - enregistre chaque résultat de vérification au lieu de regrouper les résultats identiques consécutifs.
- Statistiques ouvertes - publie les statistiques et le journal de vérification de cette tâche sur un lien public.
- Moniteurs attachés - quatre vérifications supplémentaires greffées sur cette tâche plutôt que d'en faire des tâches séparées : DNSBL (liste noire de domaine), Expiration du domaine/Expiration du certificat (rappels à 30/7/1 jours), Web Risk (listes de logiciels malveillants/phishing de Google). Toutes s'exécutent toutes les 12 heures ; les rappels suivent les abonnements Up ci-dessous, un mauvais résultat suit Down/Repeat. Chacune a son propre guide, voir Voir aussi.
Configuration de la requête
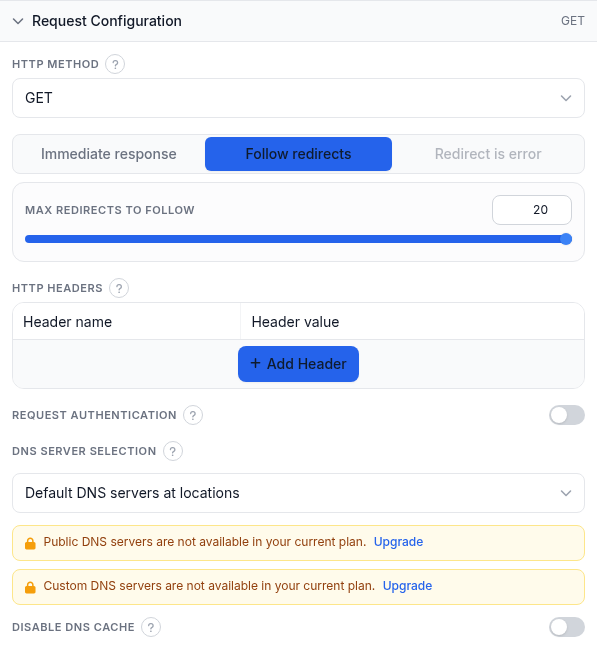
- Méthode HTTP - GET, HEAD, POST, PUT, DELETE, PATCH ou OPTIONS. GET (par défaut) télécharge la page et est requis pour les vérifications par mots-clés de contenu ; HEAD ne récupère que les en-têtes, la vérification de disponibilité la plus rapide ; POST/PUT/PATCH envoient aussi un corps.
- Corps de la requête (POST/PUT/PATCH uniquement) - le texte brut envoie exactement ce que vous tapez (ajoutez votre propre en-tête Content-Type) ; le mode clé-valeur le construit à partir de lignes nom/valeur en form-urlencoded ou JSON et définit Content-Type automatiquement.
- Comportement de redirection - Réponse immédiate juge la première réponse telle quelle ; Suivre les redirections (par défaut) suit la chaîne, avec un curseur Max redirections à suivre (1-20) ; La redirection est une erreur échoue sur toute redirection (indisponible en mode assertion).
- En-têtes HTTP - paires nom/valeur personnalisées. Laissé vide, la sonde envoie les en-têtes par défaut (User-Agent, Accept, Accept-Language, un Referer). Ajoutez ici un en-tête Authorization pour une authentification par jeton/clé API.
- Authentification de la requête - révèle un nom d'utilisateur/mot de passe pour l'authentification par défi HTTP propre au serveur (Basic, Digest, NTLM, Kerberos, Negotiate). Utilisez plutôt un en-tête Authorization pour une authentification par jeton préventive.
- Sélection du serveur DNS - Serveurs DNS par défaut des emplacements ; Serveurs DNS publics du pays de l'emplacement ; ou Serveurs DNS définis manuellement (vos propres IP de résolveur). Les deux dernières options nécessitent un forfait payant.
- Désactiver le cache DNS - force une résolution DNS fraîche à chaque vérification plutôt que de réutiliser le cache de l'agent ; utile juste après un changement DNS.
Validation de la réponse
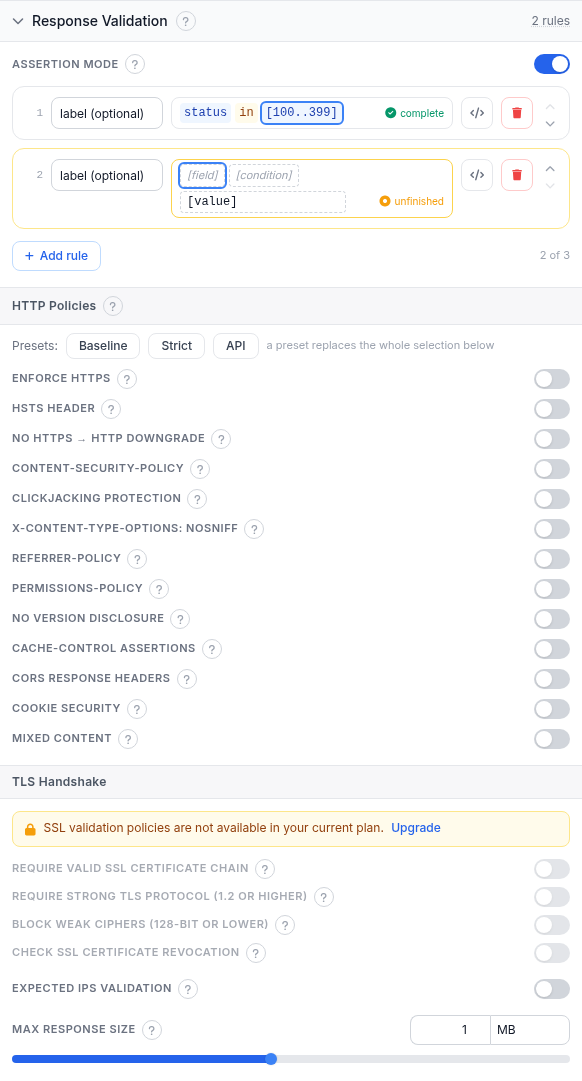
Par défaut, une vérification réussit quand le DNS se résout, que la connexion TCP et la poignée de main TLS (pour https) se terminent, et que le serveur renvoie un statut HTTP Ok, c'est-à-dire n'importe quel code inférieur à 400.
- Mode assertion - remplace les champs classiques ci-dessous par un éditeur de règles pour le code de statut, le temps de réponse, les en-têtes ou le contenu du corps. La capture d'écran le montre activé avec deux règles :
status in [100..399](complète) et une deuxième règle vide marquée non terminée : une règle incomplète ne participe pas au verdict tant que vous ne l'avez pas terminée ou supprimée. HTTP et API sont les deux seuls types de vérification avec un éditeur d'assertions fonctionnel ; voir l'exploration approfondie du mode assertion pour le langage de règles complet. - Ignorer les erreurs HTTP (mode classique) - codes qui NE doivent PAS faire échouer la vérification, par exemple
401, 403, 500; vide signifie que chaque code 400 et plus est une erreur. - Erreur sur ces statuts HTTP - l'inverse : des codes qui doivent faire échouer la vérification même s'ils ne le feraient normalement pas.
- Mots-clés de vérification de contenu - mots-clés séparés par des virgules à rechercher dans la page (GET requis).
- Condition de réussite de la vérification de contenu - comment les mots-clés décident du verdict : ANY present (par défaut), ALL present, ANY absent, ALL absent, ou ALL absent (fail shows location).
- Politiques HTTP - vérifications optionnelles d'en-têtes/cookies/contenu ; une violation conclut la vérification en Down comme n'importe quel autre échec. Les préréglages Baseline, Strict et API remplacent toute la sélection ; exécutez les politiques comme une tâche séparée si vous voulez un signal plus doux qui ne touche jamais aux statistiques de disponibilité propres à cette tâche.
| Interrupteur | Ce qu'il vérifie |
|---|---|
| Enforce HTTPS | L'URL doit se charger via https. |
| HSTS header | Strict-Transport-Security présent avec un max-age minimal ; des sous-options ajoutent includeSubDomains et la disponibilité pour le preload. |
| No https to http downgrade | Une page https ne doit pas rediriger vers http. |
| Content-Security-Policy | Un en-tête CSP existe et évite les sources de scripts non sûres courantes ; Report-Only seul ne compte pas. |
| Clickjacking protection | La page ne peut pas être encadrée (framée) par un autre site. |
| X-Content-Type-Options: nosniff | L'en-tête de blocage du reniflage MIME est présent. |
| Referrer-Policy | Présent et différent de unsafe-url, pour que les URL complètes ne fuitent pas vers les sites liés. |
| Permissions-Policy | Limite les fonctionnalités puissantes du navigateur (caméra, micro, géolocalisation). |
| No version disclosure | La réponse ne doit pas révéler d'information de version sur le serveur ou le framework. |
| Cache-Control assertions | Vérifications personnalisées de Cache-Control, par exemple exiger no-store sur les pages de données personnelles. |
| CORS response headers | Signale un Access-Control-Allow-Origin en joker statique, surtout avec des identifiants. |
| Cookie security | Les cookies de l'hôte propre doivent porter Secure/HttpOnly/SameSite selon la configuration ; des noms spécifiques peuvent être exemptés. |
| Mixed content | Signale des sous-ressources en http:// chargées sur une page https. |
- Négociation TLS - quatre interrupteurs de rigueur (forfait payant) : Require valid SSL certificate chain, Require strong TLS protocol (1.2+), Block weak ciphers (128-bit or lower), et Check SSL certificate revocation (recherche CRL/OCSP en ligne).
- Validation des IP attendues - confirme que le DNS résout votre hôte vers l'une des IP que vous listez à chaque vérification ; détecte un détournement, une mauvaise configuration ou un enregistrement expiré même pendant qu'un serveur répond encore.
- Taille maximale de la réponse - arrête la lecture du corps au-delà de cette taille ; les vérifications de contenu, les assertions et les politiques ne jugent alors que la partie téléchargée. Par défaut 1 Mo, maximum 10 Mo ; 0 ne lit aucun corps.
Abonnements aux alertes

Partagé par tous les types de vérification. Down = le site est tombé, Up = il s'est rétabli, Repeat = rappels tant qu'il reste hors service. Abonner tous les contacts aux événements Up/Down est un raccourci ; le tableau donne un contrôle par contact, individuellement ou via des préréglages de groupes de contacts réutilisables. Une tâche sans abonnement aux alertes s'exécute et enregistre quand même les résultats, elle ne notifie simplement jamais personne.
Abonnements aux rapports

Rapports de disponibilité périodiques, e-mail uniquement. Choisissez Quotidien, Hebdomadaire ou Mensuel par contact ; Mensuel inclut aussi des résumés trimestriels et annuels. L'interrupteur d'abonnement global fonctionne comme dans Abonnements aux alertes.
Emplacements de surveillance

- Sélecteur d'emplacements - recherchez ou parcourez l'arbre région/pays et cochez les emplacements depuis lesquels vérifier ; chaque ligne montre les agents disponibles par rapport aux agents sélectionnés. « Copier les emplacements d'une autre tâche » réutilise un ensemble existant.
- Stratégie de revérification - lors d'une transition d'état (par exemple de Up à Down), plusieurs emplacements la revérifient avant que le nouvel état ne soit accepté, se protégeant contre un faux positif venant d'un emplacement. Options : vote majoritaire par défaut ; un nombre spécifié d'emplacements confirmant Down (ajoute un curseur 1-7) ; aucune revérification ; accord complet de chaque emplacement de revérification ; ou accord complet pour Down, vote majoritaire pour Up.
- Si les emplacements sélectionnés sont indisponibles - Emplacements sélectionnés uniquement (par défaut) attend plutôt que de risquer une fausse alerte ; Emplacements les plus proches utilise l'emplacement disponible le plus proche ; N'importe quel emplacement se rabat sur le monde entier.
Exemple concret
Surveiller une page d'accueil marketing : vérification HTTP, intervalle de 5 minutes, délai d'expiration de 40 s, GET, Suivre les redirections (max 20). Mot-clé de vérification de contenu Contact us avec « ANY keyword must be present », de sorte qu'un déploiement cassé servant une page d'erreur soit détecté. Politiques HTTP réglées sur Baseline. Emplacements laissés sur Tout le monde avec la stratégie de revérification par défaut. L'e-mail de l'équipe d'astreinte abonné à Down, Up et Repeat, et aux rapports Hebdomadaire.
Dépannage
- Signale Down mais se charge bien pour vous - le réseau d'un seul emplacement peut avoir un raté ; c'est exactement ce que la stratégie de revérification par défaut à vote majoritaire filtre. Ça continue de basculer ? Vérifiez la Sélection du serveur DNS et confirmez que le délai d'expiration convient à la latence normale de cet emplacement.
- Une vérification par mot-clé de contenu bascule Up/Down - le contenu peut varier selon le cache, la personnalisation ou les tests A/B. Choisissez un mot-clé présent à chaque vrai chargement, et confirmez que la Condition de réussite de la vérification de contenu correspond à ce que vous voulez dire.
- Est passé en Down juste après l'activation des Politiques HTTP (surtout Strict) - Strict attend des en-têtes que beaucoup de sites n'ont pas encore configurés. Corrigez les en-têtes, revenez à Baseline, ou exécutez d'abord les politiques comme une tâche séparée.
- Une vérification de contenu ou une assertion cesse de correspondre sur une grande page - la taille maximale de la réponse coupe le corps, de sorte que rien après la coupure n'est lu. Augmentez-la.
- Une règle d'assertion ne s'exécute jamais - une règle avec un champ, une condition ou une valeur vide s'affiche « non terminée » et ne participe pas au verdict. Terminez-la ou supprimez-la.
Voir aussi
- Surveillance de disponibilité HTTP / de site web - la page produit pour ce type de vérification.
- Vérification HTTP instantanée gratuite - lancez une vérification ponctuelle sans compte requis.
- Règles de validation de réponse en mode assertion - le langage de règles complet derrière la Validation de la réponse.
- Guide de la vérification DNSBL - le moniteur de liste noire DNS attaché.
- Guide de l'expiration de domaine - le moniteur d'expiration de domaine attaché.
- Guide de l'expiration de certificat - le moniteur d'expiration de certificat TLS attaché.
- Guide Web Risk - le moniteur de logiciels malveillants/phishing attaché.
- Comment vérifier le temps de réponse du serveur - la version ponctuelle de ce que cette vérification mesure à chaque exécution.
- Tous les guides de surveillance - le guide de configuration pour chaque autre type de vérification.