
Як моніторити сайт за допомогою HTTP-перевірки
HTTP-перевірка запитує URL із ваших локацій моніторингу так само, як це робить браузер, а тоді оцінює відповідь: чи сервер відповів, наскільки швидко, і чи статус та вміст виглядають правильно. Це найуживаніший тип перевірки в HostTracker - використовуйте його для будь-якого сайту чи сторінки, які ви хочете вважати робочими чи неробочими на основі справжнього завантаження сторінки. Оберіть натомість перевірку API, щоб розбирати й перевіряти структурований JSON чи XML.
Main Settings
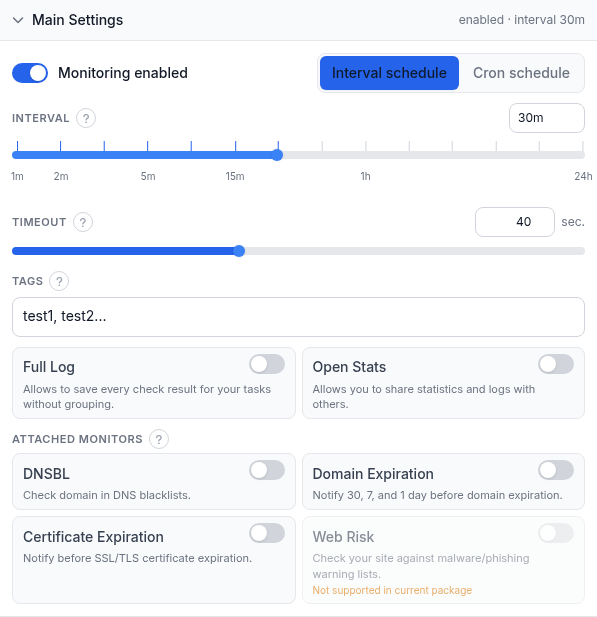
- Monitoring enabled - головний перемикач увімкнено/вимкнено. Призупинене завдання зберігає свої налаштування, але перестає перевіряти й сповіщати.
- Interval schedule / Cron schedule - простий повзунок інтервалу нижче, або конструктор cron (кожні N хвилин/годин, щодня, щотижня, щомісяця, чи власний вираз із 5 полів) для розкладів, які інтервал не може виразити. Cron потребує платного плану.
- Interval - як часто виконується перевірка, від 1 хвилини до 24 годин; перетягніть повзунок чи оберіть значення з розкривного списку. Найкоротший доступний інтервал залежить від вашого плану.
- Timeout - як довго чекати на відповідь, перш ніж перевірка провалиться, від 1 до 100 секунд (40 с - поширене значення за замовчуванням). Час резолвінгу DNS не враховується.
- Tags - мітки через кому для групування й фільтрування моніторів на панелі керування.
- Full Log - зберігає кожен результат перевірки замість групування однакових послідовних.
- Open Stats - публікує статистику й лог перевірок цього завдання за публічним посиланням.
- Attached monitors - чотири додаткові перевірки, приєднані до цього завдання замість окремих: DNSBL (чорний список домену), Domain Expiration/Certificate Expiration (нагадування за 30/7/1 день), Web Risk (списки шкідливого ПЗ/фішингу Google). Усі працюють раз на 12 годин; нагадування йдуть за підписками Up нижче, поганий результат - за Down/Repeat. У кожної свій посібник - див. розділ "Пов'язане".
Request Configuration
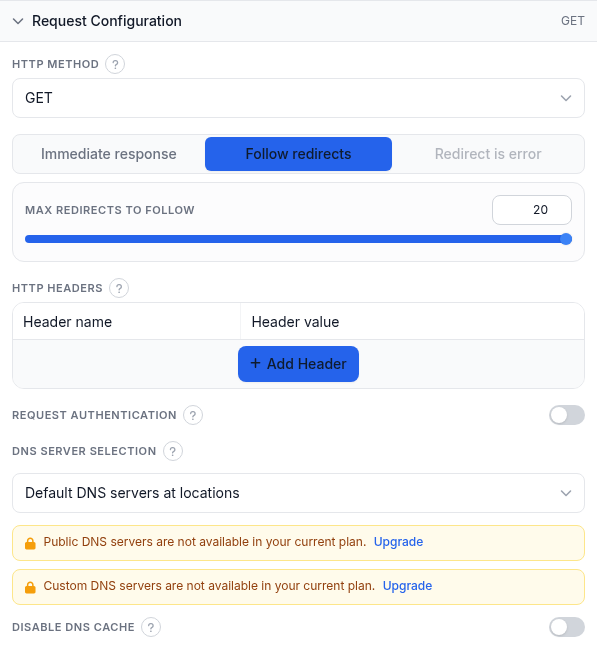
- HTTP Method - GET, HEAD, POST, PUT, DELETE, PATCH чи OPTIONS. GET (за замовчуванням) завантажує сторінку і потрібен для перевірок за ключовими словами вмісту; HEAD отримує лише заголовки, найшвидша перевірка доступності; POST/PUT/PATCH також надсилають тіло.
- Request body (лише для POST/PUT/PATCH) - Plain text надсилає точно те, що ви ввели (додайте власний заголовок Content-Type); режим Key-value будує тіло з рядків ім'я/значення як form-urlencoded чи JSON і встановлює Content-Type автоматично.
- Redirect behavior - Immediate response оцінює першу відповідь як є; Follow redirects (за замовчуванням) проходить весь ланцюжок, з повзунком Max redirects to follow (1-20); Redirect is error провалює перевірку на будь-якому редиректі (недоступно в режимі тверджень).
- HTTP Headers - власні пари ім'я/значення. Якщо залишити порожнім, зонд надсилає типові заголовки (User-Agent, Accept, Accept-Language, Referer). Додайте тут заголовок Authorization для автентифікації за токеном чи ключем API.
- Request authentication - розкриває ім'я користувача й пароль для власної HTTP-автентифікації сервера (Basic, Digest, NTLM, Kerberos, Negotiate). Для попередньої токенної автентифікації натомість використайте заголовок Authorization.
- DNS Server Selection - Default DNS servers at locations; Public DNS servers of location's country; або Manually defined DNS servers (ваші власні IP-адреси резолвера). Останні два варіанти потребують платного плану.
- Disable DNS cache - примушує свіжий DNS-пошук при кожній перевірці замість повторного використання кешу агента; корисно одразу після зміни DNS.
Response Validation
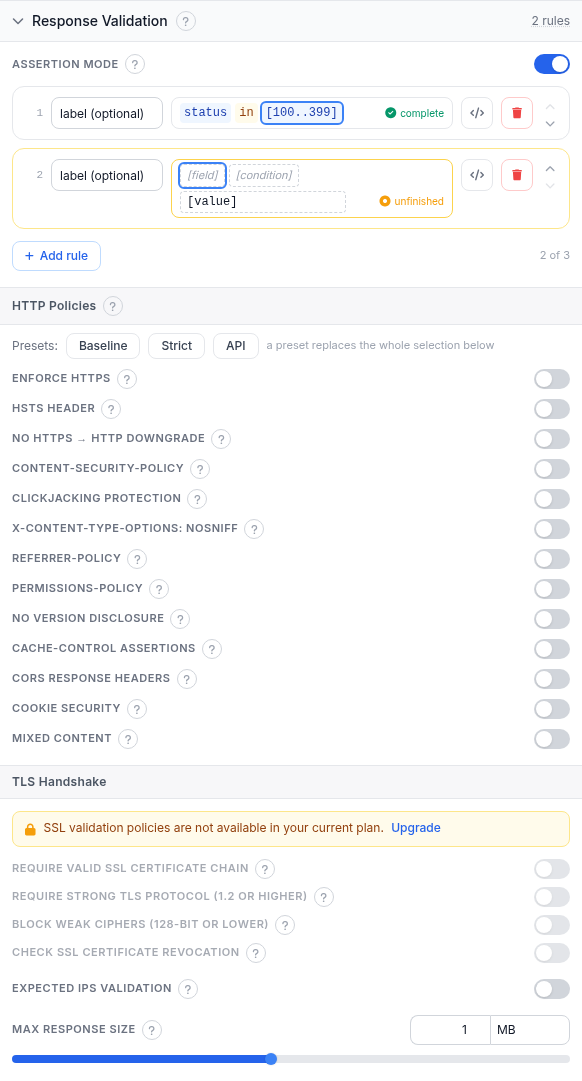
За замовчуванням перевірка успішна, коли DNS резолвиться, TCP-з'єднання і TLS-рукостискання (для https) завершуються, а сервер повертає статус HTTP Ok - будь-який код нижче 400.
- Assertion mode - замінює класичні поля нижче на редактор правил для кодів статусу, часу відповіді, заголовків чи вмісту тіла. На скриншоті він увімкнений із двома правилами:
status in [100..399](завершене) і порожнє друге правило, позначене unfinished - незавершене правило не бере участі у вердикті, доки ви його не завершите чи не видалите. HTTP і API - єдині два типи перевірки з робочим редактором тверджень; повний перелік правил дивіться в детальному розборі режиму тверджень. - Ignore HTTP Errors (класичний режим) - коди, які НЕ мають провалювати перевірку, наприклад
401, 403, 500; порожнє поле означає, що кожен код 400+ - це помилка. - Error on these HTTP statuses - навпаки: коди, які мають провалити перевірку, навіть якщо зазвичай не провалюють.
- Content check keywords - ключові слова через кому для пошуку на сторінці (потрібен GET).
- Successful content check condition - як ключові слова визначають вердикт: ANY present (за замовчуванням), ALL present, ANY absent, ALL absent, чи ALL absent (fail shows location).
- HTTP Policies - опційні перевірки заголовків/кукі/вмісту; порушення завершує перевірку як Down, як і будь-яка інша відмова. Пресети Baseline, Strict і API замінюють увесь набір; запустіть політики окремим завданням, якщо хочете м'якший сигнал, що ніколи не зачіпає статистику аптайму цього завдання.
| Перемикач | Що перевіряє |
|---|---|
| Enforce HTTPS | URL має завантажуватися через https. |
| HSTS header | Присутній Strict-Transport-Security з мінімальним max-age; додаткові опції додають includeSubDomains і готовність до preload. |
| No https to http downgrade | Сторінка https не має редиректити назад на http. |
| Content-Security-Policy | Існує заголовок CSP і уникає типових небезпечних джерел скриптів; лише Report-Only не рахується. |
| Clickjacking protection | Сторінку не можна вставити у фрейм на іншому сайті. |
| X-Content-Type-Options: nosniff | Присутній заголовок, що блокує визначення MIME-типу. |
| Referrer-Policy | Присутній і не unsafe-url, тож повні URL не витікають на пов'язані сайти. |
| Permissions-Policy | Обмежує потужні можливості браузера (камера, мікрофон, геолокація). |
| No version disclosure | Відповідь не має розкривати інформацію про версію сервера чи фреймворку. |
| Cache-Control assertions | Власні перевірки Cache-Control, наприклад вимога no-store на сторінках з особистими даними. |
| CORS response headers | Позначає статичний вайлдкард Access-Control-Allow-Origin, особливо разом із credentials. |
| Cookie security | Кукі власного хоста мають нести Secure/HttpOnly/SameSite за налаштуванням; конкретні імена можна виключити. |
| Mixed content | Позначає підресурси http://, завантажені на сторінці https. |
- TLS Handshake - чотири перемикачі суворості (платний план): Require valid SSL certificate chain, Require strong TLS protocol (1.2+), Block weak ciphers (128-bit or lower) і Check SSL certificate revocation (онлайн-перевірка CRL/OCSP).
- Expected IPs validation - підтверджує, що DNS резолвить ваш хост в одну з перелічених вами IP-адрес при кожній перевірці; ловить перехоплення, неправильну конфігурацію чи прострочений запис, навіть якщо якийсь сервер усе ще відповідає.
- Max response size - зупиняє читання тіла після цього розміру; перевірки вмісту, твердження й політики тоді оцінюють лише завантажену частину. За замовчуванням 1 МБ, максимум 10 МБ; 0 не читає тіло взагалі.
Alert Subscriptions
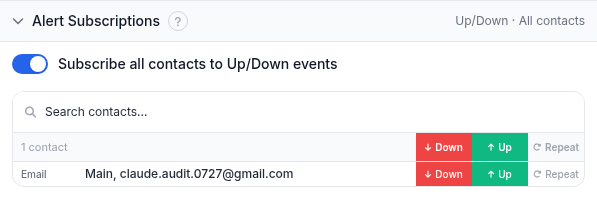
Спільна для кожного типу перевірки. Down = сайт ліг, Up = він відновився, Repeat = нагадування, поки він лишається неробочим. Subscribe all contacts to Up/Down events - швидкий шлях; таблиця дає контроль по кожному контакту, окремо або через перевикористовувані пресети груп контактів. Завдання без жодної підписки на сповіщення все одно виконується й записує результати - воно просто нікого не сповіщає.
Report Subscriptions
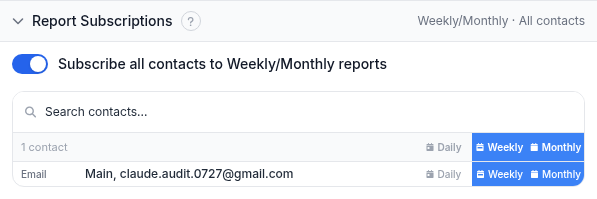
Періодичні звіти про аптайм, лише електронною поштою. Оберіть Daily, Weekly чи Monthly для кожного контакту; Monthly також додає підсумки Quarterly і Yearly. Перемикач "підписати всіх" працює так само, як і в Alert Subscriptions.
Monitoring Locations
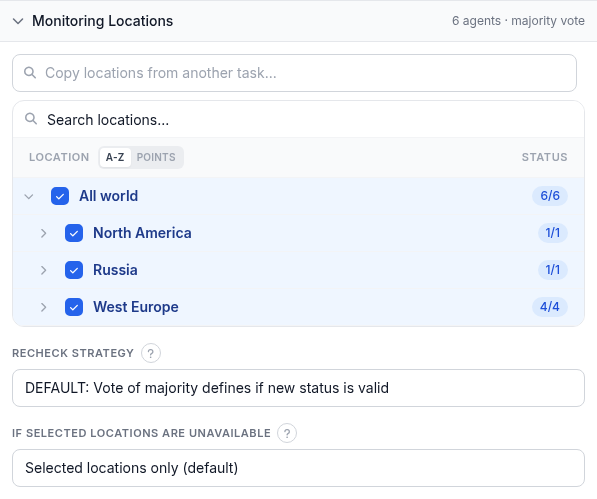
- Location picker - шукайте чи переглядайте дерево регіон/країна і позначайте локації для перевірки; кожен рядок показує доступних агентів проти обраних. "Copy locations from another task" перевикористовує вже наявний набір.
- Recheck strategy - під час переходу стану (наприклад, з Up у Down) кілька локацій перепідтверджують його, перш ніж новий стан буде прийнято, захищаючи від хибного спрацювання в одній локації. Варіанти: default - голосування більшості; specified number of locations, що підтверджують Down (додає повзунок 1-7); no recheck; full agreement усіх локацій повторної перевірки; або full agreement for Down, majority vote for Up.
- If selected locations are unavailable - Selected locations only (за замовчуванням) чекає, а не ризикує хибним сповіщенням; Closest locations використовує найближчу доступну локацію; Any location відкочується на весь світ.
Розібраний приклад
Моніторинг маркетингової головної сторінки: HTTP-перевірка, інтервал 5 хвилин, тайм-аут 40 с, GET, Follow redirects (макс. 20). Ключове слово перевірки вмісту Contact us з "ANY keyword must be present", тож зламаний деплой, що показує сторінку помилки, буде спіймано. HTTP Policies встановлено на Baseline. Locations лишено на All world зі стратегією повторної перевірки за замовчуванням. Email чергової команди підписано на Down, Up і Repeat, а також на щотижневі звіти.
Діагностика
- Показує Down, але у вас усе нормально завантажується - мережа однієї локації може дати збій; саме це і відфільтровує типова стратегія повторної перевірки голосуванням більшості. Усе одно тремтить? Перевірте DNS Server Selection і переконайтеся, що тайм-аут підходить звичайній затримці цієї локації.
- Перевірка за ключовим словом вмісту перемикається між Up/Down - вміст може відрізнятися через кеш, персоналізацію чи A/B-тестування. Оберіть ключове слово, присутнє при кожному реальному завантаженні, і переконайтеся, що Successful content check condition означає саме те, що ви маєте на увазі.
- Пішло в Down одразу після увімкнення HTTP Policies (особливо Strict) - Strict очікує заголовки, які багато сайтів ще не налаштували. Виправте заголовки, знизьте до Baseline, або спершу запустіть політики окремим завданням.
- Перевірка вмісту чи твердження перестає збігатися на великій сторінці - Max response size обрізає тіло, тож нічого після обрізу не читається. Підніміть цей ліміт.
- Правило твердження ніколи не спрацьовує - правило з порожнім полем, умовою чи значенням відображається як "unfinished" і не бере участі у вердикті. Завершіть його чи видаліть.
Пов'язане
- Моніторинг аптайму HTTP / сайту - сторінка продукту для цього типу перевірки.
- Безкоштовна миттєва HTTP-перевірка - запустіть разову перевірку без акаунта.
- Правила перевірки відповіді в режимі тверджень - повна мова правил, що стоїть за Response Validation.
- Посібник з перевірки DNSBL - приєднаний монітор чорного списку DNS.
- Посібник із закінчення терміну дії домену - приєднаний монітор закінчення терміну дії домену.
- Посібник із закінчення терміну дії сертифіката - приєднаний монітор закінчення терміну дії TLS-сертифіката.
- Посібник з Web Risk - приєднаний монітор шкідливого ПЗ/фішингу.
- Як перевірити час відповіді сервера - разова версія того, що ця перевірка вимірює при кожному запуску.
- Усі посібники з моніторингу - посібник з налаштування для кожного іншого типу перевірки.