
Jak monitorować witrynę sprawdzeniem HTTP
Sprawdzenie HTTP wysyła żądanie do adresu URL z Twoich lokalizacji monitorowania tak jak robi to przeglądarka, a potem ocenia odpowiedź: czy serwer odpowiedział, jak szybko, i czy status oraz treść wyglądają dobrze. To najczęściej używany typ sprawdzenia w HostTracker - użyj go dla dowolnej witryny albo strony, którą chcesz traktować jako działającą albo nie na podstawie rzeczywistego pobrania strony. Wybierz zamiast tego sprawdzenie API, żeby analizować i walidować ustrukturyzowany JSON albo XML.
Ustawienia główne
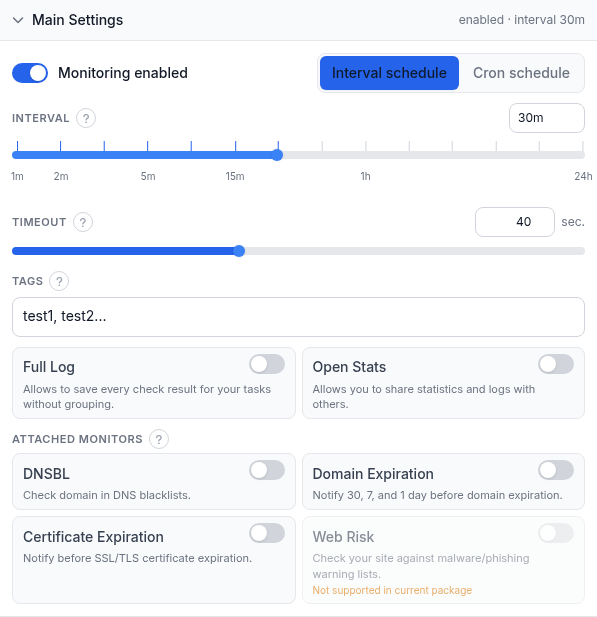
- Monitorowanie włączone - główny przełącznik wł./wył. Wstrzymane zadanie zachowuje swoje ustawienia, ale przestaje sprawdzać i alarmować.
- Harmonogram interwałów / Harmonogram cron - prosty suwak interwału poniżej albo kreator cron (co N minut/godzin, dziennie, tygodniowo, miesięcznie, albo niestandardowe 5-polowe wyrażenie) dla harmonogramów, których interwał nie wyrazi. Cron wymaga planu płatnego.
- Interwał - jak często sprawdzenie się uruchamia, od 1 minuty do 24 godzin; przeciągnij suwak albo wybierz wartość z listy rozwijanej. Najkrótszy dostępny interwał zależy od Twojego planu.
- Limit czasu - jak długo czekać na odpowiedź, zanim nastąpi niepowodzenie, od 1 do 100 sekund (40 s to typowa wartość domyślna). Czas rozwiązywania DNS się nie liczy.
- Tagi - etykiety oddzielone przecinkami do grupowania i filtrowania monitorów na panelu.
- Pełny dziennik - zapisuje każdy wynik sprawdzenia zamiast grupować identyczne, kolejne.
- Otwarte statystyki - publikuje statystyki i dziennik sprawdzeń tego zadania pod publicznym linkiem.
- Dołączone monitory - cztery dodatkowe sprawdzenia doczepione do tego zadania zamiast osobnych: DNSBL (czarna lista domeny), Wygaśnięcie domeny/Wygaśnięcie certyfikatu (przypomnienia na 30/7/1 dzień), Web Risk (listy złośliwego oprogramowania/phishingu Google). Wszystkie uruchamiają się co 12 godzin; przypomnienia idą za subskrypcjami Up poniżej, zły wynik idzie za Down/Repeat. Każdy ma własny poradnik - zobacz Powiązane.
Konfiguracja żądania
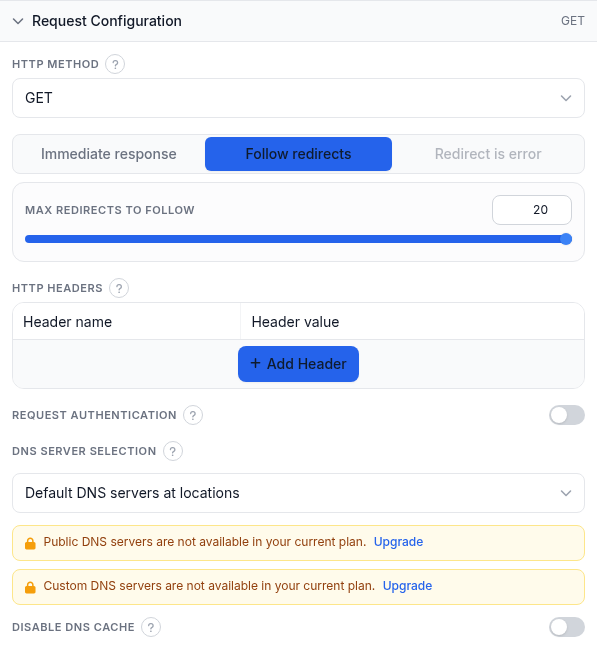
- Metoda HTTP - GET, HEAD, POST, PUT, DELETE, PATCH albo OPTIONS. GET (domyślnie) pobiera stronę i jest wymagane dla sprawdzeń słów kluczowych treści; HEAD pobiera tylko nagłówki, najszybsze sprawdzenie dostępności; POST/PUT/PATCH wysyłają też treść.
- Treść żądania (tylko POST/PUT/PATCH) - Zwykły tekst wysyła dokładnie to, co wpiszesz (dodaj własny nagłówek Content-Type); tryb klucz-wartość buduje treść z wierszy nazwa/wartość jako form-urlencoded albo JSON i ustawia Content-Type automatycznie.
- Zachowanie przekierowań - Odpowiedź natychmiastowa ocenia pierwszą odpowiedź taką, jaka jest; Podążaj za przekierowaniami (domyślnie) podąża za łańcuchem, z suwakiem Maksymalna liczba przekierowań do podążenia (1-20); Przekierowanie to błąd zawodzi przy każdym przekierowaniu (niedostępne w trybie asercji).
- Nagłówki HTTP - niestandardowe pary nazwa/wartość. Pozostawione puste, sondowanie wysyła domyślne nagłówki (User-Agent, Accept, Accept-Language, Referer). Dodaj tu nagłówek Authorization dla uwierzytelniania tokenem/kluczem API.
- Uwierzytelnianie żądania - odsłania login/hasło dla własnego uwierzytelniania HTTP typu challenge serwera (Basic, Digest, NTLM, Kerberos, Negotiate). Użyj zamiast tego nagłówka Authorization dla uwierzytelniania tokenem z wyprzedzeniem.
- Wybór serwera DNS - Domyślne serwery DNS w lokalizacjach; Publiczne serwery DNS kraju lokalizacji; albo Ręcznie zdefiniowane serwery DNS (Twoje własne adresy IP resolverów). Dwie ostatnie opcje wymagają planu płatnego.
- Wyłącz pamięć podręczną DNS - wymusza świeże zapytanie DNS przy każdym sprawdzeniu zamiast ponownego użycia pamięci podręcznej agenta; przydatne zaraz po zmianie DNS.
Weryfikacja odpowiedzi
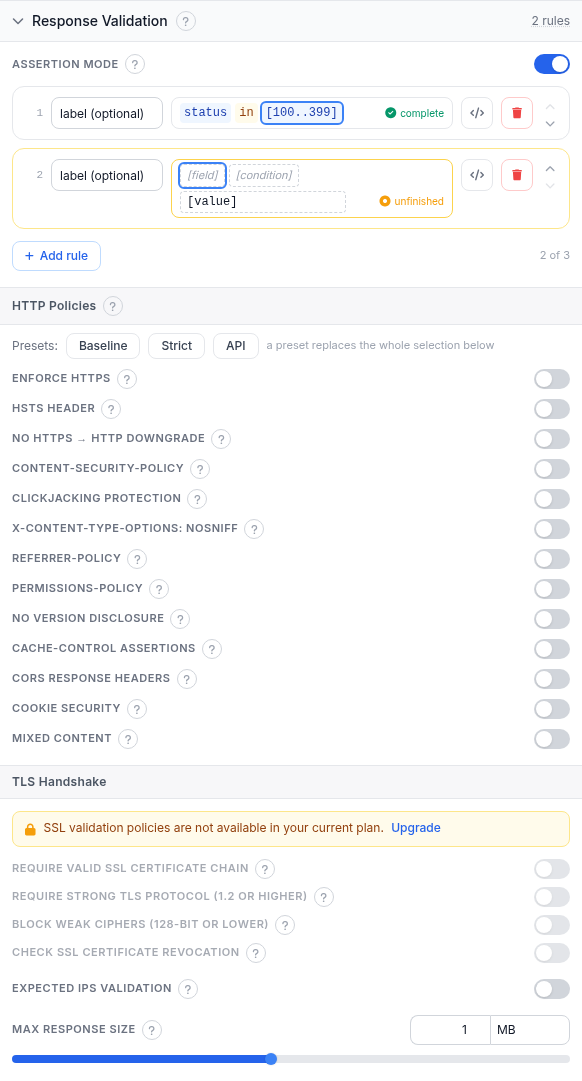
Domyślnie sprawdzenie kończy się sukcesem, gdy DNS się rozwiąże, połączenie TCP i uzgadnianie TLS (dla https) się zakończą, a serwer zwróci status HTTP Ok - dowolny kod poniżej 400.
- Tryb asercji - zastępuje klasyczne pola poniżej edytorem reguł dla kodów statusu, czasu odpowiedzi, nagłówków albo treści. Zrzut ekranu pokazuje go włączonego, z dwiema regułami:
status in [100..399](ukończona) i pustą drugą regułą oznaczoną jako nieukończona - niekompletna reguła nie bierze udziału w werdykcie, dopóki jej nie dokończysz albo nie usuniesz. HTTP i API to jedyne dwa typy sprawdzenia z działającym edytorem asercji; zobacz dogłębny poradnik o trybie asercji, żeby poznać pełny język reguł. - Ignoruj błędy HTTP (tryb klasyczny) - kody, które NIE powinny prowadzić do niepowodzenia sprawdzenia, na przykład
401, 403, 500; pusto oznacza, że każdy kod 400+ jest błędem. - Błąd przy tych statusach HTTP - odwrotność: kody, które powinny powodować niepowodzenie sprawdzenia, nawet gdyby normalnie tego nie robiły.
- Słowa kluczowe sprawdzenia treści - słowa kluczowe oddzielone przecinkami, wyszukiwane na stronie (wymagane GET).
- Warunek pomyślnego sprawdzenia treści - jak słowa kluczowe decydują o werdykcie: JAKIEKOLWIEK obecne (domyślnie), WSZYSTKIE obecne, JAKIEKOLWIEK nieobecne, WSZYSTKIE nieobecne, albo WSZYSTKIE nieobecne (niepowodzenie pokazuje lokalizację).
- Polityki HTTP - opcjonalne sprawdzenia nagłówków/ciasteczek/treści; naruszenie kończy sprawdzenie statusem Down, tak jak każde inne niepowodzenie. Gotowe zestawy Podstawowy, Rygorystyczny i API zastępują cały wybór; uruchom polityki jako osobne zadanie, jeśli chcesz łagodniejszy sygnał, który nigdy nie dotyka statystyk dostępności tego zadania.
| Przełącznik | Co sprawdza |
|---|---|
| Wymuszanie HTTPS | URL musi wczytywać się przez https. |
| Nagłówek HSTS | Obecny Strict-Transport-Security z minimalnym max-age; opcje dodatkowe dodają includeSubDomains i gotowość do preload. |
| Brak degradacji z https do http | Strona https nie może przekierowywać z powrotem do http. |
| Content-Security-Policy | Istnieje nagłówek CSP i unika typowych niebezpiecznych źródeł skryptów; sam Report-Only się nie liczy. |
| Ochrona przed clickjackingiem | Strony nie da się umieścić w ramce na innej witrynie. |
| X-Content-Type-Options: nosniff | Obecny jest nagłówek blokujący wykrywanie typu MIME. |
| Referrer-Policy | Obecny i nie unsafe-url, więc pełne adresy URL nie wyciekają do powiązanych witryn. |
| Permissions-Policy | Ogranicza potężne funkcje przeglądarki (kamera, mikrofon, geolokalizacja). |
| Brak ujawniania wersji | Odpowiedź nie może ujawniać informacji o wersji serwera/frameworka. |
| Asercje Cache-Control | Niestandardowe sprawdzenia Cache-Control, na przykład wymagaj no-store na stronach z danymi osobowymi. |
| Nagłówki odpowiedzi CORS | Zgłasza statyczny wildcard Access-Control-Allow-Origin, zwłaszcza z poświadczeniami. |
| Bezpieczeństwo ciasteczek | Ciasteczka własnego hosta muszą mieć Secure/HttpOnly/SameSite zgodnie z konfiguracją; konkretne nazwy można wykluczyć. |
| Treść mieszana | Zgłasza zasoby http:// wczytywane na stronie https. |
- Uzgadnianie TLS - cztery przełączniki rygoru (plan płatny): Wymagaj ważnego łańcucha certyfikatu SSL, Wymagaj silnego protokołu TLS (1.2+), Blokuj słabe szyfry (128-bitowe lub słabsze) oraz Sprawdzaj unieważnienie certyfikatu SSL (zapytanie online CRL/OCSP).
- Walidacja oczekiwanych adresów IP - potwierdza, że DNS rozwiązuje Twój host do jednego z adresów IP wymienionych przez Ciebie, przy każdym sprawdzeniu; wyłapuje przejęcie, błędną konfigurację albo wygasły rekord, nawet gdy jakiś serwer wciąż odpowiada.
- Maksymalny rozmiar odpowiedzi - przestaje czytać treść powyżej tego rozmiaru; sprawdzenia treści, asercje i polityki oceniają wtedy tylko pobraną część. Domyślnie 1 MB, maksymalnie 10 MB; 0 nie czyta żadnej treści.
Subskrypcje alertów

Wspólne dla każdego typu sprawdzenia. Down = witryna przestała działać, Up = odzyskała sprawność, Repeat = przypomnienia, dopóki pozostaje w stanie Down. Zasubskrybuj wszystkie kontakty do zdarzeń Up/Down to skrót; tabela daje kontrolę per kontakt, indywidualnie albo przez wielokrotnego użytku zestawy grup kontaktów. Zadanie bez żadnej subskrypcji alertów wciąż działa i zapisuje wyniki - po prostu nikogo nigdy nie powiadamia.
Subskrypcje raportów

Okresowe raporty dostępności, tylko e-mail. Wybierz Dziennie, Tygodniowo albo Miesięcznie per kontakt; Miesięcznie dołącza też podsumowania kwartalne i roczne. Przełącznik zasubskrybuj-wszystkie działa tak samo jak w Subskrypcjach alertów.
Lokalizacje monitorowania

- Wybór lokalizacji - szukaj albo przeglądaj drzewo regionów/krajów i zaznacz lokalizacje, z których ma być prowadzone sprawdzenie; każdy wiersz pokazuje dostępnych agentów w zestawieniu z wybranymi. "Skopiuj lokalizacje z innego zadania" ponownie wykorzystuje istniejący zestaw.
- Strategia ponownego sprawdzania - przy zmianie stanu (na przykład z Up na Down) kilka lokalizacji weryfikuje ją ponownie, zanim nowy stan zostanie przyjęty, co zabezpiecza przed fałszywym alarmem z jednej lokalizacji. Opcje: domyślne głosowanie większością; określona liczba lokalizacji potwierdzających Down (dodaje suwak 1-7); brak ponownego sprawdzania; pełna zgoda każdej lokalizacji ponownie sprawdzającej; albo pełna zgoda dla Down, głosowanie większością dla Up.
- Jeśli wybrane lokalizacje są niedostępne - Tylko wybrane lokalizacje (domyślnie) czeka, zamiast ryzykować fałszywy alarm; Najbliższe lokalizacje używa najbliższej dostępnej lokalizacji; Dowolna lokalizacja korzysta z całego świata.
Przykład zastosowania
Monitorowanie strony głównej marketingowej: sprawdzenie HTTP, interwał 5 minut, limit czasu 40 s, GET, Podążaj za przekierowaniami (maks. 20). Słowo kluczowe sprawdzenia treści Contact us z warunkiem "jakiekolwiek słowo kluczowe musi być obecne", żeby wyłapać zepsute wdrożenie serwujące stronę błędu. Polityki HTTP ustawione na Podstawowy. Lokalizacje pozostawione na Cały świat z domyślną strategią ponownego sprawdzania. E-mail zespołu dyżurnego zasubskrybowany do Down, Up i Repeat oraz do raportów tygodniowych.
Rozwiązywanie problemów
- Zgłasza Down, ale u Ciebie wczytuje się dobrze - sieć jednej lokalizacji może się zaciąć; dokładnie to odfiltrowuje domyślna strategia ponownego sprawdzania głosowaniem większością. Wciąż miga? Sprawdź Wybór serwera DNS i potwierdź, że limit czasu pasuje do normalnego opóźnienia tej lokalizacji.
- Sprawdzenie słów kluczowych treści przeskakuje między Up/Down - treść może się różnić przez pamięć podręczną, personalizację albo test A/B. Wybierz słowo kluczowe obecne przy każdym prawdziwym wczytaniu i potwierdź, że Warunek pomyślnego sprawdzenia treści odpowiada temu, co masz na myśli.
- Przeszło na Down zaraz po włączeniu Polityk HTTP (zwłaszcza Rygorystycznych) - Rygorystyczny oczekuje nagłówków, których wiele witryn jeszcze nie skonfigurowało. Napraw nagłówki, zejdź do Podstawowego albo najpierw uruchom polityki jako osobne zadanie.
- Sprawdzenie treści albo asercja przestaje pasować na dużej stronie - Maksymalny rozmiar odpowiedzi ucina treść, więc nic za tym punktem nie jest czytane. Podnieś go.
- Reguła asercji nigdy się nie uruchamia - reguła z pustym polem, warunkiem albo wartością jest wyświetlana jako "nieukończona" i nie bierze udziału w werdykcie. Dokończ ją albo usuń.
Powiązane
- Monitoring dostępności witryny HTTP - strona produktu dla tego typu sprawdzenia.
- Darmowe natychmiastowe sprawdzenie HTTP - uruchom jednorazowe sprawdzenie bez konta.
- Reguły walidacji odpowiedzi w trybie asercji - pełny język reguł stojący za Weryfikacją odpowiedzi.
- Poradnik o sprawdzeniu DNSBL - dołączony monitor czarnej listy DNS.
- Poradnik o wygaśnięciu domeny - dołączony monitor wygaśnięcia domeny.
- Poradnik o wygaśnięciu certyfikatu - dołączony monitor wygaśnięcia certyfikatu TLS.
- Poradnik o Web Risk - dołączony monitor złośliwego oprogramowania/phishingu.
- Jak sprawdzić czas odpowiedzi serwera - jednorazowa wersja tego, co to sprawdzenie mierzy przy każdym uruchomieniu.
- Wszystkie poradniki monitoringu - poradnik konfiguracji dla każdego innego typu sprawdzenia.