
So überwachen Sie eine Website mit einer HTTP-Prüfung
Eine HTTP-Prüfung fragt eine URL von Ihren Überwachungsstandorten aus ab, so wie es ein Browser tut, und beurteilt dann die Antwort: Hat der Server geantwortet, wie schnell, und sehen Status und Inhalt richtig aus. Es ist HostTrackers meistgenutzter Prüfungstyp - nutzen Sie ihn für jede Website oder Seite, die Sie anhand eines echten Seitenabrufs als erreichbar oder nicht erreichbar behandeln wollen. Wählen Sie stattdessen eine API-Prüfung, um strukturiertes JSON oder XML zu parsen und zu validieren.
Haupteinstellungen
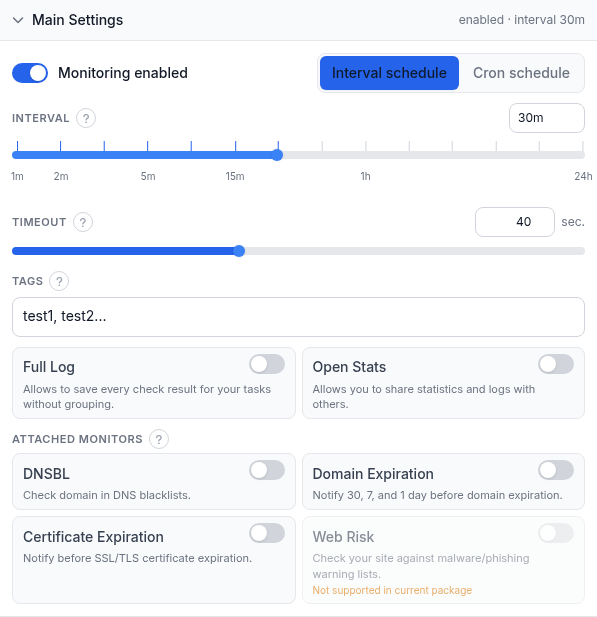
- Überwachung aktiviert - Hauptschalter. Eine pausierte Aufgabe behält ihre Einstellungen, prüft und alarmiert aber nicht mehr.
- Intervall-Zeitplan / Cron-Zeitplan - der einfache Intervall-Regler unten, oder ein Cron-Baukasten (alle N Minuten/Stunden, täglich, wöchentlich, monatlich, oder ein eigener 5-Felder-Ausdruck) für Zeitpläne, die ein Intervall nicht ausdrücken kann. Cron braucht einen kostenpflichtigen Plan.
- Intervall - wie oft die Prüfung läuft, von 1 Minute bis 24 Stunden; ziehen Sie den Regler oder wählen Sie einen Wert aus dem Dropdown. Das kürzeste verfügbare Intervall hängt von Ihrem Plan ab.
- Timeout - wie lange auf eine Antwort gewartet wird, bevor die Prüfung fehlschlägt, 1 bis 100 Sekunden (40s ist eine übliche Vorgabe). Die DNS-Auflösungszeit zählt nicht mit.
- Tags - durch Komma getrennte Bezeichnungen zum Gruppieren und Filtern von Monitoren im Dashboard.
- Full Log - speichert jedes Prüfergebnis, statt aufeinanderfolgende identische zu gruppieren.
- Open Stats - veröffentlicht die Statistik und das Prüfprotokoll dieser Aufgabe über einen öffentlichen Link.
- Angehängte Monitore - vier zusätzliche Prüfungen, die dieser Aufgabe angeheftet werden, statt eigene zu sein: DNSBL (Domain-Blacklist), Domain-Ablauf/Zertifikatsablauf (Erinnerungen 30/7/1 Tag vorher), Web Risk (Googles Malware-/Phishing-Listen). Alle laufen alle 12 Stunden; Erinnerungen folgen den Erreichbar-Abonnements unten, ein schlechtes Ergebnis folgt Nicht erreichbar/Repeat. Jede hat ihre eigene Anleitung - siehe Verwandte Themen.
Anfragekonfiguration
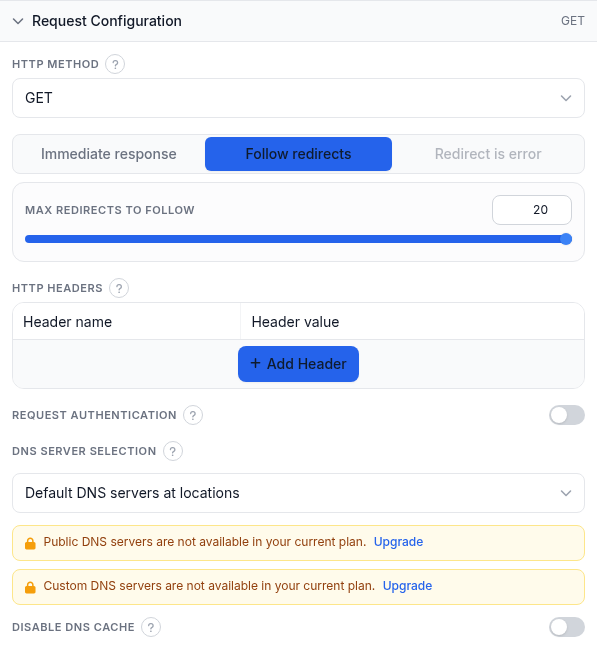
- HTTP-Methode - GET, HEAD, POST, PUT, DELETE, PATCH oder OPTIONS. GET (Vorgabe) lädt die Seite herunter und ist für Content-Schlüsselwort-Prüfungen erforderlich; HEAD holt nur Header, die schnellste Erreichbarkeitsprüfung; POST/PUT/PATCH senden zusätzlich einen Body.
- Request-Body (nur POST/PUT/PATCH) - Klartext sendet genau das, was Sie eintippen (fügen Sie Ihren eigenen Content-Type-Header hinzu); der Key-Value-Modus baut ihn aus Name/Wert-Zeilen als form-urlencoded oder JSON auf und setzt Content-Type automatisch.
- Weiterleitungsverhalten - Sofortige Antwort beurteilt die erste Antwort so wie sie ist; Weiterleitungen folgen (Vorgabe) folgt der Kette, mit einem Regler Max. zu folgende Weiterleitungen (1-20); Weiterleitung ist Fehler lässt die Prüfung bei jeder Weiterleitung fehlschlagen (im Assertion-Modus nicht verfügbar).
- HTTP-Header - eigene Name/Wert-Paare. Leer gelassen, sendet die Prüfung Standard-Header (User-Agent, Accept, Accept-Language, ein Referer). Fügen Sie hier einen Authorization-Header für Token-/API-Schlüssel-Authentifizierung hinzu.
- Anfrage-Authentifizierung - zeigt Benutzername/Passwort für die eigene HTTP-Challenge-Authentifizierung des Servers (Basic, Digest, NTLM, Kerberos, Negotiate). Nutzen Sie stattdessen einen Authorization-Header für vorwegnehmende Token-Authentifizierung.
- DNS-Serverauswahl - Standard-DNS-Server an den Standorten; Öffentliche DNS-Server des Landes des Standorts; oder Manuell festgelegte DNS-Server (Ihre eigenen Resolver-IPs). Die letzten beiden brauchen einen kostenpflichtigen Plan.
- DNS-Cache deaktivieren - erzwingt bei jeder Prüfung eine frische DNS-Abfrage, statt den Cache des Agenten wiederzuverwenden; nützlich direkt nach einer DNS-Änderung.
Antwortvalidierung
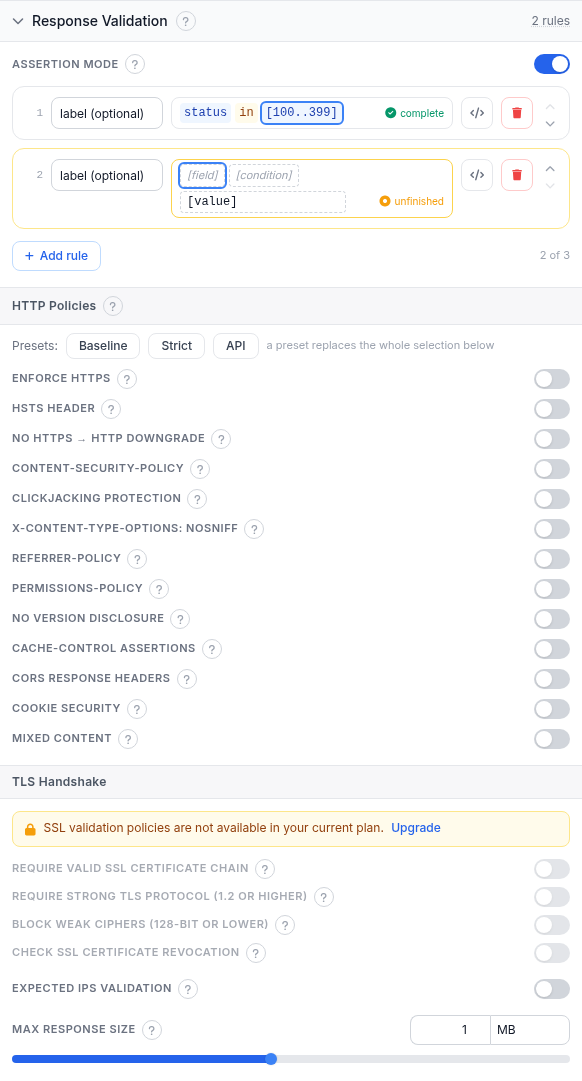
Standardmäßig ist eine Prüfung erfolgreich, wenn DNS aufgelöst wird, die TCP-Verbindung und der TLS-Handshake (bei https) gelingen, und der Server einen HTTP-Ok-Status zurückgibt - jeder Code unter 400.
- Assertion-Modus - ersetzt die klassischen Felder unten durch einen Regel-Editor für Statuscodes, Antwortzeit, Header oder Inhalt des Bodys. Der Screenshot zeigt ihn eingeschaltet mit zwei Regeln:
status in [100..399](vollständig) und eine leere zweite Regel, markiert als unvollständig - eine unvollständige Regel nimmt am Urteil nicht teil, bis Sie sie fertigstellen oder löschen. HTTP und API sind die einzigen zwei Prüfungstypen mit funktionierendem Assertion-Editor; die vollständige Regelsprache finden Sie in der Assertion-Modus-Tiefenanleitung. - HTTP-Fehler ignorieren (klassischer Modus) - Codes, die die Prüfung NICHT fehlschlagen lassen sollen, z. B.
401, 403, 500; leer bedeutet, jeder Code ab 400 ist ein Fehler. - Fehler bei diesen HTTP-Status - umgekehrt: Codes, die die Prüfung fehlschlagen lassen sollen, auch wenn sie es normalerweise nicht täten.
- Content-check-Schlüsselwörter - durch Komma getrennte Schlüsselwörter, nach denen auf der Seite gesucht wird (GET erforderlich).
- Erfolgsbedingung der Content-Prüfung - wie Schlüsselwörter das Urteil bestimmen: BELIEBIGES vorhanden (Vorgabe), ALLE vorhanden, BELIEBIGES fehlt, ALLE fehlen, oder ALLE fehlen (Fehlschlag zeigt Standort).
- HTTP-Richtlinien - Opt-in-Header-/Cookie-/Inhaltsprüfungen; ein Verstoß beendet die Prüfung wie jeder andere Fehlschlag mit Nicht erreichbar. Die Vorgaben Baseline, Strict und API ersetzen die ganze Auswahl; führen Sie die Richtlinien als separate Aufgabe aus, wenn Sie ein weicheres Signal wollen, das die eigene Uptime-Statistik dieser Aufgabe nie berührt.
| Schalter | Was geprüft wird |
|---|---|
| HTTPS erzwingen | Die URL muss über https laden. |
| HSTS-Header | Strict-Transport-Security vorhanden mit einer Mindest-max-age; Unteroptionen fügen includeSubDomains und Preload-Bereitschaft hinzu. |
| Kein Downgrade von https zu http | Eine https-Seite darf nicht zurück zu http weiterleiten. |
| Content-Security-Policy | Ein CSP-Header existiert und vermeidet gängige unsichere Skriptquellen; Report-Only allein zählt nicht. |
| Clickjacking-Schutz | Die Seite kann nicht von einer anderen Website eingebettet werden. |
| X-Content-Type-Options: nosniff | Der MIME-Sniffing-Block-Header ist vorhanden. |
| Referrer-Policy | Vorhanden und nicht unsafe-url, sodass vollständige URLs nicht an verlinkte Seiten durchsickern. |
| Permissions-Policy | Beschränkt mächtige Browser-Funktionen (Kamera, Mikrofon, Geolokation). |
| Keine Versionsoffenlegung | Die Antwort darf keine Server-/Framework-Versionsinformationen preisgeben. |
| Cache-Control-Assertions | Eigene Cache-Control-Prüfungen, z. B. no-store auf Seiten mit personenbezogenen Daten verlangen. |
| CORS-Antwort-Header | Markiert ein statisches Wildcard-Access-Control-Allow-Origin, besonders mit Credentials. |
| Cookie-Sicherheit | Cookies des eigenen Hosts müssen wie konfiguriert Secure/HttpOnly/SameSite tragen; bestimmte Namen können ausgenommen werden. |
| Mixed Content | Markiert http://-Unterressourcen, die auf einer https-Seite geladen werden. |
- TLS-Handshake - vier Strenge-Schalter (kostenpflichtiger Plan): Gültige SSL-Zertifikatskette erforderlich, Starkes TLS-Protokoll erforderlich (1.2+), Schwache Cipher blockieren (128-Bit oder darunter), und SSL-Zertifikatswiderruf prüfen (Online-CRL-/OCSP-Abfrage).
- Validierung erwarteter IPs - bestätigt bei jeder Prüfung, dass DNS Ihren Host zu einer der von Ihnen aufgeführten IPs auflöst; fängt Hijacking, Fehlkonfiguration oder einen abgelaufenen Eintrag ab, selbst während ein Server noch antwortet.
- Maximale Antwortgröße - liest den Body nicht über diese Größe hinaus; Content-Prüfungen, Assertions und Richtlinien beurteilen dann nur den heruntergeladenen Teil. Vorgabe 1 MB, Maximum 10 MB; 0 liest keinen Body.
Benachrichtigungsabonnements

Wird von jedem Prüfungstyp geteilt. Down = die Website ist ausgefallen, Up = sie hat sich erholt, Repeat = Erinnerungen, solange sie down bleibt. Alle Kontakte für Up/Down-Ereignisse abonnieren ist eine Abkürzung; die Tabelle gibt Ihnen Kontrolle pro Kontakt, einzeln oder über wiederverwendbare Kontaktgruppen-Vorgaben. Eine Aufgabe ohne Benachrichtigungsabonnements läuft trotzdem und protokolliert Ergebnisse - sie benachrichtigt nur niemanden.
Berichtsabonnements

Periodische Uptime-Berichte, nur per E-Mail. Wählen Sie Daily, Weekly oder Monthly pro Kontakt; Monthly bündelt zusätzlich Quartals- und Jahreszusammenfassungen. Der Alle-abonnieren-Schalter funktioniert wie bei den Benachrichtigungsabonnements.
Überwachungsstandorte

- Standortauswahl - durchsuchen oder durchblättern Sie den Region-/Länderbaum und haken Sie Standorte an, von denen aus geprüft werden soll; jede Zeile zeigt verfügbare gegenüber ausgewählten Agenten. "Standorte von einer anderen Aufgabe übernehmen" nutzt eine bestehende Auswahl.
- Nachprüfungsstrategie - bei einem Statuswechsel (z. B. Erreichbar zu Nicht erreichbar) bestätigen ihn mehrere Standorte erneut, bevor der neue Status akzeptiert wird, als Schutz vor einem Fehlalarm eines einzelnen Standorts. Optionen: Vorgabe Mehrheitsentscheidung; eine festgelegte Anzahl von Standorten, die Nicht erreichbar bestätigen (fügt einen Regler von 1-7 hinzu); keine Nachprüfung; vollständige Übereinstimmung aller Nachprüfungsstandorte; oder vollständige Übereinstimmung für Nicht erreichbar, Mehrheitsentscheidung für Erreichbar.
- Wenn ausgewählte Standorte nicht verfügbar sind - Nur ausgewählte Standorte (Vorgabe) wartet, statt einen Fehlalarm zu riskieren; Nächstgelegene Standorte nutzt den nächsten verfügbaren Standort; Beliebiger Standort weicht weltweit aus.
Durchgerechnetes Beispiel
Überwachung einer Marketing-Startseite: HTTP-Prüfung, 5-Minuten-Intervall, 40s Timeout, GET, Weiterleitungen folgen (max. 20). Content-check-Schlüsselwort Contact us mit "BELIEBIGES Schlüsselwort muss vorhanden sein", sodass ein fehlgeschlagenes Deployment, das eine Fehlerseite ausliefert, erwischt wird. HTTP-Richtlinien auf Baseline gesetzt. Standorte auf Ganze Welt mit der Standard-Nachprüfungsstrategie belassen. Die E-Mail des Bereitschaftsteams für Down, Up und Repeat abonniert, sowie für Weekly-Berichte.
Problembehandlung
- Meldet Down, lädt aber für Sie einwandfrei - das Netzwerk eines einzelnen Standorts kann hüsteln; genau das filtert die Standard-Nachprüfungsstrategie mit Mehrheitsentscheidung heraus. Flackert es weiter? Prüfen Sie die DNS-Serverauswahl und bestätigen Sie, dass der Timeout zur normalen Latenz dieses Standorts passt.
- Eine Content-Schlüsselwort-Prüfung springt zwischen Up/Down - der Inhalt kann durch Cache, Personalisierung oder A/B-Tests variieren. Wählen Sie ein Schlüsselwort, das bei jedem echten Laden vorhanden ist, und bestätigen Sie, dass die Erfolgsbedingung der Content-Prüfung das meint, was Sie wollen.
- Direkt nach dem Einschalten von HTTP-Richtlinien (besonders Strict) auf Down gegangen - Strict erwartet Header, die viele Websites noch nicht konfiguriert haben. Beheben Sie die Header, wechseln Sie zu Baseline, oder führen Sie die Richtlinien zuerst als separate Aufgabe aus.
- Eine Content-Prüfung oder Assertion passt bei einer großen Seite nicht mehr - Maximale Antwortgröße schneidet den Body ab, sodass nichts hinter dem Schnittpunkt gelesen wird. Erhöhen Sie sie.
- Eine Assertion-Regel läuft nie - eine Regel mit leerem Feld, leerer Bedingung oder leerem Wert wird als "unvollständig" angezeigt und nimmt am Urteil nicht teil. Vervollständigen oder löschen Sie sie.
Verwandte Themen
- HTTP-/Website-Uptime-Monitoring - die Produktseite für diesen Prüfungstyp.
- Kostenlose Sofort-HTTP-Prüfung - führen Sie eine einmalige Prüfung ohne benötigtes Konto aus.
- Assertion-Modus-Regeln zur Antwortvalidierung - die vollständige Regelsprache hinter der Antwortvalidierung.
- Anleitung zur DNSBL-Prüfung - der angehängte DNS-Blacklist-Monitor.
- Anleitung zum Domain-Ablauf - der angehängte Domain-Ablauf-Monitor.
- Anleitung zum Zertifikatsablauf - der angehängte TLS-Zertifikatsablauf-Monitor.
- Anleitung zu Web Risk - der angehängte Malware-/Phishing-Monitor.
- So prüfen Sie die Server-Antwortzeit - die einmalige Version dessen, was diese Prüfung bei jedem Lauf misst.
- Alle Monitoring-Anleitungen - die Einrichtungsanleitung für jeden anderen Prüfungstyp.