
Bir HTTP Kontrolüyle Web Sitesi Nasıl İzlenir
Bir HTTP kontrolü, izleme konumlarınızdan bir URL'yi tıpkı bir tarayıcının yaptığı gibi ister, sonra yanıtı değerlendirir: sunucu yanıt verdi mi, ne kadar hızlı, ve durum ile içerik doğru görünüyor mu. HostTracker'ın en çok kullanılan kontrol türüdür - gerçek bir sayfa getirmeye dayalı olarak yukarıda veya aşağıda kabul etmek istediğiniz herhangi bir web sitesi veya sayfa için bunu kullanın. Yapılandırılmış JSON veya XML'i ayrıştırmak ve doğrulamak için bunun yerine bir API kontrolü seçin.
Ana Ayarlar
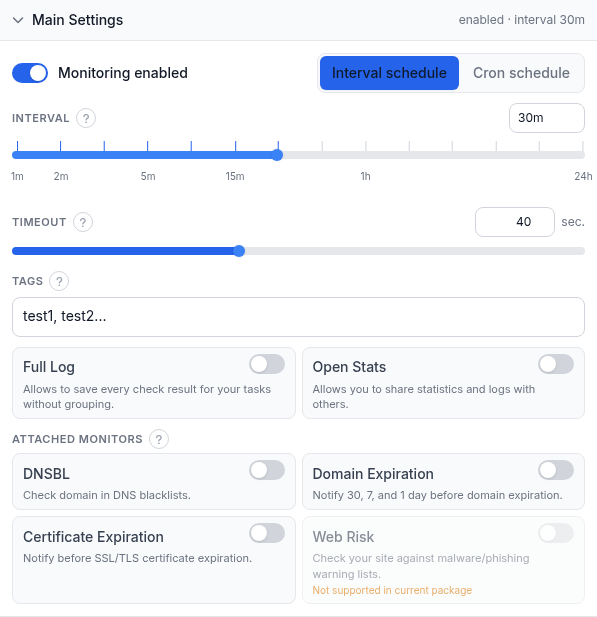
- İzleme etkin - ana açma/kapama anahtarı. Duraklatılmış bir görev ayarlarını korur ama kontrol etmeyi ve uyarmayı durdurur.
- Aralık programı / Cron programı - aşağıdaki basit aralık kaydırıcısı, veya bir aralığın ifade edemediği programlar için bir cron oluşturucusu (her N dakikada/saatte, günlük, haftalık, aylık, veya özel 5 alanlı bir ifade). Cron ücretli bir plan gerektirir.
- Aralık - kontrolün ne sıklıkla çalıştığı, 1 dakikadan 24 saate; kaydırıcıyı sürükleyin veya açılır menüden bir değer seçin. Kullanılabilir en kısa aralık planınıza bağlıdır.
- Zaman aşımı - başarısız olmadan önce bir yanıtı ne kadar bekleneceği, 1 ile 100 saniye arasında (40sn yaygın bir varsayılandır). DNS çözümleme süresi sayılmaz.
- Etiketler - kontrol panelinde monitörleri gruplamak ve filtrelemek için virgülle ayrılmış etiketler.
- Tam Kayıt - aynı ardışık sonuçları gruplamak yerine her kontrol sonucunu kaydeder.
- Açık İstatistikler - bu görevin istatistiklerini ve kontrol kaydını genel bir bağlantıda yayınlar.
- Ekli monitörler - ayrı görevler yerine bu göreve eklenen dört ek kontrol: DNSBL (alan adı kara listesi), Alan Adı Sona Erme/Sertifika Sona Erme (30/7/1 günlük hatırlatmalar), Web Riski (Google kötü amaçlı yazılım/kimlik avı listeleri). Hepsi 12 saatte bir çalışır; hatırlatmalar aşağıdaki Up aboneliklerini izler, kötü bir sonuç Down/Repeat'i izler. Her birinin kendi rehberi vardır - İlgili'ye bakın.
İstek Yapılandırması
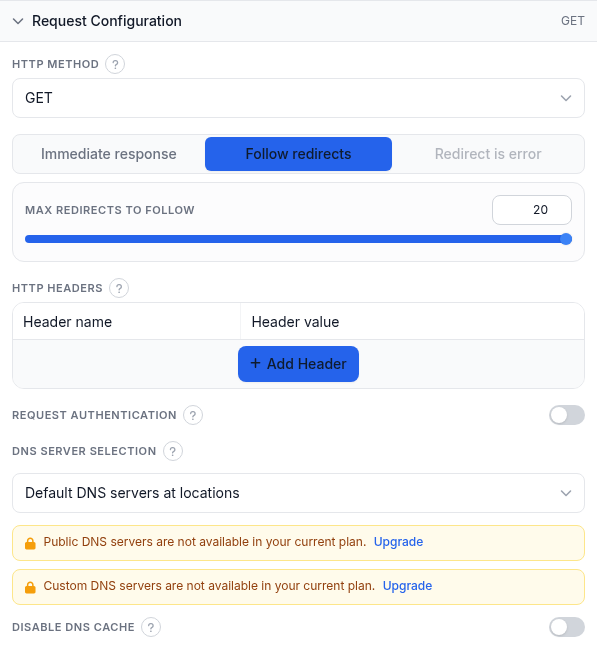
- HTTP Yöntemi - GET, HEAD, POST, PUT, DELETE, PATCH veya OPTIONS. GET (varsayılan) sayfayı indirir ve içerik-anahtar kelime kontrolleri için gereklidir; HEAD yalnızca başlıkları getirir, en hızlı erişilebilirlik kontrolüdür; POST/PUT/PATCH ayrıca bir gövde gönderir.
- İstek gövdesi (yalnızca POST/PUT/PATCH) - Düz metin tam olarak yazdığınızı gönderir (kendi Content-Type başlığınızı ekleyin); Anahtar-değer modu, bunu ad/değer satırlarından form-urlencoded veya JSON olarak oluşturur ve Content-Type'ı otomatik olarak ayarlar.
- Yönlendirme davranışı - Anlık yanıt, ilk yanıtı olduğu gibi değerlendirir; Yönlendirmeleri izle (varsayılan) zinciri izler, bir İzlenecek maksimum yönlendirme kaydırıcısıyla (1-20); Yönlendirme hatadır, herhangi bir yönlendirmede başarısız olur (onay modu altında kullanılamaz).
- HTTP Başlıkları - özel ad/değer çiftleri. Boş bırakıldığında, prob varsayılan başlıkları gönderir (User-Agent, Accept, Accept-Language, bir Referer). Token/API anahtarı kimlik doğrulaması için buraya bir Authorization başlığı ekleyin.
- İstek kimlik doğrulaması - sunucunun kendi HTTP zorlama kimlik doğrulaması (Basic, Digest, NTLM, Kerberos, Negotiate) için kullanıcı adı/parola alanlarını ortaya çıkarır. Önleyici token kimlik doğrulaması için bunun yerine bir Authorization başlığı kullanın.
- DNS Sunucu Seçimi - Konumlardaki varsayılan DNS sunucuları; Konumun ülkesinin genel DNS sunucuları; veya Elle tanımlanmış DNS sunucuları (kendi çözümleyici IP'leriniz). Son ikisi ücretli plan gerektirir.
- DNS önbelleğini devre dışı bırak - aracının önbelleğini yeniden kullanmak yerine her kontrolde taze bir DNS sorgusu zorlar; bir DNS değişikliğinden hemen sonra yararlıdır.
Yanıt Doğrulama
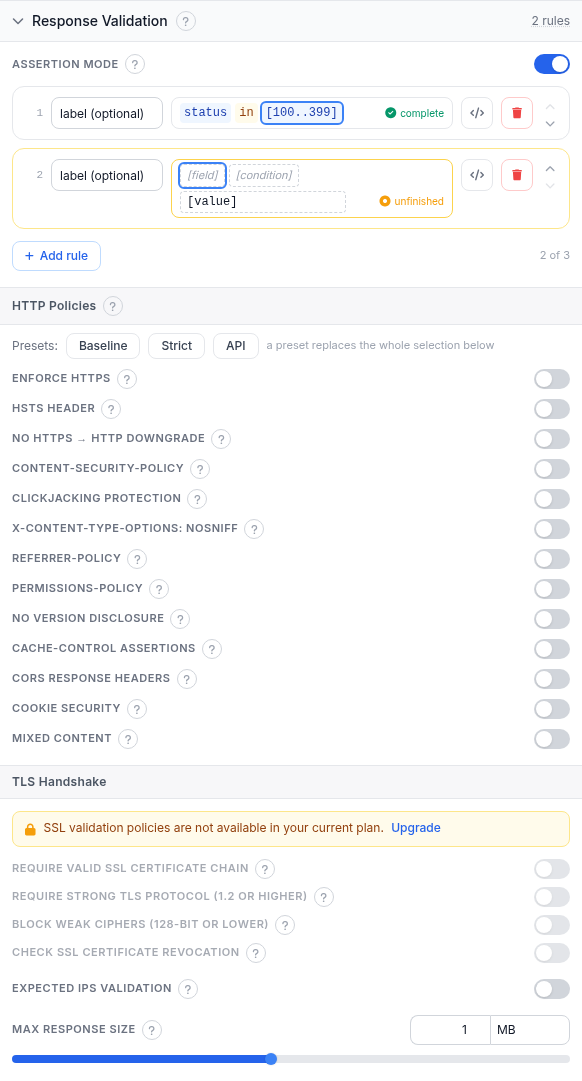
Varsayılan olarak bir kontrol, DNS çözüldüğünde, TCP bağlantısı ve TLS el sıkışması (https için) tamamlandığında, ve sunucu bir HTTP Ok durumu döndürdüğünde - 400'ün altındaki herhangi bir kod - başarılı sayılır.
- Onay modu - aşağıdaki klasik alanların yerini durum kodları, yanıt süresi, başlıklar veya gövde içeriği için bir kural düzenleyicisiyle değiştirir. Ekran görüntüsü onu iki kuralla açık gösterir:
status in [100..399](tamamlanmış) ve tamamlanmamış olarak işaretli boş bir ikinci kural - eksik bir kural, siz onu bitirene veya silene kadar sonuçta hiçbir rol oynamaz. HTTP ve API, çalışan bir onay düzenleyicisine sahip yalnızca iki kontrol türüdür; tam kural dili için onay modu derinlemesine incelemesine bakın. - HTTP Hatalarını Yoksay (klasik mod) - kontrolü BAŞARISIZ YAPMAMASI gereken kodlar, örneğin
401, 403, 500; boş, 400 ve üzeri her kodun bir hata olduğu anlamına gelir. - Bu HTTP durumlarında hata ver - tersi: normalde başarısız olmasa bile kontrolü başarısız yapması gereken kodlar.
- İçerik kontrolü anahtar kelimeleri - sayfada aranacak virgülle ayrılmış anahtar kelimeler (GET gereklidir).
- Başarılı içerik kontrolü koşulu - anahtar kelimelerin sonucu nasıl belirlediği: ANY present (varsayılan), ALL present, ANY absent, ALL absent, veya ALL absent (fail shows location).
- HTTP Politikaları - isteğe bağlı başlık/çerez/içerik kontrolleri; bir ihlal, kontrolü diğer her başarısızlık gibi Down olarak sonuçlandırır. Baseline, Strict ve API ön ayarları tüm seçimin yerini alır; bu görevin kendi çalışma süresi istatistiklerine hiç dokunmayan daha yumuşak bir sinyal istiyorsanız politikaları ayrı bir görev olarak çalıştırın.
| Geçiş | Ne kontrol eder |
|---|---|
| Enforce HTTPS | URL https üzerinden yüklenmelidir. |
| HSTS başlığı | Strict-Transport-Security, minimum bir max-age ile mevcuttur; alt seçenekler includeSubDomains ve preload hazırlığını ekler. |
| https'den http'ye düşürme yok | Bir https sayfası geri http'ye yönlendirmemelidir. |
| Content-Security-Policy | Bir CSP başlığı vardır ve yaygın güvensiz betik kaynaklarından kaçınır; yalnızca Report-Only sayılmaz. |
| Tıklama hırsızlığı koruması | Sayfa başka bir site tarafından çerçevelenemez. |
| X-Content-Type-Options: nosniff | MIME algılama engelleme başlığı mevcuttur. |
| Referrer-Policy | Mevcuttur ve unsafe-url değildir, böylece tam URL'ler bağlantılı sitelere sızmaz. |
| Permissions-Policy | Güçlü tarayıcı özelliklerini sınırlar (kamera, mikrofon, konum). |
| Sürüm ifşası yok | Yanıt, sunucu/framework sürüm bilgisini açığa çıkarmamalıdır. |
| Cache-Control onayları | Özel Cache-Control kontrolleri, örneğin kişisel veri sayfalarında no-store gerektirir. |
| CORS yanıt başlıkları | Özellikle kimlik bilgileriyle birlikte statik bir joker Access-Control-Allow-Origin'i işaretler. |
| Çerez güvenliği | Kendi ana bilgisayarının çerezleri yapılandırıldığı gibi Secure/HttpOnly/SameSite taşımalıdır; belirli adlar muaf tutulabilir. |
| Karışık içerik | Bir https sayfasında yüklenen http:// alt kaynakları işaretler. |
- TLS El Sıkışması - dört katılık anahtarı (ücretli plan): Geçerli SSL sertifika zinciri gerektir, Güçlü TLS protokolü gerektir (1.2+), Zayıf şifrelemeleri engelle (128 bit veya altı), ve SSL sertifika iptalini kontrol et (çevrimiçi CRL/OCSP sorgusu).
- Beklenen IP'ler onayı - DNS'in ana bilgisayarınızı her kontrolde listelediğiniz IP'lerden birine çözdüğünü doğrular; bazı sunucular hâlâ yanıt verirken bile ele geçirmeyi, yanlış yapılandırmayı veya süresi dolmuş bir kaydı yakalar.
- Maksimum yanıt boyutu - gövdeyi bu boyutun ötesinde okumayı durdurur; içerik kontrolleri, onaylar ve politikalar ardından yalnızca indirilen kısmı değerlendirir. Varsayılan 1 MB, maksimum 10 MB; 0 hiçbir gövde okumaz.
Uyarı Abonelikleri

Her kontrol türü tarafından paylaşılır. Down = site çöktü, Up = kurtarıldı, Repeat = Down durumundayken hatırlatmalar. Tüm kişileri Up/Down olaylarına abone et bir kısayoldur; tablo kişi başına kontrol verir, tek tek veya yeniden kullanılabilir kişi grubu ön ayarları aracılığıyla. Uyarı aboneliği olmayan bir görev yine de çalışır ve sonuçları kaydeder - yalnızca kimseye bildirim göndermez.
Rapor Abonelikleri

Periyodik çalışma süresi raporları, yalnızca e-posta. Kişi başına Günlük, Haftalık veya Aylık seçin; Aylık ayrıca Üç Aylık ve Yıllık özetleri de paketler. Tümünü abone et anahtarı, Uyarı Abonelikleri'ndeki gibi çalışır.
İzleme Konumları

- Konum seçici - bölge/ülke ağacını arayın veya gözden geçirin ve kontrol edilecek konumları işaretleyin; her satır mevcut aracıları seçili aracılarla karşılaştırır. "Konumları başka bir görevden kopyala", mevcut bir kümeyi yeniden kullanır.
- Yeniden kontrol stratejisi - bir durum geçişinde (örneğin Up'tan Down'a), bir konumdan yanlış pozitife karşı koruma sağlayarak, birkaç konum yeni durumu kabul edilmeden önce yeniden doğrular. Seçenekler: varsayılan çoğunluk oyu; Down'ı onaylayan belirtilen sayıda konum (1-7 kaydırıcı ekler); yeniden kontrol yok; her yeniden kontrol konumunun tam anlaşması; veya Down için tam anlaşma, Up için çoğunluk oyu.
- Seçili konumlar kullanılamazsa - Yalnızca seçili konumlar (varsayılan), yanlış bir uyarı riski almak yerine bekler; En yakın konumlar en yakın kullanılabilir konumu kullanır; Herhangi bir konum dünya çapına geri döner.
Uygulamalı örnek
Bir pazarlama ana sayfasını izlemek: HTTP kontrolü, 5 dakikalık aralık, 40sn zaman aşımı, GET, Yönlendirmeleri izle (maksimum 20). "ANY keyword must be present" ile içerik kontrolü anahtar kelimesi Contact us, böylece bir hata sayfası sunan bozuk bir dağıtım yakalanır. HTTP Politikaları Baseline'a ayarlandı. Konumlar varsayılan yeniden kontrol stratejisiyle Tüm dünya'da bırakıldı. Nöbetçi ekibin e-postası Down, Up ve Repeat'e, ve Haftalık raporlara abone edildi.
Sorun giderme
- Down bildiriyor ama sizin için iyi yükleniyor - tek bir konumun ağı sekteye uğrayabilir; varsayılan çoğunluk oyu yeniden kontrol stratejisinin filtrelediği şey tam olarak budur. Hâlâ çırpınıyor mu? DNS Sunucu Seçimi'ni kontrol edin ve zaman aşımının o konumun normal gecikmesine uyduğunu doğrulayın.
- Bir içerik-anahtar kelime kontrolü Up/Down arasında ters çeviriyor - içerik önbelleğe, kişiselleştirmeye veya A/B testine göre değişebilir. Her gerçek yüklemede mevcut bir anahtar kelime seçin, ve Başarılı içerik kontrolü koşulunun ne demek istediğinizle eşleştiğini doğrulayın.
- HTTP Politikaları'nı (özellikle Strict'i) etkinleştirdikten hemen sonra Down oldu - Strict, birçok sitenin henüz yapılandırmadığı başlıkları bekler. Başlıkları düzeltin, Baseline'a düşün, veya politikaları önce ayrı bir görev olarak çalıştırın.
- Bir içerik kontrolü veya onay büyük bir sayfada eşleşmeyi durduruyor - Maksimum yanıt boyutu gövdeyi keser, bu yüzden kesim noktasının ötesinde hiçbir şey okunmaz. Onu yükseltin.
- Bir onay kuralı asla çalışmıyor - boş bir alan, koşul veya değere sahip bir kural "tamamlanmamış" olarak işlenir ve sonuçta hiçbir rol oynamaz. Onu tamamlayın veya silin.
İlgili
- HTTP / web sitesi çalışma süresi izleme - bu kontrol türü için ürün sayfası.
- Ücretsiz anlık HTTP kontrolü - hesap gerekmeden tek seferlik bir kontrol çalıştırın.
- Onay modu yanıt doğrulama kuralları - Yanıt Doğrulama'nın arkasındaki tam kural dili.
- DNSBL kontrolü rehberi - ekli DNS kara listesi monitörü.
- Alan adı sona erme rehberi - ekli alan adı sona erme monitörü.
- Sertifika sona erme rehberi - ekli TLS sertifika sona erme monitörü.
- Web Riski rehberi - ekli kötü amaçlı yazılım/kimlik avı monitörü.
- Sunucu yanıt süresi nasıl kontrol edilir - bu kontrolün her çalıştırmada ölçtüğünün tek seferlik versiyonu.
- Tüm izleme rehberleri - her diğer kontrol türü için kurulum rehberi.