
Como monitorar um site com uma verificação HTTP
Uma verificação HTTP solicita uma URL a partir das suas localidades de monitoramento da mesma forma que um navegador faz, depois julga a resposta: se o servidor respondeu, quão rápido, e se o status e o conteúdo parecem certos. É o tipo de verificação mais usado da HostTracker - use para qualquer site ou página que você quer tratada como no ar ou fora do ar com base em uma busca de página real. Escolha uma verificação de API em vez disso para interpretar e validar JSON ou XML estruturado.
Configurações Principais
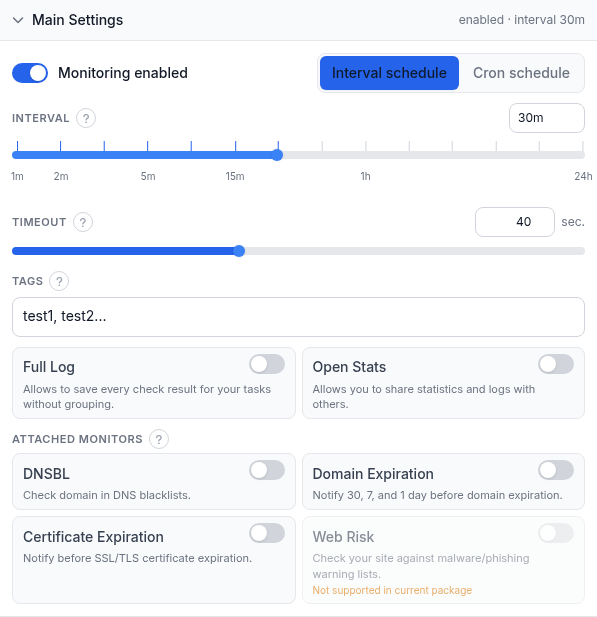
- Monitoramento ativado - chave geral de ligar/desligar. Uma tarefa pausada mantém as configurações mas para de verificar e alertar.
- Agenda por intervalo / Agenda cron - o controle deslizante de intervalo simples abaixo, ou um construtor cron (a cada N minutos/horas, diário, semanal, mensal, ou uma expressão personalizada de 5 campos) para agendas que um intervalo não consegue expressar. Cron precisa de um plano pago.
- Intervalo - com que frequência a verificação roda, de 1 minuto a 24 horas; arraste o controle deslizante ou escolha um valor no menu suspenso. O intervalo mais curto disponível depende do seu plano.
- Timeout - quanto tempo esperar por uma resposta antes de falhar, 1 a 100 segundos (40s é um padrão comum). O tempo de resolução DNS não é contado.
- Tags - rótulos separados por vírgula para agrupar e filtrar monitores no painel.
- Log Completo - salva todo resultado de verificação em vez de agrupar consecutivos idênticos.
- Estatísticas Abertas - publica as estatísticas e o log de verificação dessa tarefa em um link público.
- Monitores anexados - quatro verificações extras acopladas a essa tarefa em vez de separadas: DNSBL (blacklist de domínio), Vencimento de Domínio/Vencimento de Certificado (lembretes de 30/7/1 dias), Web Risk (listas de malware/phishing do Google). Todas rodam a cada 12 horas; lembretes seguem as inscrições No Ar abaixo, um resultado ruim segue Fora do Ar/Repetir. Cada uma tem o próprio guia - veja Relacionados.
Configuração da Requisição
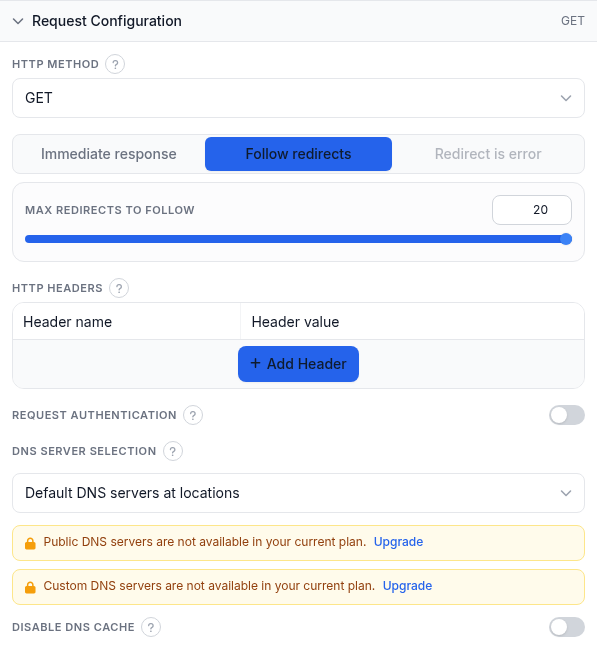
- Método HTTP - GET, HEAD, POST, PUT, DELETE, PATCH ou OPTIONS. GET (padrão) baixa a página e é necessário para verificações de palavra-chave de conteúdo; HEAD busca só os cabeçalhos, a verificação de disponibilidade mais rápida; POST/PUT/PATCH também enviam um corpo.
- Corpo da requisição (só POST/PUT/PATCH) - Texto puro envia exatamente o que você digita (adicione o seu próprio cabeçalho Content-Type); o modo Chave-valor o constrói a partir de linhas de nome/valor como form-urlencoded ou JSON e define o Content-Type automaticamente.
- Comportamento de redirecionamento - Resposta imediata julga a primeira resposta como está; Seguir redirecionamentos (padrão) segue a cadeia, com um controle deslizante de Máximo de redirecionamentos a seguir (1-20); Redirecionamento é erro falha em qualquer redirecionamento (indisponível sob o modo de asserções).
- Cabeçalhos HTTP - pares nome/valor personalizados. Deixado vazio, a sondagem envia cabeçalhos padrão (User-Agent, Accept, Accept-Language, um Referer). Adicione um cabeçalho Authorization aqui para autenticação por token/chave de API.
- Autenticação de requisição - revela usuário/senha para a própria autenticação por desafio HTTP do servidor (Basic, Digest, NTLM, Kerberos, Negotiate). Use um cabeçalho Authorization em vez disso para autenticação por token preventiva.
- Seleção de Servidor DNS - Servidores DNS padrão nas localidades; Servidores DNS públicos do país da localidade; ou Servidores DNS definidos manualmente (os seus próprios IPs de resolvedor). As duas últimas precisam de um plano pago.
- Desativar cache DNS - força uma consulta DNS nova a cada verificação em vez de reutilizar o cache do agente; útil logo depois de uma mudança de DNS.
Validação de Resposta
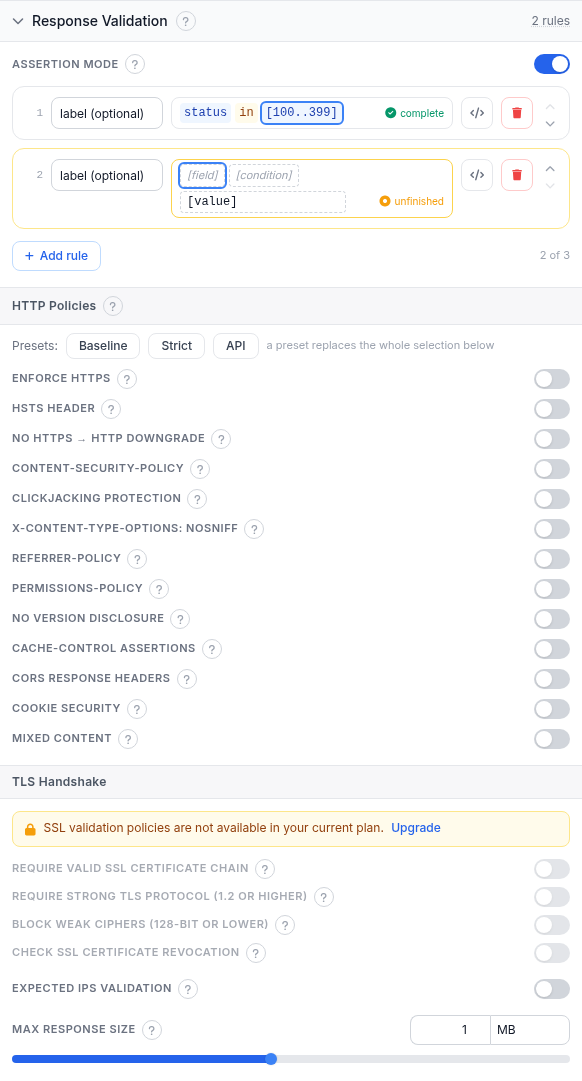
Por padrão, uma verificação tem sucesso quando o DNS resolve, a conexão TCP e o handshake TLS (para https) se completam, e o servidor devolve um status HTTP Ok - qualquer código abaixo de 400.
- Modo de asserções - substitui os campos clássicos abaixo por um editor de regras para códigos de status, tempo de resposta, cabeçalhos ou conteúdo do corpo. A captura de tela mostra ativado com duas regras:
status in [100..399](completa) e uma segunda regra vazia marcada como inacabada - uma regra incompleta não participa do veredito até você terminá-la ou apagá-la. HTTP e API são os únicos dois tipos de verificação com um editor de asserções funcional; veja o mergulho profundo no modo de asserções para a linguagem de regras completa. - Ignorar Erros HTTP (modo clássico) - códigos que NÃO deveriam falhar a verificação, por exemplo
401, 403, 500; vazio significa que todo código 400+ é um erro. - Erro nestes status HTTP - o inverso: códigos que deveriam falhar a verificação mesmo que normalmente não falhassem.
- Palavras-chave de verificação de conteúdo - palavras-chave separadas por vírgula para buscar na página (GET necessário).
- Condição de verificação de conteúdo bem-sucedida - como as palavras-chave decidem o veredito: QUALQUER presente (padrão), TODAS presentes, QUALQUER ausente, TODAS ausentes, ou TODAS ausentes (falha mostra localidade).
- Políticas HTTP - verificações opcionais de cabeçalho/cookie/conteúdo; uma violação conclui a verificação como Fora do Ar como qualquer outra falha. Os predefinidos Básico, Estrito e API substituem a seleção inteira; rode as políticas como uma tarefa separada se você quiser um sinal mais suave que nunca toque nas próprias estatísticas de uptime dessa tarefa.
| Chave | O que verifica |
|---|---|
| Impor HTTPS | A URL precisa carregar via https. |
| Cabeçalho HSTS | Strict-Transport-Security presente com um max-age mínimo; subopções adicionam includeSubDomains e prontidão para preload. |
| Sem rebaixamento de https para http | Uma página https não pode redirecionar de volta para http. |
| Content-Security-Policy | Um cabeçalho CSP existe e evita fontes de script comumente inseguras; só Report-Only não conta. |
| Proteção contra clickjacking | A página não pode ser colocada em um frame por outro site. |
| X-Content-Type-Options: nosniff | O cabeçalho de bloqueio de detecção de MIME está presente. |
| Referrer-Policy | Presente e não unsafe-url, para que URLs completas não vazem para sites vinculados. |
| Permissions-Policy | Limita recursos poderosos do navegador (câmera, microfone, geolocalização). |
| Sem divulgação de versão | A resposta não pode revelar informação de versão do servidor/framework. |
| Asserções de Cache-Control | Verificações personalizadas de Cache-Control, por exemplo exigir no-store em páginas com dados pessoais. |
| Cabeçalhos de resposta CORS | Marca um Access-Control-Allow-Origin com curinga estático, especialmente com credenciais. |
| Segurança de cookie | Cookies do próprio host precisam carregar Secure/HttpOnly/SameSite conforme configurado; nomes específicos podem ser isentos. |
| Conteúdo misto | Marca subrecursos http:// carregados em uma página https. |
- Handshake TLS - quatro chaves de rigor (plano pago): Exigir cadeia de certificado SSL válida, Exigir protocolo TLS forte (1.2+), Bloquear cifras fracas (128 bits ou menos), e Verificar revogação de certificado SSL (consulta online de CRL/OCSP).
- Validação de IPs esperados - confirma que o DNS resolve o seu host para um dos IPs que você lista em toda verificação; pega sequestro, configuração incorreta ou um registro vencido mesmo enquanto algum servidor ainda responde.
- Tamanho máximo de resposta - para de ler o corpo além desse tamanho; verificações de conteúdo, asserções e políticas então julgam só a parte baixada. Padrão 1 MB, máximo 10 MB; 0 não lê nenhum corpo.
Inscrições de Alerta

Compartilhado por todo tipo de verificação. Fora do Ar = o site caiu, No Ar = se recuperou, Repetir = lembretes enquanto continua fora do ar. Inscrever todos os contatos nos eventos No Ar/Fora do Ar é um atalho; a tabela dá controle por contato, individualmente ou por meio de predefinições de grupo de contato reutilizáveis. Uma tarefa sem nenhuma inscrição de alerta ainda roda e registra resultados - só nunca notifica ninguém.
Inscrições de Relatório

Relatórios periódicos de uptime, só por e-mail. Escolha Diário, Semanal ou Mensal por contato; Mensal também inclui resumos Trimestral e Anual. A chave de inscrever-todos funciona da mesma forma que em Inscrições de Alerta.
Localidades de Monitoramento

- Seletor de localidade - busque ou navegue pela árvore de região/país e marque localidades para verificar a partir delas; cada linha mostra agentes disponíveis versus agentes selecionados. "Copiar localidades de outra tarefa" reutiliza um conjunto existente.
- Estratégia de reverificação - em uma transição de estado (por exemplo, No Ar para Fora do Ar), várias localidades a reverificam antes de o novo estado ser aceito, protegendo contra um falso positivo de uma localidade. Opções: votação por maioria padrão; um número especificado de localidades confirmando Fora do Ar (adiciona um controle deslizante de 1 a 7); sem reverificação; concordância total de toda localidade de reverificação; ou concordância total para Fora do Ar, votação por maioria para No Ar.
- Se as localidades selecionadas estiverem indisponíveis - Somente localidades selecionadas (padrão) espera em vez de arriscar um alerta falso; Localidades mais próximas usa a localidade disponível mais próxima; Qualquer localidade recorre a qualquer lugar do mundo.
Exemplo prático
Monitorando uma página inicial de marketing: verificação HTTP, intervalo de 5 minutos, timeout de 40s, GET, Seguir redirecionamentos (máximo 20). Palavra-chave de verificação de conteúdo Contact us com "QUALQUER palavra-chave deve estar presente", para que uma implantação quebrada servindo uma página de erro seja pega. Políticas HTTP definidas como Básico. Localidades deixadas em Todo o mundo com a estratégia de reverificação padrão. O e-mail da equipe de plantão inscrito em Fora do Ar, No Ar e Repetir, e em relatórios Semanais.
Solução de problemas
- Reporta Fora do Ar mas carrega bem para você - a rede de uma única localidade pode soluçar; é isso que a estratégia de reverificação por votação de maioria padrão filtra. Ainda oscilando? Verifique a Seleção de Servidor DNS e confirme se o timeout se encaixa na latência normal daquela localidade.
- Uma verificação de palavra-chave de conteúdo oscila entre No Ar/Fora do Ar - o conteúdo pode variar por cache, personalização ou teste A/B. Escolha uma palavra-chave presente em todo carregamento real, e confirme se a Condição de verificação de conteúdo bem-sucedida bate com o que você quer dizer.
- Ficou Fora do Ar logo depois de ativar as Políticas HTTP (especialmente Estrito) - o Estrito espera cabeçalhos que muitos sites ainda não configuraram. Corrija os cabeçalhos, desça para Básico, ou rode as políticas como uma tarefa separada primeiro.
- Uma verificação de conteúdo ou asserção para de combinar em uma página grande - o Tamanho máximo de resposta corta o corpo, então nada depois do corte é lido. Aumente-o.
- Uma regra de asserção nunca roda - uma regra com um campo, condição ou valor vazio é renderizada como "inacabada" e não participa do veredito. Complete-a ou apague-a.
Relacionados
- Monitoramento de uptime HTTP / site - a página de produto para esse tipo de verificação.
- Verificação HTTP instantânea gratuita - rode uma verificação avulsa sem precisar de conta.
- Regras de validação de resposta do modo de asserções - a linguagem de regras completa por trás da Validação de Resposta.
- Guia de verificação DNSBL - o monitor de blacklist de DNS anexado.
- Guia de vencimento de domínio - o monitor de vencimento de domínio anexado.
- Guia de vencimento de certificado - o monitor de vencimento de certificado TLS anexado.
- Guia de Web Risk - o monitor de malware/phishing anexado.
- Como verificar o tempo de resposta do servidor - a versão avulsa do que essa verificação mede em toda execução.
- Todos os guias de monitoramento - o guia de configuração para todo outro tipo de verificação.