
Come monitorare un sito web con un controllo HTTP
Un controllo HTTP richiede un URL dalle tue ubicazioni di monitoraggio nello stesso modo di un browser, poi giudica la risposta: se il server ha risposto, quanto velocemente, e se lo stato e il contenuto sembrano giusti. È il tipo di controllo più usato di HostTracker: usalo per qualsiasi sito web o pagina che vuoi trattare come attiva o giù in base a un vero recupero della pagina. Scegli invece un controllo API per analizzare e validare JSON o XML strutturati.
Impostazioni principali
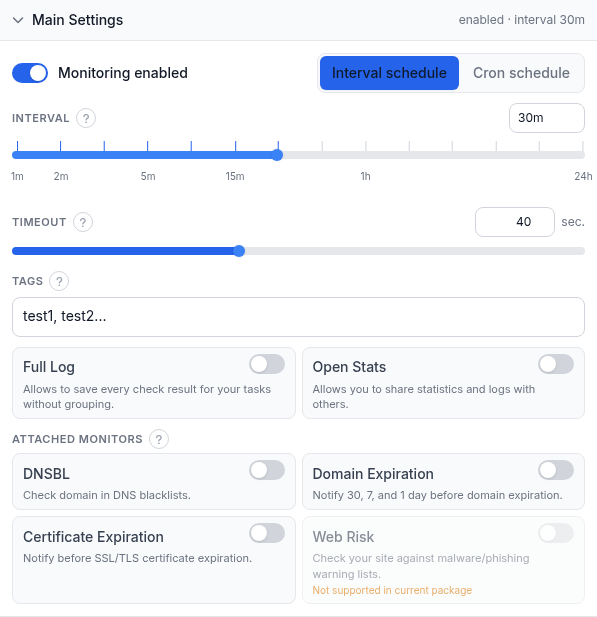
- Monitoraggio abilitato - interruttore generale on/off. Un'attività in pausa mantiene le sue impostazioni ma smette di controllare e avvisare.
- Pianificazione a intervalli / Pianificazione cron - il semplice cursore di intervallo sotto, oppure un generatore cron (ogni N minuti/ore, giornaliera, settimanale, mensile, o un'espressione personalizzata a 5 campi) per pianificazioni che un intervallo non può esprimere. Cron richiede un piano a pagamento.
- Intervallo - ogni quanto gira il controllo, da 1 minuto a 24 ore; trascina il cursore o scegli un valore dal menu a tendina. L'intervallo più breve disponibile dipende dal tuo piano.
- Timeout - quanto aspettare una risposta prima di fallire, da 1 a 100 secondi (40s è un valore predefinito comune). Il tempo di risoluzione DNS non viene conteggiato.
- Tag - etichette separate da virgola per raggruppare e filtrare i monitor sulla dashboard.
- Log completo - salva ogni risultato del controllo invece di raggruppare quelli identici consecutivi.
- Statistiche pubbliche - pubblica le statistiche e il log dei controlli di questa attività su un link pubblico.
- Monitor allegati - quattro controlli extra imbullonati a questa attività invece che separati: DNSBL (blacklist di dominio), Scadenza dominio/Scadenza certificato (promemoria a 30/7/1 giorni), Web Risk (liste malware/phishing di Google). Girano tutti ogni 12 ore; i promemoria seguono le iscrizioni Up sotto, un risultato negativo segue Down/Repeat. Ognuno ha la propria guida: vedi Correlati.
Configurazione della richiesta
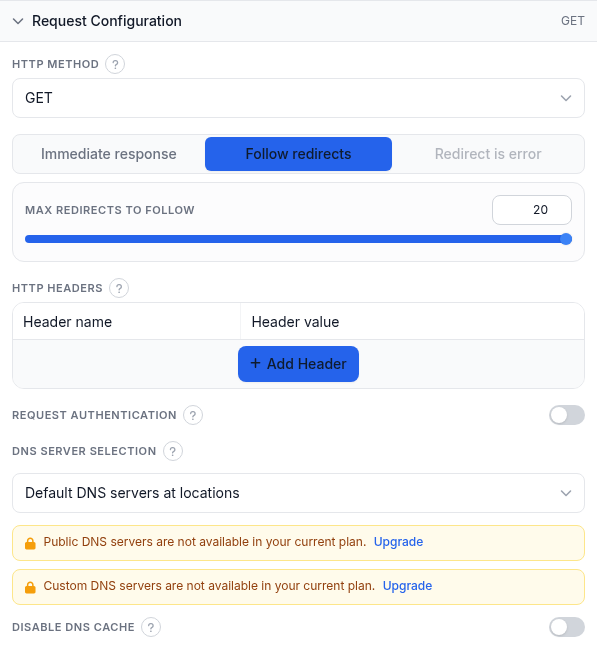
- Metodo HTTP - GET, HEAD, POST, PUT, DELETE, PATCH oppure OPTIONS. GET (predefinito) scarica la pagina ed è necessario per i controlli a parole chiave nel contenuto; HEAD recupera solo le intestazioni, il controllo di disponibilità più veloce; POST/PUT/PATCH inviano anche un corpo.
- Corpo della richiesta (solo POST/PUT/PATCH) - Testo semplice invia esattamente quello che digiti (aggiungi la tua intestazione Content-Type); la modalità Chiave-valore lo costruisce da righe nome/valore come form-urlencoded o JSON e imposta Content-Type automaticamente.
- Comportamento di reindirizzamento - Risposta immediata giudica la prima risposta così com'è; Segui i reindirizzamenti (predefinito) segue la catena, con un cursore Reindirizzamenti massimi da seguire (1-20); Il reindirizzamento è un errore fallisce su qualsiasi reindirizzamento (non disponibile in modalità asserzione).
- Intestazioni HTTP - coppie nome/valore personalizzate. Se lasciato vuoto, il probe invia le intestazioni predefinite (User-Agent, Accept, Accept-Language, un Referer). Aggiungi qui un'intestazione Authorization per l'autenticazione con token/chiave API.
- Autenticazione della richiesta - rivela nome utente/password per l'autenticazione a sfida HTTP del server stesso (Basic, Digest, NTLM, Kerberos, Negotiate). Usa invece un'intestazione Authorization per l'autenticazione preventiva con token.
- Selezione server DNS - Server DNS predefiniti nelle ubicazioni; Server DNS pubblici del paese dell'ubicazione; oppure Server DNS definiti manualmente (i tuoi indirizzi IP di resolver). Le ultime due richiedono un piano a pagamento.
- Disabilita cache DNS - forza una ricerca DNS fresca a ogni controllo invece di riutilizzare la cache dell'agente; utile subito dopo una modifica DNS.
Validazione della risposta
Per impostazione predefinita un controllo ha successo quando il DNS si risolve, la connessione TCP e l'handshake TLS (per https) si completano, e il server restituisce uno stato HTTP Ok, qualsiasi codice sotto il 400.
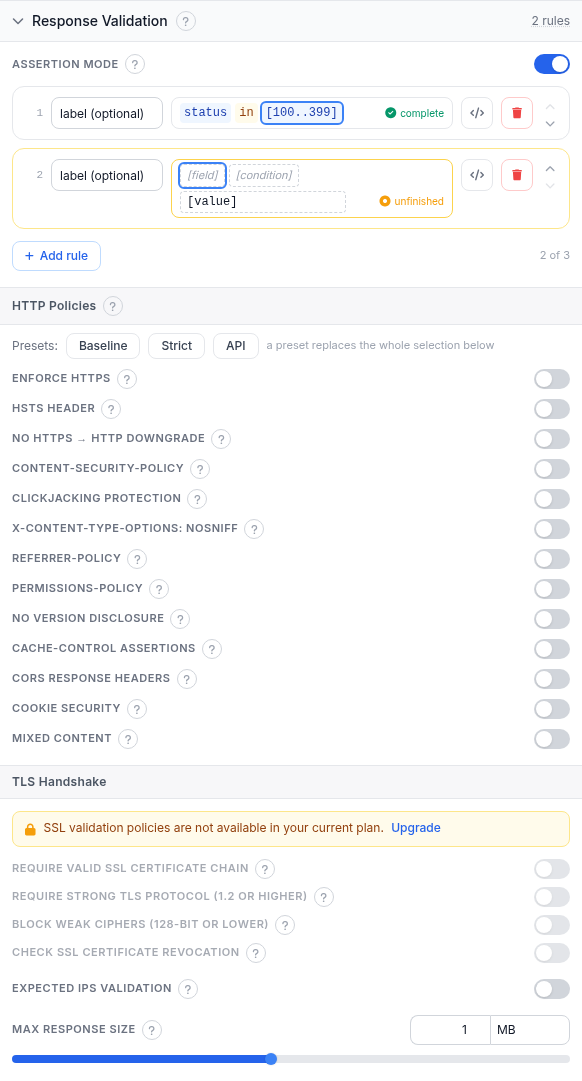
- Modalità asserzione - sostituisce i campi classici sotto con un editor di regole per codici di stato, tempo di risposta, intestazioni o contenuto del corpo. Lo screenshot la mostra attiva con due regole:
status in [100..399](completa) e una seconda regola vuota contrassegnata come non finita: una regola incompleta non partecipa al verdetto finché non la finisci o la elimini. HTTP e API sono gli unici due tipi di controllo con un editor di asserzioni funzionante; vedi l'approfondimento sulla modalità asserzione per il linguaggio completo delle regole. - Ignora errori HTTP (modalità classica) - codici che NON devono far fallire il controllo, per esempio
401, 403, 500; vuoto significa che ogni codice 400+ è un errore. - Errore su questi stati HTTP - il contrario: codici che devono far fallire il controllo anche se normalmente non lo farebbero.
- Parole chiave del controllo contenuto - parole chiave separate da virgola da cercare nella pagina (richiede GET).
- Condizione di controllo contenuto riuscito - come le parole chiave decidono il verdetto: ANY present (predefinita), ALL present, ANY absent, ALL absent, oppure ALL absent (fail shows location).
- Policy HTTP - controlli opzionali su intestazioni/cookie/contenuto; una violazione conclude il controllo come Down come qualsiasi altro fallimento. I preset Baseline, Strict e API sostituiscono l'intera selezione; esegui le policy come attività separata se vuoi un segnale più morbido che non tocca mai le statistiche di uptime di questa attività.
| Interruttore | Cosa controlla |
|---|---|
| Applicazione forzata di HTTPS | L'URL deve caricarsi su https. |
| Intestazione HSTS | Strict-Transport-Security presente con un max-age minimo; le sotto-opzioni aggiungono includeSubDomains e la prontezza per preload. |
| Nessun downgrade da https a http | Una pagina https non deve reindirizzare di nuovo a http. |
| Content-Security-Policy | Esiste un'intestazione CSP ed evita le fonti di script non sicure comuni; il solo Report-Only non conta. |
| Protezione dal clickjacking | La pagina non può essere incorniciata da un altro sito. |
| X-Content-Type-Options: nosniff | È presente l'intestazione che blocca il MIME-sniffing. |
| Referrer-Policy | Presente e non unsafe-url, così gli URL completi non trapelano verso i siti collegati. |
| Permissions-Policy | Limita funzionalità potenti del browser (fotocamera, microfono, geolocalizzazione). |
| Nessuna divulgazione di versione | La risposta non deve rivelare informazioni sulla versione del server/framework. |
| Asserzioni Cache-Control | Controlli Cache-Control personalizzati, per esempio richiedere no-store sulle pagine con dati personali. |
| Intestazioni di risposta CORS | Segnala un Access-Control-Allow-Origin con carattere jolly statico, specialmente con le credenziali. |
| Sicurezza dei cookie | I cookie dell'host stesso devono portare Secure/HttpOnly/SameSite come configurato; nomi specifici possono essere esentati. |
| Contenuto misto | Segnala sottorisorse http:// caricate su una pagina https. |
- Handshake TLS - quattro interruttori di rigore (piano a pagamento): Richiedi una catena di certificati SSL valida, Richiedi un protocollo TLS forte (1.2+), Blocca cifrari deboli (128 bit o meno), e Controlla la revoca del certificato SSL (verifica online CRL/OCSP).
- Validazione IP attesi - conferma che il DNS risolva il tuo host verso uno degli IP che elenchi a ogni controllo; individua un dirottamento, una configurazione errata o un record scaduto anche mentre qualche server continua a rispondere.
- Dimensione massima della risposta - smette di leggere il corpo oltre questa dimensione; i controlli di contenuto, le asserzioni e le policy giudicano allora solo la parte scaricata. Predefinito 1 MB, massimo 10 MB; 0 non legge alcun corpo.
Iscrizioni agli avvisi

Condiviso da ogni tipo di controllo. Down = il sito è andato giù, Up = si è ripreso, Repeat = promemoria finché resta giù. Iscrivi tutti i contatti agli eventi Up/Down è una scorciatoia; la tabella dà un controllo per singolo contatto, individualmente o tramite preset di gruppi di contatti riutilizzabili. Un'attività senza iscrizioni agli avvisi gira comunque e registra i risultati: semplicemente non avvisa mai nessuno.
Iscrizioni ai report

Report periodici sull'uptime, solo email. Scegli Giornaliero, Settimanale o Mensile per contatto; Mensile include anche i riepiloghi Trimestrale e Annuale. L'interruttore iscrivi-tutti funziona come nelle Iscrizioni agli avvisi.
Ubicazioni di monitoraggio

- Selettore di ubicazioni - cerca o sfoglia l'albero regione/paese e spunta le ubicazioni da cui controllare; ogni riga mostra gli agenti disponibili rispetto agli agenti selezionati. "Copia ubicazioni da un'altra attività" riusa un insieme esistente.
- Strategia di riverifica - a una transizione di stato (per esempio da Up a Down), diverse ubicazioni la riverificano prima che il nuovo stato venga accettato, proteggendo da un falso positivo di una singola ubicazione. Opzioni: predefinita voto della maggioranza; un numero specificato di ubicazioni che confermano Down (aggiunge un cursore 1-7); nessuna riverifica; accordo completo di ogni ubicazione di riverifica; oppure accordo completo per Down, voto della maggioranza per Up.
- Se le ubicazioni selezionate non sono disponibili - Solo le ubicazioni selezionate (predefinito) aspetta invece di rischiare un falso avviso; Ubicazioni più vicine usa l'ubicazione disponibile più vicina; Qualsiasi ubicazione ripiega su tutto il mondo.
Esempio pratico
Monitorare una homepage di marketing: controllo HTTP, intervallo di 5 minuti, timeout di 40s, GET, Segui i reindirizzamenti (massimo 20). Parola chiave del controllo contenuto Contact us con "ANY keyword must be present", così un deployment rotto che serve una pagina di errore viene catturato. Policy HTTP impostate su Baseline. Ubicazioni lasciate su Tutto il mondo con la strategia di riverifica predefinita. L'email del team di reperibilità iscritta a Down, Up e Repeat, e ai report Settimanali.
Risoluzione dei problemi
- Segnala Down ma si carica bene per te - la rete di una singola ubicazione può avere un intoppo; è esattamente ciò che filtra la strategia di riverifica predefinita a voto di maggioranza. Continua a oscillare? Controlla Selezione server DNS e conferma che il timeout sia adatto alla latenza normale di quella ubicazione.
- Un controllo a parole chiave nel contenuto oscilla tra Up/Down - il contenuto può variare per cache, personalizzazione o test A/B. Scegli una parola chiave presente in ogni caricamento reale, e conferma che la Condizione di controllo contenuto riuscito corrisponda a ciò che intendi.
- È andato giù subito dopo aver attivato le Policy HTTP (specialmente Strict) - Strict si aspetta intestazioni che molti siti non hanno ancora configurato. Correggi le intestazioni, scendi a Baseline, oppure esegui prima le policy come attività separata.
- Un controllo di contenuto o un'asserzione smette di corrispondere su una pagina grande - Dimensione massima della risposta taglia il corpo, quindi nulla oltre il taglio viene letto. Alzala.
- Una regola di asserzione non gira mai - una regola con un campo, una condizione o un valore vuoto risulta "non finita" e non partecipa al verdetto. Completala o eliminala.
Correlati
- Monitoraggio uptime HTTP / sito web - la pagina del prodotto per questo tipo di controllo.
- Controllo HTTP istantaneo gratuito - esegui un controllo una tantum senza bisogno di un account.
- Regole di validazione della risposta in modalità asserzione - il linguaggio completo delle regole dietro la Validazione della risposta.
- Guida al controllo DNSBL - il monitor blacklist DNS allegato.
- Guida alla scadenza del dominio - il monitor di scadenza dominio allegato.
- Guida alla scadenza del certificato - il monitor di scadenza certificato TLS allegato.
- Guida Web Risk - il monitor malware/phishing allegato.
- Come verificare il tempo di risposta del server - la versione una tantum di ciò che questo controllo misura a ogni esecuzione.
- Tutte le guide al monitoraggio - la guida di configurazione per ogni altro tipo di controllo.