
Comment configurer une vérification de port TCP (guide complet)
Une vérification de port TCP ouvre une connexion TCP vers un port spécifique de votre serveur et confirme que la connexion (et, si vous l'activez, une poignée de main TLS) réussit, en vérifiant en option aussi que les données renvoyées par le service correspondent à un motif que vous définissez. Cela en fait le bon outil chaque fois que ce qui vous intéresse est « ce service précis écoute-t-il et répond-il » plutôt que « cet hôte joignable en ICMP existe-t-il » (c'est une vérification ping) ou « cette page web se charge-t-elle correctement » (c'est une vérification HTTP). SSH, SMTP, les écouteurs de base de données, les relais de messagerie, et tout autre service TCP non-HTTP sont des cas d'usage naturels.
Url / Domaine / IP
Saisissez la cible sous la forme host:port, par exemple example.com:22 pour SSH ou example.com:465 pour SMTPS - le port fait partie de l'adresse, ce n'est pas un champ séparé. Vous pouvez aussi donner au moniteur un nom court, qui apparaît dans les alertes, les rapports et tous les widgets de statut.
Paramètres principaux
Il n'y a pas de capture d'écran de cette section spécifiquement pour le type de vérification Port, mais elle utilise le même groupe Paramètres principaux que tous les autres types de vérification, donc chaque contrôle ci-dessous est exactement ce que vous verrez sur le formulaire :
- Surveillance activée : met en pause ou reprend la vérification sans la supprimer.
- Horaire d'intervalle / horaire cron : s'exécute à intervalle fixe (le curseur va de 1 minute jusqu'à 24 heures) ou selon une expression cron pour un schéma que l'échelle d'intervalle ne peut pas exprimer.
- Étiquettes : des libellés séparés par des virgules pour filtrer et rechercher dans votre liste de moniteurs. Purement organisationnel - cela n'affecte pas la vérification elle-même.
- Journal complet : enregistre chaque résultat de vérification individuel au lieu de regrouper les résultats identiques répétés.
- Statistiques ouvertes : rend la page de statistiques et de journal de ce moniteur partageable avec des personnes non connectées à votre compte.
- Moniteurs attachés - DNSBL : exécute une vérification de liste noire DNS sur le même domaine selon son propre horaire de 12 heures, indépendamment de l'intervalle de la vérification de port. Un mauvais état détecté notifie conformément aux abonnements Down/Repeat dans Abonnements aux alertes.
- Moniteurs attachés - Web Risk : exécute une vérification Google Web Risk de logiciels malveillants/phishing sur le domaine, aussi selon son propre horaire. Soumis au forfait.
Configuration de la requête
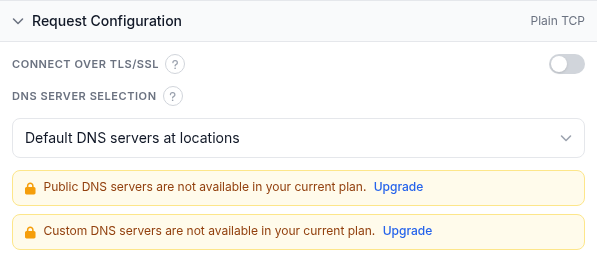
- Se connecter via TLS/SSL : désactivé par défaut, ce qui signifie que la vérification compose un socket TCP simple. Activez-le pour envelopper la connexion dans une poignée de main TLS avant de lire la réponse - le bon choix pour les services de type HTTPS, SMTPS, ou un écouteur de base de données qui exige TLS. Activer cette option révèle aussi un sous-groupe Poignée de main TLS sous Validation de la réponse (ci-dessous) avec des politiques de validation de certificat. La note à l'écran pour ce commutateur mentionne « un service TCP (ou UDP) simple », mais il n'y a nulle part de sélecteur de protocole dans ce formulaire : chaque vérification Port compose en TCP. Si vous avez besoin de surveiller un service UDP, ce type de vérification n'expose actuellement pas cette option.
- Sélection du serveur DNS : le même menu déroulant utilisé sur d'autres types de vérification. Serveurs DNS par défaut des emplacements résout l'hôte via les propres serveurs DNS publics de chaque emplacement de surveillance, en suivant les règles locales. DNS public résout via un pool DNS public, avec une liste facultative de résolveurs exclus. Personnalisé vous permet de fournir vos propres IP de serveurs DNS, une par ligne. Sur le compte d'où provient cette capture d'écran, Public et Personnalisé sont tous deux verrouillés derrière une bannière de mise à niveau, ce qui est une limite de forfait plutôt qu'une fonctionnalité manquante.
Validation de la réponse
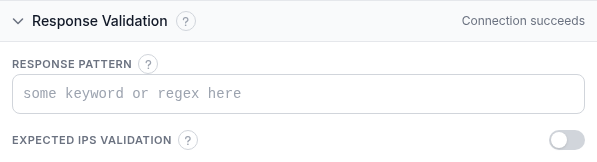
Par défaut, une vérification réussit quand la connexion aboutit - et, quand TLS/SSL est activé, quand la poignée de main aboutit aussi. Les contrôles ici vous permettent d'exiger davantage :
- Motif de réponse : une expression régulière facultative que la réponse doit respecter. Quand elle est définie, la vérification lit jusqu'à 1 Mo de la réponse TCP (ou TLS, si activé) et échoue quand le motif ne correspond pas ; laissez-la vide pour ne juger que la connexion seule. (D'anciennes documentations appelaient cela un « motif de recherche de réponse TCP » ; l'interface actuelle le nomme Motif de réponse.) Comme seul le premier mégaoctet est lu, placez le texte que vous cherchez près du début de ce que le service envoie - une bannière ou une ligne d'accueil fonctionne bien ; le contenu que le service envoie plus tard dans une longue réponse ne sera pas vu.
- Poignée de main TLS (visible seulement quand Se connecter via TLS/SSL est activé) : quatre commutateurs indépendants jugeant la poignée de main elle-même. Exiger une chaîne de certificat SSL valide fait échouer la vérification sur un certificat expiré, auto-signé, avec un nom qui ne correspond pas, ou mal chaîné. Exiger un protocole TLS fort (1.2 ou supérieur) fait échouer un serveur qui n'offre que TLS 1.0/1.1 ou SSL. Bloquer les chiffrements faibles (128 bits ou moins) fait échouer la vérification quand la suite de chiffrement négociée fait 128 bits ou moins. Vérifier la révocation du certificat SSL effectue une recherche CRL/OCSP en ligne pendant la poignée de main et échoue sur un certificat révoqué ; c'est un droit de forfait séparé des trois autres.
- Validation des IPs attendues : activez cette option pour exiger en plus que le DNS résolve votre hôte vers l'une d'une liste d'adresses IP que vous précisez, une par ligne. Si l'hôte commence à se résoudre ailleurs - détournement DNS, enregistrement périmé, migration que vous avez oublié de mettre à jour ici - la vérification échoue même si la nouvelle adresse répond toujours.
Abonnements aux alertes

- Abonner tous les contacts aux événements Up/Down : abonne tous les contacts de votre compte aux alertes Up et Down en une seule action.
- Puces Down / Up / Repeat par contact : Down se déclenche lors d'une transition vers un état d'échec, Up se déclenche à la récupération, et Repeat renvoie la notification Down selon un horaire tant que le moniteur reste en panne.
- Rechercher des contacts : filtre la liste par nom ou adresse.
Abonnements aux rapports

- Abonner tous les contacts aux rapports Hebdomadaire/Mensuel : abonne tous les contacts aux deux fréquences en une fois.
- Puces Daily / Weekly / Monthly par contact : choisissez quel e-mail récapitulatif de disponibilité récurrent chaque contact reçoit, séparément des alertes en temps réel ci-dessus.
Emplacements de surveillance

- Arbre d'emplacements : choisissez quels emplacements de surveillance exécutent cette vérification, par continent, pays, ou monde entier ; « Copier les emplacements depuis une autre tâche » clone l'ensemble d'un moniteur existant.
- Stratégie de revérification : comment un changement d'état est confirmé. Le défaut est un vote majoritaire parmi les emplacements de revérification ; les alternatives sont un nombre spécifique confirmant Down (curseur de 1 à 7, correspondant à la taille du pool de revérification), aucune revérification du tout, accord complet entre tous les emplacements de revérification, ou accord complet pour Down tandis que Up n'a besoin que d'une majorité.
- Si les emplacements sélectionnés sont indisponibles : « Emplacements sélectionnés uniquement » (par défaut) attend qu'un emplacement choisi revienne ; « Emplacements les plus proches » relance depuis les emplacements disponibles les plus proches à la place ; « N'importe quel emplacement » se rabat sur n'importe quel emplacement disponible dans le monde.
Exemple concret
Surveiller un relais de messagerie SMTPS sur le port 465 : réglez Url / Domaine / IP sur mail.example.com:465, activez Se connecter via TLS/SSL, et activez Exiger une chaîne de certificat SSL valide plus Exiger un protocole TLS fort sous Poignée de main TLS pour qu'un certificat expirant ou dégradé vous alerte avant que les clients ne remarquent des courriers rejetés. Laissez Motif de réponse vide sauf si le service envoie une bannière reconnaissable que vous voulez confirmer. Choisissez trois ou quatre Emplacements de surveillance répartis sur plusieurs régions, gardez la Stratégie de revérification par défaut au vote majoritaire, abonnez votre contact d'exploitation à Down et Up avec Repeat activé, et ajoutez un abonnement au rapport Hebdomadaire pour un récapitulatif de disponibilité récurrent.
Dépannage
- Aucune option UDP : malgré l'infobulle de Se connecter via TLS/SSL mentionnant UDP, ce formulaire n'ouvre jamais qu'une connexion TCP. Si votre service cible est uniquement UDP, une vérification Port n'est pas le bon outil pour cela aujourd'hui.
- Port joignable mais la vérification échoue quand même avec TLS activé : vérifiez les commutateurs de Poignée de main TLS un par un. Un certificat techniquement valide mais auto-signé, ou un serveur qui offre encore TLS 1.0/1.1, échouera respectivement à Exiger une chaîne de certificat SSL valide ou Exiger un protocole TLS fort même si une connexion simple réussirait.
- Le motif de réponse ne correspond jamais : rappelez-vous que seul le premier mégaoctet de la réponse est lu. Un motif qui n'apparaît que loin dans une longue réponse, ou un service qui envoie une charge utile volumineuse avant le texte que vous cherchez, ne correspondra jamais - gardez le motif à quelque chose que le service envoie tôt.
- Port bloqué au pare-feu, pas au service : une vérification qui échoue alors que le service fonctionne bien localement est souvent une règle de groupe de sécurité ou de pare-feu qui bloque ce port spécifique depuis les emplacements de surveillance de HostTracker, pas un problème de service - confirmez que le port est ouvert au trafic extérieur, pas seulement que le processus tourne.
- Les IPs attendues deviennent périmées après une migration : si vous utilisez Validation des IPs attendues et déplacez ensuite le service vers un nouvel hôte ou une nouvelle IP, mettez la liste à jour - sinon vous obtiendrez de faux Hors ligne même si le service est joignable à sa nouvelle adresse.
Voir aussi
- Surveillance de disponibilité distribuée - la page produit couvrant les vérifications Port TCP.
- Vérification de port gratuite - testez une paire host:port une fois, instantanément, sans créer de moniteur.
- Vérification Ping : guide de configuration complet - la vérification de joignabilité plus simple quand vous n'avez pas besoin de tester un port ou un service précis.
- Mode assertion : référence complète de la validation de réponse - le langage de règles de validation de réponse utilisé sur d'autres types de vérification.
- Comment vérifier si un port est ouvert - la version ponctuelle de cette vérification, plus les commandes
ncetnmapqui la sous-tendent. - Tous les guides de surveillance - le guide de configuration pour chaque autre type de vérification.