
Come configurare un controllo porta TCP (guida completa)
Un controllo porta TCP apre una connessione TCP verso una porta specifica sul tuo server e conferma che la connessione (e, se lo attivi, un handshake TLS) riesca, verificando facoltativamente anche che i dati restituiti dal servizio corrispondano a un pattern che imposti. Questo lo rende lo strumento giusto ogni volta che ciò che ti interessa è "questo specifico servizio è in ascolto e risponde" invece di "questo host raggiungibile via ICMP esiste" (questo è un controllo ping) o "questa pagina web si carica correttamente" (questo è un controllo HTTP). SSH, SMTP, listener di database, relay di posta, e qualsiasi altro servizio TCP non HTTP sono candidati naturali.
Url / Domain / IP
Inserisci l'obiettivo come host:porta, per esempio example.com:22 per SSH o example.com:465 per SMTPS: la porta fa parte dell'indirizzo, non è un campo separato. Puoi anche dare al monitor un nome breve, che è ciò che compare in avvisi, report e qualsiasi widget di stato.
Main Settings
Non c'è uno screenshot di questa sezione specifico per il tipo di controllo Port, ma usa lo stesso gruppo Main Settings di ogni altro tipo di controllo, quindi ogni controllo qui sotto è esattamente ciò che vedrai nel form:
- Monitoring enabled: mette in pausa o riprende il controllo senza eliminarlo.
- Interval schedule / Cron schedule: esegui a un intervallo fisso (lo slider va da 1 minuto fino a 24 ore) o su un'espressione cron per un pattern che la scala a intervalli non può esprimere.
- Tags: etichette separate da virgola per filtrare e cercare nel tuo elenco di monitor. Solo organizzative: non influenzano il controllo stesso.
- Full Log: salva ogni singolo risultato di controllo invece di raggruppare i risultati identici ripetuti.
- Open Stats: rende condivisibile la pagina di statistiche e log di questo monitor con persone non autenticate sul tuo account.
- Attached monitors - DNSBL: esegue un controllo blacklist DNS sullo stesso dominio secondo una propria pianificazione di 12 ore, indipendente dall'intervallo del controllo porta. Uno stato negativo rilevato notifica secondo gli abbonamenti Down/Repeat in Alert Subscriptions.
- Attached monitors - Web Risk: esegue un controllo malware/phishing Google Web Risk sul dominio, anch'esso secondo una propria pianificazione. Vincolato al pacchetto.
Request Configuration
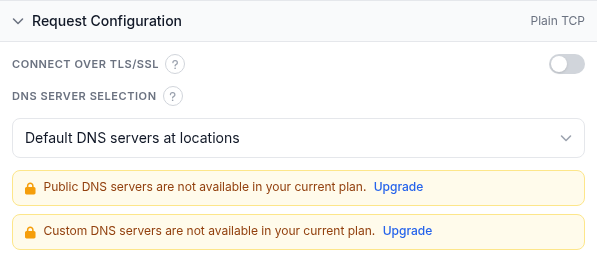
- Connect over TLS/SSL: spento per impostazione predefinita, il che significa che il controllo apre un semplice socket TCP. Attivalo per avvolgere la connessione in un handshake TLS prima di leggere la risposta: la scelta giusta per servizi in stile HTTPS, SMTPS, o un listener di database che richiede TLS. Attivarlo rivela anche un sottogruppo TLS Handshake sotto Response Validation (sotto) con le policy di validazione del certificato. La nota a schermo per questo interruttore menziona "un servizio TCP (o UDP) semplice", ma non c'è alcun selettore di protocollo da nessuna parte in questo form: ogni controllo Port apre TCP. Se devi monitorare un servizio UDP, questo tipo di controllo attualmente non espone quell'opzione.
- DNS Server Selection: lo stesso menu a tendina usato su altri tipi di controllo. Default DNS servers at locations risolve l'host tramite i server DNS pubblici propri di ciascuna postazione di monitoraggio, seguendo le regolamentazioni locali. Public DNS risolve tramite un pool DNS pubblico, con un elenco facoltativo di resolver esclusi. Custom ti permette di fornire i tuoi indirizzi IP di server DNS, uno per riga. Sull'account da cui proviene questo screenshot, Public e Custom sono entrambi bloccati dietro un banner di upgrade, che è un limite di pacchetto e non una funzionalità mancante.
Response Validation
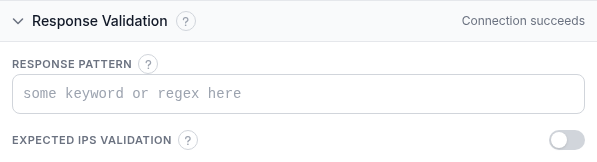
Per impostazione predefinita un controllo riesce quando la connessione si completa, e, quando TLS/SSL è attivo, quando si completa anche l'handshake. I controlli qui permettono di richiedere di più:
- Response Pattern: un'espressione regolare facoltativa a cui la risposta deve corrispondere. Se impostata, il controllo legge fino a 1 MB della risposta TCP (o TLS, quando attivato) e fallisce se il pattern non corrisponde; lasciala vuota per giudicare solo la connessione. (La documentazione più vecchia la chiamava "TCP response search pattern"; l'interfaccia attuale la etichetta Response Pattern.) Poiché viene letto solo il primo 1 MB, metti il testo che stai cercando vicino all'inizio di ciò che il servizio invia: un banner o una riga di saluto funzionano bene; il contenuto che il servizio invia più avanti in una risposta lunga non verrà visto.
- TLS Handshake (visibile solo quando Connect over TLS/SSL è attivo): quattro interruttori indipendenti che giudicano l'handshake stesso. Require valid SSL certificate chain fa fallire il controllo su un certificato scaduto, autofirmato, con nome non corrispondente, o con catena mal formata. Require strong TLS protocol (1.2 or higher) fa fallire un server che offre solo TLS 1.0/1.1 o SSL. Block weak ciphers (128-bit or lower) fa fallire il controllo quando la suite di cifratura negoziata è a 128 bit o più debole. Check SSL certificate revocation effettua una verifica online CRL/OCSP durante l'handshake e fallisce su un certificato revocato; è un'entitlement di pacchetto separata dalle altre tre.
- Expected IPs Validation: attivalo per richiedere in aggiunta che il DNS risolva il tuo host verso uno di un elenco di indirizzi IP che specifichi, uno per riga. Se l'host inizia a risolvere altrove, dirottamento DNS, un record obsoleto, una migrazione che hai dimenticato di aggiornare qui, il controllo fallisce anche se il nuovo indirizzo risponde ancora.
Alert Subscriptions

- Subscribe all contacts to Up/Down events: abbona ogni contatto sul tuo account sia agli avvisi Up sia Down in un solo passaggio.
- Chip Down / Up / Repeat per contatto: Down scatta su una transizione verso uno stato di fallimento, Up scatta al ripristino, e Repeat rinvia la notifica Down secondo una pianificazione mentre il monitor resta down.
- Search contacts: filtra l'elenco per nome o indirizzo.
Report Subscriptions

- Subscribe all contacts to Weekly/Monthly reports: abbona ogni contatto a entrambe le cadenze in una volta.
- Chip Daily / Weekly / Monthly per contatto: scegli quale email ricorrente di riepilogo uptime riceve ciascun contatto, separatamente dagli avvisi in tempo reale sopra.
Monitoring Locations

- Albero delle postazioni: scegli quali postazioni di monitoraggio eseguono questo controllo, per continente, paese o tutto il mondo; "Copy locations from another task" clona l'insieme di un monitor esistente.
- Recheck strategy: come viene confermato un cambio di stato. Il predefinito è un voto a maggioranza tra le postazioni di riverifica; le alternative sono un numero specifico che conferma Down (slider da 1 a 7, corrispondente alla dimensione del pool di riverifica), nessuna riverifica, accordo totale tra tutte le postazioni di riverifica, oppure accordo totale per Down mentre Up richiede solo la maggioranza.
- If selected locations are unavailable: "Selected locations only" (predefinito) attende che una postazione scelta torni disponibile; "Closest locations" riesegue invece dalle postazioni disponibili più vicine; "Any location" ripiega su qualsiasi postazione disponibile nel mondo.
Esempio pratico
Monitorare un relay di posta SMTPS sulla porta 465: imposta Url / Domain / IP su mail.example.com:465, attiva Connect over TLS/SSL, e attiva Require valid SSL certificate chain più Require strong TLS protocol sotto TLS Handshake così un certificato in scadenza o degradato ti avvisa prima che i clienti se ne accorgano per la posta respinta. Lascia Response Pattern vuoto a meno che il servizio non invii un banner riconoscibile che vuoi confermare. Scegli tre o quattro Monitoring Locations distribuite tra regioni, mantieni la Recheck strategy predefinita a voto di maggioranza, abbona il tuo contatto operativo a Down e Up con Repeat attivo, e aggiungi un abbonamento report Weekly per un riepilogo ricorrente dell'uptime.
Risoluzione dei problemi
- Nessuna opzione UDP: nonostante il tooltip di Connect over TLS/SSL menzioni UDP, questo form apre sempre e solo una connessione TCP. Se il tuo servizio obiettivo è solo UDP, un controllo Port non è oggi lo strumento giusto per esso.
- Porta raggiungibile ma il controllo fallisce comunque con TLS attivo: controlla gli interruttori TLS Handshake uno alla volta. Un certificato tecnicamente valido ma autofirmato, o un server che offre ancora TLS 1.0/1.1, farà fallire rispettivamente Require valid SSL certificate chain o Require strong TLS protocol anche se una connessione semplice riuscirebbe.
- Response Pattern non corrisponde mai: ricorda che viene letto solo il primo 1 MB della risposta. Un pattern che compare solo in profondità in una risposta lunga, o un servizio che invia un payload grande prima del testo che stai cercando, non corrisponderà mai: mantieni il pattern su qualcosa che il servizio invia presto.
- Porta bloccata dal firewall, non dal servizio: un controllo che fallisce anche se il servizio funziona bene localmente è spesso una regola di security group o firewall che blocca quella porta specifica dalle postazioni di monitoraggio di HostTracker, non un problema del servizio: conferma che la porta sia aperta al traffico esterno, non solo che il processo sia in esecuzione.
- Expected IPs diventa obsoleto dopo una migrazione: se usi Expected IPs Validation e in seguito sposti il servizio su un nuovo host o IP, aggiorna l'elenco, altrimenti otterrai falsi Down anche se il servizio è raggiungibile al suo nuovo indirizzo.
Correlati
- Monitoraggio della disponibilità distribuito - la pagina prodotto che copre i controlli TCP Port.
- Controllo porta gratuito - testa una coppia host:porta una volta, istantaneamente, senza creare un monitor.
- Controllo Ping: guida completa alla configurazione - il controllo di raggiungibilità più semplice quando non serve testare una porta o un servizio specifico.
- Modalità asserzione: riferimento completo alla validazione della risposta - il linguaggio di regole per la validazione della risposta usato su altri tipi di controllo.
- Come controllare se una porta è aperta - la versione singola di questo controllo, più i comandi
ncenmapdietro di esso. - Tutte le guide al monitoraggio - la guida alla configurazione per ogni altro tipo di controllo.