
So richten Sie eine TCP-Port-Prüfung ein (vollständige Anleitung)
Eine TCP-Port-Prüfung öffnet eine TCP-Verbindung zu einem bestimmten Port auf Ihrem Server und bestätigt, dass die Verbindung gelingt (und, sofern eingeschaltet, ein TLS-Handshake), und prüft optional zusätzlich, ob die zurückgesendeten Daten einem von Ihnen festgelegten Muster entsprechen. Das macht sie zum richtigen Werkzeug, wann immer Sie wissen wollen "lauscht dieser bestimmte Dienst und antwortet er" statt "existiert dieser per ICMP erreichbare Host" (das ist eine Ping-Prüfung) oder "lädt diese Webseite korrekt" (das ist eine HTTP-Prüfung). SSH, SMTP, Datenbank-Listener, Mail-Relays und jeder andere Nicht-HTTP-TCP-Dienst sind naheliegende Anwendungsfälle.
Url / Domain / IP
Geben Sie das Ziel als host:port ein, zum Beispiel example.com:22 für SSH oder example.com:465 für SMTPS - der Port ist Teil der Adresse, kein eigenes Feld. Sie können dem Monitor auch einen kurzen Namen geben, der in Alarmen, Berichten und allen Status-Widgets erscheint.
Haupteinstellungen
Für den Prüfungstyp Port gibt es keinen eigenen Screenshot zu diesem Abschnitt, aber er verwendet dieselbe Gruppe Haupteinstellungen wie jeder andere Prüfungstyp, jede Einstellung unten entspricht also genau dem, was Sie im Formular sehen:
- Überwachung aktiviert: pausiert oder setzt die Prüfung fort, ohne sie zu löschen.
- Intervall-Zeitplan / Cron-Zeitplan: läuft in festem Intervall (der Regler reicht von 1 Minute bis 24 Stunden) oder nach einem Cron-Ausdruck für ein Muster, das die Intervallskala nicht abbilden kann.
- Tags: durch Komma getrennte Beschriftungen zum Filtern und Durchsuchen Ihrer Monitorliste. Rein organisatorisch - sie wirken sich nicht auf die Prüfung selbst aus.
- Full Log: speichert jedes einzelne Prüfergebnis, statt wiederholte identische Ergebnisse zu gruppieren.
- Open Stats: macht die Statistik- und Protokollseite dieses Monitors auch für nicht angemeldete Personen teilbar.
- Angehängte Monitore - DNSBL: führt eine DNS-Blacklist-Prüfung für dieselbe Domain nach einem eigenen 12-Stunden-Zeitplan aus, unabhängig vom Intervall der Port-Prüfung. Ein erkannter schlechter Zustand benachrichtigt gemäß den Down/Repeat-Abonnements in den Benachrichtigungsabonnements.
- Angehängte Monitore - Web Risk: führt eine Google-Web-Risk-Prüfung auf Malware/Phishing für die Domain aus, ebenfalls nach eigenem Zeitplan. Paketabhängig freigeschaltet.
Anfragekonfiguration
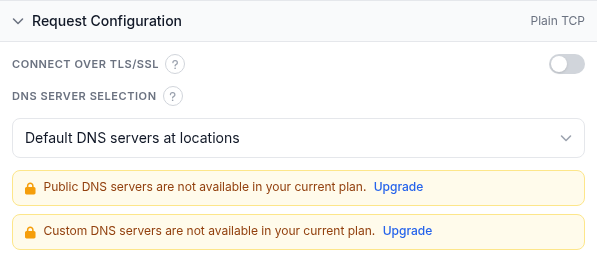
- Über TLS/SSL verbinden: standardmäßig ausgeschaltet, das heißt, die Prüfung wählt sich über ein reines TCP-Socket ein. Schalten Sie diese Option ein, um die Verbindung vor dem Lesen der Antwort in einen TLS-Handshake einzuhüllen - die richtige Wahl für HTTPS-artige Dienste, SMTPS oder einen Datenbank-Listener, der TLS verlangt. Diese Option schaltet außerdem eine Untergruppe TLS-Handshake unter Antwortvalidierung (unten) mit Zertifikatsvalidierungsrichtlinien frei. Der Hinweistext zu diesem Schalter erwähnt "einen normalen TCP- (oder UDP-) Dienst", aber es gibt in diesem Formular nirgends eine Protokollauswahl: Jede Port-Prüfung wählt sich per TCP ein. Müssen Sie einen UDP-Dienst überwachen, bietet dieser Prüfungstyp diese Option derzeit nicht.
- DNS-Serverauswahl: dieselbe Auswahlliste wie bei anderen Prüfungstypen. Standard-DNS-Server an den Standorten löst den Host über die eigenen öffentlichen DNS-Server jedes Überwachungsstandorts auf, gemäß den dortigen lokalen Regeln. Öffentlicher DNS löst über einen öffentlichen DNS-Pool auf, mit einer optionalen Liste ausgeschlossener Resolver. Benutzerdefiniert erlaubt es, eigene DNS-Server-IPs anzugeben, eine pro Zeile. Auf dem Konto, von dem dieser Screenshot stammt, sind Öffentlich und Benutzerdefiniert beide hinter einem Upgrade-Banner gesperrt, was ein Paketlimit ist, keine fehlende Funktion.
Antwortvalidierung
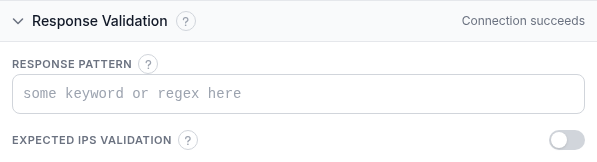
Standardmäßig ist eine Prüfung erfolgreich, sobald die Verbindung zustande kommt - und, wenn TLS/SSL eingeschaltet ist, sobald zusätzlich der Handshake gelingt. Die Einstellungen hier erlauben es, mehr zu verlangen:
- Antwortmuster: ein optionaler regulärer Ausdruck, dem die Antwort entsprechen muss. Ist er gesetzt, liest die Prüfung bis zu 1 MB der TCP- (oder TLS-, sofern eingeschaltet) Antwort und schlägt fehl, wenn das Muster nicht passt; lassen Sie das Feld leer, um nur die Verbindung zu bewerten. (Ältere Dokumentation nannte dies ein "TCP-Antwort-Suchmuster"; die aktuelle Oberfläche beschriftet es als Antwortmuster.) Da nur das erste 1 MB gelesen wird, platzieren Sie den gesuchten Text nahe am Anfang dessen, was der Dienst sendet - eine Banner- oder Begrüßungszeile eignet sich gut; Inhalte, die der Dienst später in einer langen Antwort sendet, werden nicht erfasst.
- TLS-Handshake (nur sichtbar, wenn Über TLS/SSL verbinden eingeschaltet ist): vier unabhängige Schalter, die den Handshake selbst bewerten. Gültige SSL-Zertifikatskette erforderlich lässt die Prüfung bei einem abgelaufenen, selbstsignierten, namensfalschen oder falsch verketteten Zertifikat fehlschlagen. Starkes TLS-Protokoll erforderlich (1.2 oder höher) lässt einen Server fehlschlagen, der nur TLS 1.0/1.1 oder SSL anbietet. Schwache Cipher blockieren (128-Bit oder darunter) lässt die Prüfung fehlschlagen, wenn die ausgehandelte Cipher-Suite 128-Bit oder schwächer ist. SSL-Zertifikatswiderruf prüfen führt während des Handshakes eine Online-CRL-/OCSP-Abfrage durch und lässt die Prüfung bei einem widerrufenen Zertifikat fehlschlagen; das ist eine eigene Paketberechtigung, getrennt von den anderen drei.
- Validierung erwarteter IPs: schalten Sie dies ein, um zusätzlich zu verlangen, dass DNS Ihren Host zu einer der von Ihnen angegebenen IP-Adressen auflöst, eine pro Zeile. Beginnt der Host, woanders aufzulösen - DNS-Hijacking, ein veralteter Record, eine Migration, die Sie hier zu aktualisieren vergessen haben - schlägt die Prüfung fehl, selbst wenn die neue Adresse weiterhin antwortet.
Benachrichtigungsabonnements

- Alle Kontakte für Erreichbar-/Nicht-erreichbar-Ereignisse abonnieren: abonniert jeden Kontakt Ihres Kontos in einem Schritt für sowohl Erreichbar- als auch Nicht-erreichbar-Alarme.
- Down-/Up-/Repeat-Chips pro Kontakt: Down löst beim Übergang in einen fehlerhaften Zustand aus, Up bei der Wiederherstellung, und Repeat sendet die Down-Benachrichtigung nach Zeitplan erneut, solange der Monitor nicht erreichbar bleibt.
- Kontakte suchen: filtert die Liste nach Name oder Adresse.
Berichtsabonnements

- Alle Kontakte für wöchentliche/monatliche Berichte abonnieren: abonniert jeden Kontakt für beide Rhythmen gleichzeitig.
- Daily-/Weekly-/Monthly-Chips pro Kontakt: wählen Sie, welche wiederkehrende Uptime-Zusammenfassung per E-Mail jeder Kontakt erhält, unabhängig von den Echtzeit-Alarmen oben.
Überwachungsstandorte

- Standortbaum: wählen Sie, welche Überwachungsstandorte diese Prüfung ausführen, nach Kontinent, Land oder weltweit; "Standorte von einer anderen Aufgabe übernehmen" klont die Auswahl eines bestehenden Monitors.
- Nachprüfungsstrategie: wie eine Zustandsänderung bestätigt wird. Standard ist eine Mehrheitsentscheidung unter den Nachprüfungsstandorten; Alternativen sind eine bestimmte Anzahl, die Nicht erreichbar bestätigt (Regler von 1 bis 7, passend zur Größe des Nachprüfungspools), gar keine Nachprüfung, vollständige Übereinstimmung über alle Nachprüfungsstandorte, oder vollständige Übereinstimmung für Nicht erreichbar, während für Erreichbar nur eine Mehrheit nötig ist.
- Wenn ausgewählte Standorte nicht verfügbar sind: "Nur ausgewählte Standorte" (Standard) wartet, bis ein gewählter Standort zurückkommt; "Nächstgelegene Standorte" führt die Prüfung stattdessen von den nächstgelegenen verfügbaren Standorten erneut aus; "Beliebiger Standort" weicht auf jeden weltweit verfügbaren Standort aus.
Durchgerechnetes Beispiel
Überwachung eines SMTPS-Mail-Relays auf Port 465: Setzen Sie URL / Domain / IP auf mail.example.com:465, schalten Sie Über TLS/SSL verbinden ein, und schalten Sie unter TLS-Handshake Gültige SSL-Zertifikatskette erforderlich sowie Starkes TLS-Protokoll erforderlich ein, damit Sie bei einem ablaufenden oder herabgestuften Zertifikat alarmiert werden, bevor Kunden zurückgewiesene Mails bemerken. Lassen Sie Antwortmuster leer, außer der Dienst sendet ein erkennbares Banner, das Sie bestätigen wollen. Wählen Sie drei oder vier über Regionen verteilte Überwachungsstandorte, behalten Sie die Standard-Mehrheitsentscheidung als Nachprüfungsstrategie, abonnieren Sie Ihren Betriebskontakt für Down und Up mit eingeschaltetem Repeat, und fügen Sie ein wöchentliches Berichtsabonnement für eine wiederkehrende Uptime-Zusammenfassung hinzu.
Problembehandlung
- Keine UDP-Option: obwohl der Hinweistext zu Über TLS/SSL verbinden UDP erwähnt, öffnet dieses Formular ausschließlich TCP-Verbindungen. Ist Ihr Zieldienst reines UDP, ist eine Port-Prüfung dafür derzeit nicht das richtige Werkzeug.
- Port erreichbar, aber die Prüfung schlägt mit eingeschaltetem TLS trotzdem fehl: Prüfen Sie die TLS-Handshake-Schalter einzeln durch. Ein Zertifikat, das technisch gültig, aber selbstsigniert ist, oder ein Server, der noch TLS 1.0/1.1 anbietet, lässt entsprechend Gültige SSL-Zertifikatskette erforderlich beziehungsweise Starkes TLS-Protokoll erforderlich fehlschlagen, obwohl eine einfache Verbindung gelingen würde.
- Antwortmuster passt nie: denken Sie daran, dass nur das erste 1 MB der Antwort gelesen wird. Ein Muster, das erst tief in einer langen Antwort auftaucht, oder ein Dienst, der vor dem gesuchten Text eine große Nutzlast sendet, wird nie passen - halten Sie das Muster an etwas, das der Dienst früh sendet.
- Port an der Firewall blockiert, nicht am Dienst: eine Prüfung, die fehlschlägt, obwohl der Dienst lokal einwandfrei funktioniert, liegt oft an einer Security-Group- oder Firewall-Regel, die diesen bestimmten Port für HostTrackers Überwachungsstandorte blockiert, nicht an einem Dienstproblem - bestätigen Sie, dass der Port für externen Traffic offen ist, nicht nur, dass der Prozess läuft.
- Erwartete IPs werden nach einer Migration veraltet: verwenden Sie die Validierung erwarteter IPs und verschieben den Dienst später auf einen neuen Host oder eine neue IP, aktualisieren Sie die Liste - sonst erhalten Sie falsche Down-Meldungen, obwohl der Dienst unter seiner neuen Adresse erreichbar ist.
Verwandte Themen
- Verteiltes Verfügbarkeits-Monitoring - die Produktseite, die TCP-Port-Prüfungen behandelt.
- Kostenlose Port-Prüfung - testen Sie ein host:port-Paar einmalig und sofort, ohne einen Monitor anzulegen.
- Ping-Prüfung: vollständige Einrichtungsanleitung - die einfachere Erreichbarkeitsprüfung, wenn Sie keinen bestimmten Port oder Dienst testen müssen.
- Assertion-Modus: vollständige Referenz zur Antwortvalidierung - die Regelsprache zur Antwortvalidierung, die auch bei anderen Prüfungstypen verwendet wird.
- So prüfen Sie, ob ein Port offen ist - die einmalige Version dieser Prüfung, plus die dahinterstehenden Befehle
ncundnmap. - Alle Monitoring-Anleitungen - die Einrichtungsanleitung für jeden anderen Prüfungstyp.