
Bir TCP Port Kontrolü Nasıl Kurulur (Tam Rehber)
Bir TCP port kontrolü, sunucunuzdaki belirli bir porta bir TCP bağlantısı açar ve bağlantının (ve açarsanız bir TLS el sıkışmasının) başarılı olduğunu doğrular, isteğe bağlı olarak servisin geri gönderdiği verinin belirlediğiniz bir desenle eşleştiğini de kontrol eder. Bu, önemsediğiniz şey "bu ICMP ile erişilebilir ana bilgisayar var mı" (bu bir ping kontrolüdür) veya "bu web sayfası doğru yükleniyor mu" (bu bir HTTP kontrolüdür) değil de "bu belirli servis dinlemede mi ve yanıt veriyor mu" olduğunda onu doğru araç yapar. SSH, SMTP, veritabanı dinleyicileri, posta röleleri ve HTTP olmayan diğer her TCP servisi için doğal bir seçimdir.
Url / Alan Adı / IP
Hedefi host:port olarak girin, örneğin SSH için example.com:22 veya SMTPS için example.com:465 - port, ayrı bir alan değil adresin bir parçasıdır. Monitöre, uyarılarda, raporlarda ve durum widget'larında görünen kısa bir ad da verebilirsiniz.
Ana Ayarlar
Port kontrol türü için özel olarak bu bölümün bir ekran görüntüsü yoktur, ama diğer her kontrol türüyle aynı Ana Ayarlar grubunu kullanır, bu yüzden aşağıdaki her kontrol formda göreceğiniz tam olarak şeydir:
- İzleme etkin: kontrolü silmeden duraklatır veya devam ettirir.
- Aralık programı / Cron programı: sabit bir aralıkta (kaydırıcı 1 dakikadan 24 saate kadar uzanır) veya aralık ölçeğinin ifade edemediği bir desen için bir cron ifadesinde çalışır.
- Etiketler: monitör listenizi filtrelemek ve aramak için virgülle ayrılmış etiketler. Yalnızca organizasyoneldir - kontrolün kendisini etkilemezler.
- Tam Günlük: tekrarlanan aynı sonuçları gruplamak yerine her tekil kontrol sonucunu kaydeder.
- Açık İstatistikler: bu monitörün istatistik ve günlük sayfasını hesabınıza giriş yapmamış kişilerle paylaşılabilir yapar.
- Bağlı monitörler - DNSBL: aynı alan adına karşı, port kontrolü aralığından bağımsız olarak kendi 12 saatlik programında bir DNS kara liste kontrolü çalıştırır. Tespit edilen kötü bir durum, Uyarı Abonelikleri'ndeki Down/Repeat aboneliklerine göre bildirir.
- Bağlı monitörler - Web Risk: alan adına karşı, yine kendi programında bir Google Web Risk kötü amaçlı yazılım/kimlik avı kontrolü çalıştırır. Pakete göre kilitlidir.
İstek Yapılandırması
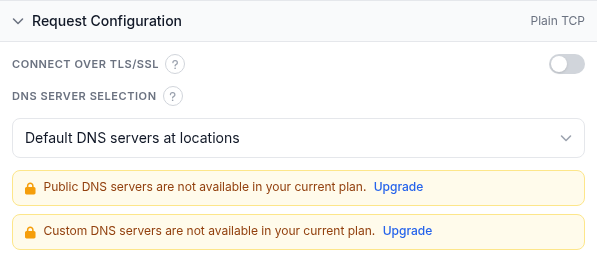
- TLS/SSL üzerinden bağlan: varsayılan olarak kapalıdır, yani kontrol düz bir TCP soketi arar. Yanıtı okumadan önce bağlantıyı bir TLS el sıkışmasına sarmak için açın - HTTPS tarzı servisler, SMTPS, veya TLS gerektiren bir veritabanı dinleyicisi için doğru seçim. Bunu açmak ayrıca Yanıt Doğrulaması altında (aşağıda) sertifika doğrulama politikalarıyla birlikte bir TLS El Sıkışması alt grubunu ortaya çıkarır. Bu anahtarın ekrandaki notu "düz bir TCP (veya UDP) servisi"nden bahseder, ama bu formda hiçbir yerde bir protokol seçici yoktur: her Port kontrolü TCP arar. Bir UDP servisini izlemeniz gerekiyorsa, bu kontrol türü şu anda o seçeneği sunmaz.
- DNS Sunucusu Seçimi: diğer kontrol türlerinde kullanılan aynı açılır liste. Konumlardaki varsayılan DNS sunucuları, ana bilgisayarı her izleme konumunun kendi genel DNS sunucuları üzerinden, yerel düzenlemeleri izleyerek çözer. Genel DNS, isteğe bağlı hariç tutulan çözümleyiciler listesiyle bir genel DNS havuzu üzerinden çözer. Özel, kendi DNS sunucusu IP'lerinizi, satır başına bir tane, vermenizi sağlar. Bu ekran görüntüsünün geldiği hesapta, Genel ve Özel ikisi de bir yükseltme afişinin arkasında kilitlidir, ki bu eksik bir özellik değil bir paket sınırıdır.
Yanıt Doğrulaması
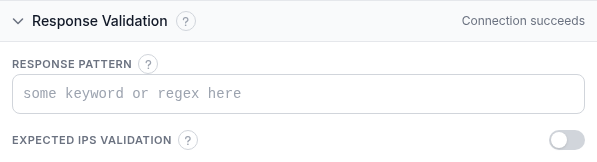
Varsayılan olarak bağlantı tamamlandığında, ve TLS/SSL açıksa el sıkışma da tamamlandığında bir kontrol başarılı sayılır. Buradaki kontroller bundan fazlasını gerektirmenizi sağlar:
- Yanıt Deseni: yanıtın eşleşmesi gereken isteğe bağlı bir düzenli ifade. Ayarlandığında, kontrol TCP (veya etkinse TLS) yanıtının en fazla 1 MB'ını okur ve desen eşleşmediğinde başarısız olur; yalnızca bağlantıyı değerlendirmek için boş bırakın. (Eski belgeler buna "TCP yanıt arama deseni" diyordu; güncel arayüz onu Yanıt Deseni olarak etiketler.) Yalnızca ilk 1 MB okunduğu için, eşleştirdiğiniz metni servisin gönderdiği şeyin başına yakın koyun - bir karşılama veya selamlama satırı iyi çalışır; servisin uzun bir yanıtta daha sonra gönderdiği içerik görülmez.
- TLS El Sıkışması (yalnızca TLS/SSL üzerinden bağlan açıkken görünür): el sıkışmanın kendisini değerlendiren dört bağımsız anahtar. Geçerli SSL sertifika zinciri gerektir, süresi dolmuş, kendinden imzalı, adı uyuşmayan veya yanlış zincirlenmiş bir sertifikada kontrolü başarısız kılar. Güçlü TLS protokolü gerektir (1.2 veya üstü), yalnızca TLS 1.0/1.1 veya SSL sunan bir sunucuyu başarısız kılar. Zayıf şifrelemeleri engelle (128-bit veya altı), müzakere edilen şifreleme paketi 128-bit veya daha zayıf olduğunda kontrolü başarısız kılar. SSL sertifika iptalini kontrol et, el sıkışma sırasında çevrimiçi bir CRL/OCSP sorgusu yapar ve iptal edilmiş bir sertifikada başarısız olur; diğer üçünden ayrı bir paket hakkıdır.
- Beklenen IP'ler Doğrulaması: DNS'in ana bilgisayarınızı belirttiğiniz, satır başına bir tane olan bir IP adresleri listesinden birine çözmesini ek olarak zorunlu kılmak için bunu açın. Ana bilgisayar başka bir yere çözülmeye başlarsa - DNS ele geçirme, bayat bir kayıt, burada güncellemeyi unuttuğunuz bir göç - yeni adres hala yanıt verse bile kontrol başarısız olur.
Uyarı Abonelikleri

- Tüm kişileri Up/Down olaylarına abone et: hesabınızdaki her kişiyi tek bir hareketle hem Up hem Down uyarılarına abone eder.
- Kişi başına Down / Up / Repeat çipleri: Down, başarısız bir duruma geçişte tetiklenir, Up kurtarmada tetiklenir, ve Repeat, monitör çökük kaldığı sürece Down bildirimini bir programa göre yeniden gönderir.
- Kişi ara: listeyi ada veya adrese göre filtreler.
Rapor Abonelikleri

- Tüm kişileri Haftalık/Aylık raporlara abone et: her kişiyi her iki sıklığa da birden abone eder.
- Kişi başına Günlük / Haftalık / Aylık çipleri: yukarıdaki gerçek zamanlı uyarılardan ayrı olarak, her kişinin hangi tekrarlayan çalışma süresi özeti e-postasını alacağını seçin.
İzleme Konumları

- Konum ağacı: bu kontrolü hangi izleme konumlarının kıta, ülke, veya tüm dünya olarak çalıştıracağını seçin; "Konumları başka bir görevden kopyala", mevcut bir monitörün setini klonlar.
- Yeniden kontrol stratejisi: bir durum değişikliğinin nasıl doğrulanacağı. Varsayılan, yeniden kontrol konumları arasında çoğunluk oyudur; alternatifler Down'ı doğrulayan belirli bir sayı (yeniden kontrol havuzu boyutuyla eşleşen 1'den 7'ye bir kaydırıcı), hiç yeniden kontrol olmaması, tüm yeniden kontrol konumları arasında tam mutabakat, veya Down için tam mutabakat ve Up için yalnızca çoğunluktur.
- Seçili konumlar erişilemezse: "Yalnızca seçili konumlar" (varsayılan), seçilen bir konumun geri gelmesini bekler; "En yakın konumlar", bunun yerine en yakın kullanılabilir konumlardan yeniden çalışır; "Herhangi bir konum", dünya çapında kullanılabilir herhangi bir yere geri döner.
Çözümlü örnek
Port 465'te bir SMTPS posta rölesini izlemek: Url / Alan Adı / IP'yi mail.example.com:465 olarak ayarlayın, TLS/SSL üzerinden bağlan'ı açın, ve süresi dolmakta olan veya düşürülmüş bir sertifikanın müşteriler geri dönen postayı fark etmeden önce sizi uyarması için TLS El Sıkışması altında Geçerli SSL sertifika zinciri gerektir artı Güçlü TLS protokolü gerektir'i açın. Servis tanıdık bir karşılama gönderiyorsa ve bunu doğrulamak istemiyorsanız Yanıt Desenini boş bırakın. Bölgeler arasında yayılmış üç veya dört İzleme Konumu seçin, varsayılan çoğunluk oyu Yeniden kontrol stratejisini koruyun, operasyon kişinizi Repeat açıkken Down ve Up'a abone edin, ve tekrarlayan bir çalışma süresi özeti için bir Haftalık rapor aboneliği ekleyin.
Sorun giderme
- UDP seçeneği yok: TLS/SSL üzerinden bağlan araç ipucu UDP'den bahsetse de, bu form yalnızca bir TCP bağlantısı açar. Hedef servisiniz yalnızca UDP ise, bugün bir Port kontrolü onun için doğru araç değildir.
- Port erişilebilir ama TLS açıkken kontrol yine de başarısız oluyor: TLS El Sıkışması anahtarlarını birer birer kontrol edin. Teknik olarak geçerli ama kendinden imzalı bir sertifika, veya hala TLS 1.0/1.1 sunan bir sunucu, düz bir bağlantı başarılı olsa bile sırasıyla Geçerli SSL sertifika zinciri gerektir veya Güçlü TLS protokolü gerektir'de başarısız olur.
- Yanıt Deseni hiç eşleşmiyor: yanıtın yalnızca ilk 1 MB'ının okunduğunu unutmayın. Yalnızca uzun bir yanıtın derinliklerinde görünen bir desen, veya eşleştirdiğiniz metinden önce büyük bir yük gönderen bir servis, asla eşleşmez - deseni servisin erken gönderdiği bir şeyle sınırlı tutun.
- Port, servis değil güvenlik duvarında engellenmiş: servis yerel olarak sorunsuz çalışsa bile başarısız olan bir kontrol, genellikle bir servis sorunu değil, HostTracker'ın izleme konumlarından o belirli portu engelleyen bir güvenlik grubu veya güvenlik duvarı kuralıdır - yalnızca sürecin çalıştığını değil, portun dış trafiğe açık olduğunu doğrulayın.
- Beklenen IP'ler bir göçten sonra bayatlar: Beklenen IP'ler Doğrulamasını kullanıyorsanız ve daha sonra servisi yeni bir ana bilgisayara veya IP'ye taşırsanız, listeyi güncelleyin - aksi takdirde servis yeni adresinde erişilebilir olsa bile sahte Down'lar alırsınız.
İlgili
- Dağıtık Erişilebilirlik İzleme - TCP Port kontrollerini kapsayan ürün sayfası.
- Ücretsiz Port Kontrolü - bir monitör oluşturmadan, bir host:port çiftini bir kez, anında test edin.
- Ping Kontrolü: Tam Kurulum Rehberi - belirli bir portu veya servisi test etmeniz gerekmediğinde daha basit erişilebilirlik kontrolü.
- İddia Modu: Eksiksiz Yanıt Doğrulaması Referansı - diğer kontrol türlerinde kullanılan yanıt doğrulama kural dili.
- Bir portun açık olup olmadığı nasıl kontrol edilir - bu kontrolün tek seferlik hali, artı arkasındaki
ncvenmapkomutları. - Tüm izleme rehberleri - diğer her kontrol türü için kurulum rehberi.