
Jak nastavit TCP port kontrolu (úplný návod)
TCP port kontrola otevře TCP spojení na konkrétní port vašeho serveru a potvrdí, že spojení (a pokud to zapnete, i TLS handshake) proběhlo úspěšně, volitelně také ověří, že data, která služba pošle zpátky, odpovídají vzoru, který nastavíte. Díky tomu je to správný nástroj vždy, když vám jde o to "naslouchá a odpovídá tato konkrétní služba", ne "existuje tento hostitel dostupný přes ICMP" (na to je ping kontrola) nebo "načte se tato webová stránka správně" (na to je HTTP kontrola). SSH, SMTP, databázové listenery, poštovní relaye a jakákoli jiná ne-HTTP TCP služba se sem přirozeně hodí.
URL / Doména / IP
Zadejte cíl jako host:port, například example.com:22 pro SSH nebo example.com:465 pro SMTPS - port je součástí adresy, ne samostatné pole. Monitoru můžete také dát krátký název, který se zobrazuje v upozorněních, reportech a jakýchkoli widgetech stavu.
Hlavní nastavení
Pro typ kontroly Port konkrétně screenshot této sekce není, ale používá stejnou skupinu Hlavní nastavení jako každý jiný typ kontroly, takže každý ovládací prvek níže je přesně to, co uvidíte ve formuláři:
- Monitorování povoleno: pozastaví nebo obnoví kontrolu, aniž by ji smazal.
- Rozvrh intervalu / rozvrh cron: spouštějte v pevném intervalu (posuvník jde od 1 minuty do 24 hodin), nebo podle cron výrazu pro vzor, který škála intervalu nedokáže vyjádřit.
- Značky: štítky oddělené čárkou pro filtrování a hledání ve vašem seznamu monitorů. Čistě organizační - samotnou kontrolu neovlivňují.
- Úplný protokol: uloží každý jednotlivý výsledek kontroly místo seskupování po sobě jdoucích shodných výsledků.
- Veřejné statistiky: zpřístupní stránku statistik a logu tohoto monitoru lidem, kteří nejsou přihlášení k vašemu účtu.
- Připojené monitory - DNSBL: spustí kontrolu DNS blacklistu proti stejné doméně na vlastním 12hodinovém rozvrhu, nezávisle na intervalu port kontroly. Zjištěný špatný stav upozorní podle odběrů Down/Repeat v Odběrech upozornění.
- Připojené monitory - Web Risk: spustí kontrolu Google Web Risk na malware a phishing proti doméně, také na vlastním rozvrhu. Vázáno na balíček.
Konfigurace požadavku
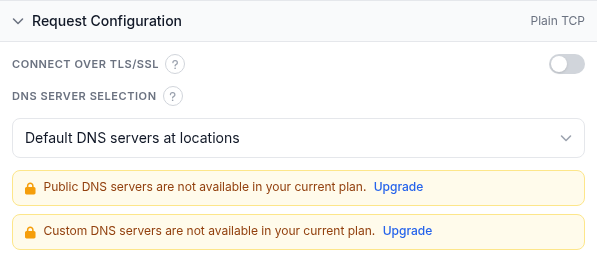
- Připojit přes TLS/SSL: ve výchozím stavu vypnuté, což znamená, že kontrola naváže obyčejný TCP socket. Zapněte, chcete-li spojení zabalit do TLS handshake, než se přečte odpověď - správná volba pro služby ve stylu HTTPS, SMTPS, nebo databázový listener vyžadující TLS. Zapnutím se navíc pod Ověření odpovědi (níže) odkryje podskupina TLS handshake s pravidly pro validaci certifikátu. Poznámka u tohoto přepínače na obrazovce zmiňuje "obyčejnou TCP (nebo UDP) službu", ale volič protokolu ve formuláři nikde není: každá port kontrola navazuje TCP. Pokud potřebujete monitorovat UDP službu, tento typ kontroly to v současnosti neumožňuje.
- Výběr serveru DNS: stejný rozbalovací seznam jako u jiných typů kontrol. Výchozí servery DNS v lokalitách přeloží hostitele přes vlastní veřejné DNS servery každé monitorovací lokality, podle místních pravidel. Veřejné servery DNS země lokality přeloží přes veřejný fond DNS, s volitelným seznamem vyloučených resolverů. Ručně definované servery DNS vám umožní zadat vlastní IP adresy DNS serverů, jednu na řádek. Na účtu, ze kterého je tento screenshot, jsou veřejné i ručně definované servery DNS uzamčené za banerem s nabídkou upgradu, což je limit balíčku, ne chybějící funkce.
Ověření odpovědi
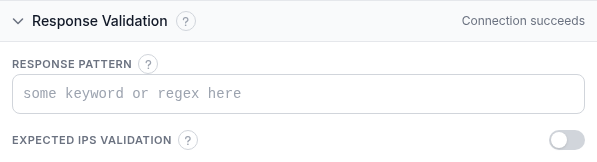
Ve výchozím nastavení kontrola uspěje, když se spojení dokončí - a když je zapnuté TLS/SSL, i když se dokončí handshake. Ovládací prvky zde vám umožní vyžadovat víc než to:
- Vzor odpovědi: volitelný regulární výraz, kterému musí odpověď odpovídat. Když je nastavený, kontrola přečte až 1 MB odpovědi TCP (nebo TLS, je-li zapnuté) a selže, když se vzor neshoduje; nechte prázdné, chcete-li posuzovat jen samotné spojení. (Starší dokumentace tomu říkala "vyhledávací vzor odpovědi TCP"; současné rozhraní to označuje jako Vzor odpovědi.) Protože se čte jen prvních 1 MB, umístěte text, který hledáte, blízko začátku toho, co služba posílá - banner nebo uvítací řádek fungují dobře; obsah, který služba pošle později v dlouhé odpovědi, se neuvidí.
- TLS handshake (viditelné, jen když je zapnuté Připojit přes TLS/SSL): čtyři nezávislé přepínače posuzující samotný handshake. Vyžadovat platný řetězec SSL certifikátů nechá kontrolu selhat na vypršelém, sebepodepsaném, jménem nesedícím nebo špatně provázaném certifikátu. Vyžadovat silný protokol TLS (1.2 nebo vyšší) nechá selhat server, který nabízí jen TLS 1.0/1.1 nebo SSL. Blokovat slabé šifry (128bitové nebo nižší) nechá kontrolu selhat, když je vyjednaná šifrovací sada 128bitová nebo slabší. Kontrolovat odvolání SSL certifikátu provede během handshake online vyhledání CRL/OCSP a selže na odvolaném certifikátu; je to samostatné oprávnění balíčku odlišné od ostatních tří.
- Ověření očekávaných IP: zapněte, chcete-li navíc vyžadovat, aby se DNS pro vašeho hostitele překládala na jednu z vámi zadaných IP adres, jednu na řádek. Pokud se hostitel začne překládat jinam - únos DNS, zastaralý záznam, migrace, kterou jste zapomněli zde zaktualizovat - kontrola selže, i když nová adresa pořád odpovídá.
Odběry upozornění

- Přihlásit všechny kontakty k událostem Up/Down: jedním pohybem přihlásí všechny kontakty na vašem účtu na upozornění Up i Down.
- Přepínače Down / Up / Repeat pro každý kontakt: Down se spustí při přechodu do neúspěšného stavu, Up při zotavení a Repeat znovu odešle notifikaci Down podle rozvrhu, dokud monitor zůstává v Down.
- Hledat kontakty...: filtruje seznam podle jména nebo adresy.
Předplatné zpráv

- Přihlásit všechny kontakty na týdenní/měsíční zprávy: přihlásí všechny kontakty na obě periody najednou.
- Přepínače Daily / Weekly / Monthly pro každý kontakt: vyberte, jaký pravidelný e-mail se souhrnem uptime každý kontakt dostává, nezávisle na upozorněních v reálném čase výše.
Umístění monitorování

- Strom lokalit: vyberte, které monitorovací lokality tuto kontrolu spouštějí, podle kontinentu, země, nebo celého světa; "Copy locations from another task" naklonuje sadu existujícího monitoru.
- Strategie opětovné kontroly: jak se potvrdí změna stavu. Výchozí je hlasování většinou mezi lokalitami pro opakovanou kontrolu; alternativy jsou konkrétní počet potvrzující Down (posuvník 1 až 7, podle velikosti fondu pro opakovanou kontrolu), žádná opakovaná kontrola, plná shoda napříč všemi lokalitami pro opakovanou kontrolu, nebo plná shoda pro Down, zatímco pro Up stačí většina.
- Pokud jsou vybraná místa nedostupná: "Selected locations only" (výchozí) čeká, až se vybraná lokalita vrátí; "Closest locations" místo toho kontrolu spustí znovu z nejbližších dostupných; "Any location" přejde na jakoukoli dostupnou lokalitu kdekoli na světě.
Vzorový příklad
Monitoring poštovního relaye SMTPS na portu 465: v URL / Doména / IP nastavte mail.example.com:465, zapněte Připojit přes TLS/SSL a pod TLS handshake zapněte Vyžadovat platný řetězec SSL certifikátů plus Vyžadovat silný protokol TLS, aby vás vypršelý nebo downgradovaný certifikát upozornil dřív, než si zákazníci všimnou odražené pošty. Vzor odpovědi nechte prázdné, pokud služba neposílá rozpoznatelný banner, který chcete potvrdit. Vyberte tři nebo čtyři Umístění monitorování rozmístěná napříč regiony, nechte výchozí Strategii opětovné kontroly s hlasováním většinou, přihlaste svůj provozní kontakt na Down a Up se zapnutým Repeat a přidejte odběr týdenního reportu pro pravidelný souhrn uptime.
Řešení problémů
- Žádná možnost UDP: přestože tooltip u Připojit přes TLS/SSL zmiňuje UDP, tento formulář vždy otevírá jen TCP spojení. Pokud je vaše cílová služba jen UDP, port kontrola pro ni dnes není správný nástroj.
- Port dostupný, ale kontrola i tak selže se zapnutým TLS: zkontrolujte přepínače TLS handshake jeden po druhém. Certifikát, který je technicky platný, ale sebepodepsaný, nebo server, který pořád nabízí TLS 1.0/1.1, selže na Vyžadovat platný řetězec SSL certifikátů, respektive Vyžadovat silný protokol TLS, i když by obyčejné spojení uspělo.
- Vzor odpovědi se nikdy neshoduje: pamatujte, že se čte jen prvních 1 MB odpovědi. Vzor, který se objevuje jen hluboko v dlouhé odpovědi, nebo služba, která pošle velký objem dat ještě před textem, který hledáte, se nikdy neshodne - držte vzor u něčeho, co služba posílá brzy.
- Port zablokovaný na firewallu, ne na službě: kontrola, která selže, i když služba lokálně funguje bez problémů, bývá pravidlo bezpečnostní skupiny nebo firewallu, které blokuje právě tento port pro monitorovací lokality HostTracker, ne problém služby - ověřte, že je port otevřený pro provoz zvenčí, ne jen že proces běží.
- Expected IPs zastará po migraci: pokud používáte Ověření očekávaných IP a později přesunete službu na nového hostitele nebo IP, seznam aktualizujte - jinak budete dostávat falešné Down, i když je služba dostupná na své nové adrese.
Související
- Distribuovaný monitoring dostupnosti - produktová stránka pokrývající TCP port kontroly.
- Bezplatná kontrola portu - otestujte dvojici host:port jednou, okamžitě, bez vytváření monitoru.
- Ping kontrola: úplný návod na nastavení - jednodušší kontrola dostupnosti, když nepotřebujete testovat konkrétní port nebo službu.
- Assertion mode: úplná reference validace odpovědi - jazyk pravidel pro validaci odpovědi používaný i u dalších typů kontrol.
- Jak zkontrolovat, jestli je port otevřený - jednorázová verze této kontroly, plus příkazy
ncanmap, na kterých stojí. - Všechny návody k monitoringu - návod na nastavení pro každý další typ kontroly.