Vai al contenuto principale

Monitoraggio dei certificati SSL

Monitoraggio dei certificati SSL: avvisi di scadenza per certificati e domini

Il monitoraggio della scadenza dei certificati SSL di HostTracker controlla i tuoi certificati SSL/TLS per scadenze imminenti, errori di catena, revoche e protocolli di sicurezza deboli - e ti avvisa prima che un browser blocchi il tuo sito. Il monitoraggio della scadenza del dominio è incluso senza costi aggiuntivi.

Controllo istantaneo gratuito · testato dal vivo da oltre 300 località nel mondo · nessun accesso richiesto

Preferisci un monitoraggio continuo 24 ore su 24?Inizia la prova gratuitaVedi i prezzi
  • Affidabile dal 2004
  • 500.000+ siti web monitorati
  • 300+ checkpoint in tutto il mondo

Come funziona un controllo del certificato, dall'handshake all'avviso

Scadenza, catena, revoca, protocolloOgni controllo verifica quanto tempo resta al certificato, che la catena sia valida, che non sia revocato e che il protocollo non sia obsoleto.
30, 7 e 1 giorno primaTre avvisi prima che un certificato scada, sui canali scelti da ciascun contatto, così che un rinnovo non sfugga mai durante un fine settimana.
Anche il dominioLa scadenza della registrazione viene letta in tempo reale tramite RDAP e monitorata insieme al certificato, senza costi aggiuntivi.
Monitoraggio dei certificati SSL

Non perdere mai un certificato SSL per un rinnovo mancato

HostTracker controlla i tuoi certificati SSL/TLS per scadenze imminenti, errori di catena, revoche e protocolli di sicurezza deboli o obsoleti, e invia avvisi automatici e report di riepilogo ben prima che un browser inizi a bloccare il tuo sito.

SSL

Monitoraggio della sicurezza dei certificati

Il servizio di monitoraggio SSL di HostTracker mantiene i siti web sicuri e funzionanti senza intoppi. Verifica che i tuoi certificati SSL/TLS siano aggiornati e ti invia un avviso se stanno per scadere. I certificati SSL proteggono i dati degli utenti e mantengono la fiducia crittografando le informazioni tra server e utenti. Monitorare l'SSL aiuta a mantenere il tuo sito web sicuro e allineato agli standard di sicurezza più recenti. Questo evita penalizzazioni da parte dei motori di ricerca come Google.

Rilevamento

Avvisi di scadenza e rilevamento problemi

Il servizio di monitoraggio SSL di HostTracker mantiene i siti web sicuri. Ti invia un avviso prima che il tuo certificato SSL scada. Il servizio verifica inoltre eventuali problemi con il certificato SSL e invia avvisi immediati. Questo monitoraggio aiuta i proprietari dei siti web a risolvere rapidamente i problemi, mantenendo la fiducia degli utenti e proteggendo i dati.

Fiducia

Maggiore sicurezza e fiducia

Il monitoraggio SSL di HostTracker migliora la sicurezza e la fiducia degli utenti. Garantendo che i certificati SSL siano sempre validi, i siti web possono proteggere i dati degli utenti da potenziali violazioni ed evitare avvisi di sicurezza dai browser. Avvisi tempestivi e report dettagliati ti aiutano a gestire meglio il tuo sito web. Il monitoraggio SSL è importante per mantenere i siti web sicuri e performanti.

Rinnovo

Monitoraggio tempestivo dei rinnovi

HostTracker monitora i nomi a dominio per prevenire la loro perdita a causa di scadenze di rinnovo mancate. Tiene traccia delle registrazioni e invia notifiche tempestive sulle date di scadenza imminenti. Questi avvisi vengono inviati a intervalli regolari per garantire ai proprietari dei domini il tempo necessario per rinnovare. Questo servizio mantiene la presenza online e evita i costi e i disagi legati alla scadenza di un dominio.

Avvisi

Avvisi e report

Il servizio di monitoraggio dominio di HostTracker include funzionalità di tracciamento e notifica. Gli utenti possono configurare avvisi da inviare a più contatti via email, SMS o tramite app come Telegram e Discord. Il servizio fornisce inoltre report sulle registrazioni dei domini, incluse le date di rinnovo e i cambiamenti di stato. Questo aiuta a prevenire la scadenza dei domini e garantisce ad aziende e privati di rimanere online.

Protezione

Previeni il rischio di scadenza

Il servizio di monitoraggio dominio di HostTracker protegge i nomi a dominio di valore da scadenze accidentali. Gli avvisi tempestivi aiutano i proprietari dei domini a evitare i rischi e i costi legati al recupero di domini scaduti. Il servizio consente inoltre di gestire più domini con report dettagliati e avvisi personalizzati. Questo mantiene le aziende online e protegge il loro marchio.

Cosa osserva un monitor

Sei cose che da sole possono mettere fuori uso un sito, controllate insieme.

Giorni alla scadenza
Validità della catena
Revoca
Versione del protocollo
Cifrari deboli
Registrazione del dominio

Cosa mostra un monitor SSL

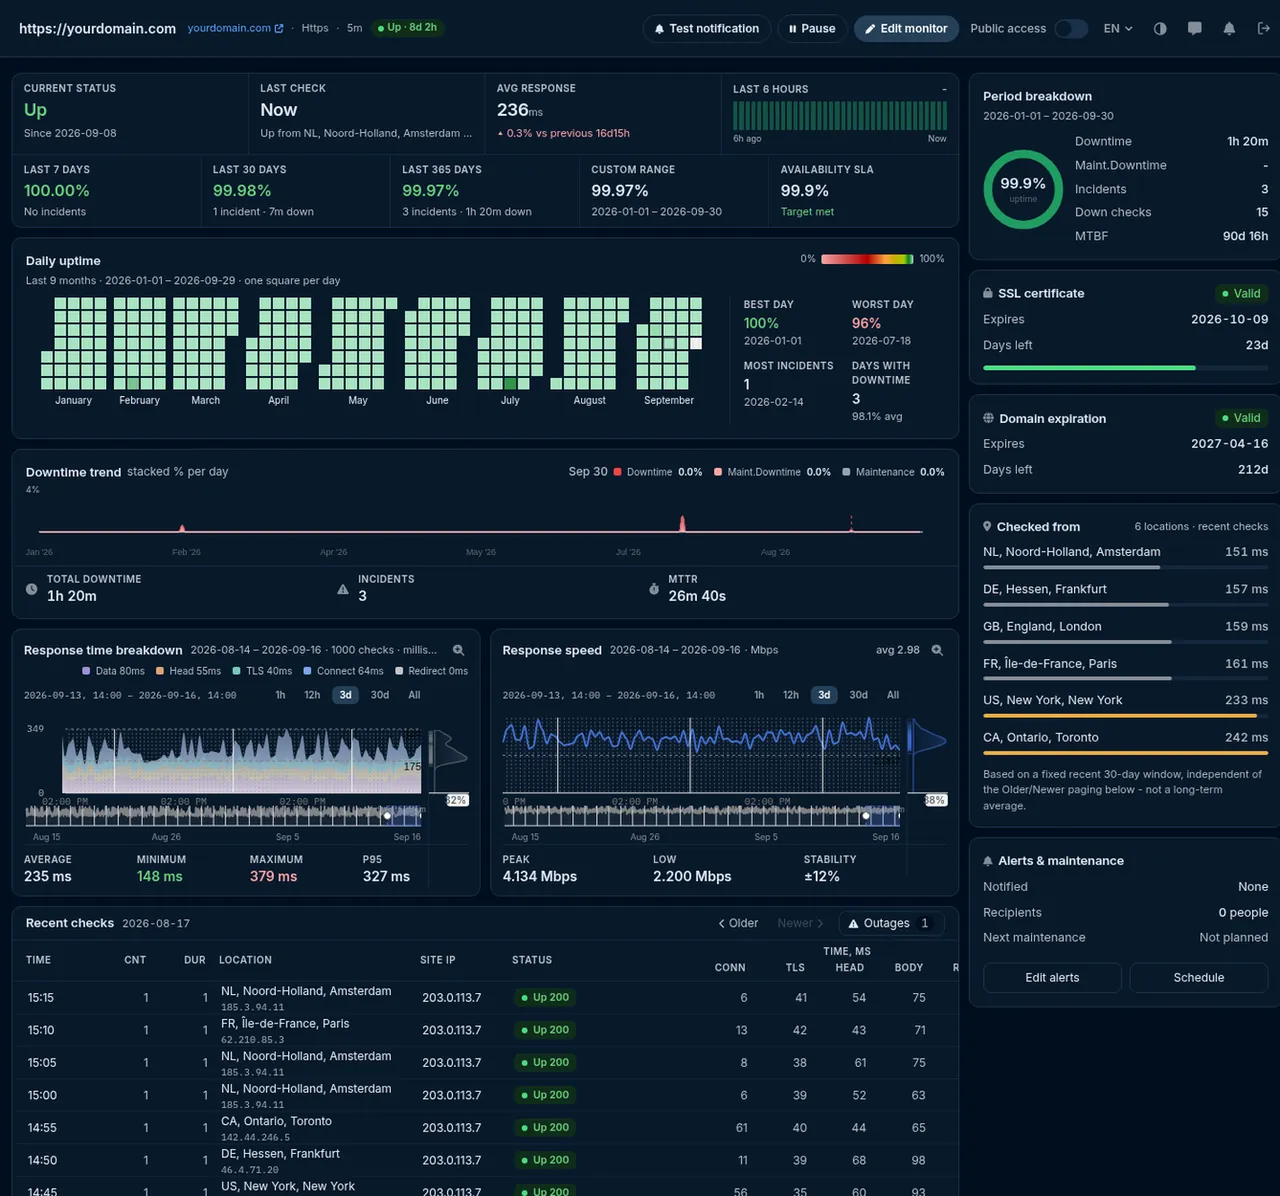
Il certificato e la registrazione nella pagina del monitor stesso, con i giorni rimanenti e l'emittente.

Statistiche del monitor HostTracker con le schede del certificato SSL e della scadenza del dominio

La scheda del certificato

Valido o no, data di scadenza, giorni rimanenti, emittente e il nome esatto per cui è stato emesso il certificato.

La scheda del dominio

Scadenza della registrazione e giorni rimanenti, letti dal registro anziché da una copia whois in cache.

Ogni livello della vostra infrastruttura, monitorato

Siti web, server, API, certificati. Un tipo di controllo per pagina, con le stesse località, avvisi e report alle spalle.

"Lavoro con questo servizio di monitoraggio da molto tempo e la mia routine quotidiana non è più un problema. Controlla silenziosamente tutti i miei siti e mi permette di reagire nel momento in cui qualcosa va storto."
Caleb Levy - Webmaster - CA - Trustpilot

Scelto da team come

Microsoft Panasonic OTP Bank OneProvider Worldmate
La guida completa

Il monitoraggio SSL e dei domini, spiegato

Ogni capitolo si apre sul posto, così che la pagina resti breve.

Monitoraggio della scadenza del dominio

Un certificato SSL scaduto non è l'unica scadenza che può mettere un sito offline - il controllo scadenza dominio di HostTracker monitora lo stato della tua registrazione insieme ai tuoi certificati, senza costi aggiuntivi.

Cosa verifica il monitoraggio SSL a ogni esecuzione

Un monitor di scadenza dei certificati SSL viene spesso presentato come un semplice promemoria in calendario, e la scadenza è davvero il modo più comune in cui i certificati si rompono. Ma non è l'unico. Ogni esecuzione di HostTracker apre una vera connessione TLS e valuta il certificato effettivamente servito dal server - il che permette di individuare i guasti che si presentano senza che alcuna data cambi affatto.

Cosa viene verificatoCome appare un guasto ai tuoi visitatori
Finestra di validitàIl certificato è compreso tra le date not-before / not-after. Superata la scadenza, ogni browser blocca la pagina con un'interstiziale a schermo intero.
Catena di fiduciaIl certificato è collegato a una radice attendibile. Un certificato intermedio mancante è il classico bug del tipo "funziona nel mio browser, fallisce su ogni telefono e ogni client API" - il tuo laptop aveva l'intermedio in cache, quello di nessun altro.
Copertura dell'hostnameIl nome che stai controllando è effettivamente coperto dal certificato. Una mancata corrispondenza viene interpretata da un browser come un possibile tentativo di intercettazione, non come un errore di battitura.
Stato di revocaIl certificato non è stato revocato, verifica effettuata rispetto al servizio OCSP o CRL dell'autorità emittente. Se quel responder non è raggiungibile, il risultato viene segnalato anziché fatto fallire, così l'interruzione di un servizio terzo non può generare un falso allarme sul tuo sito.
Cosa registraDate di scadenza e not-before, autorità emittente, numero di serie, i nomi alternativi del soggetto, e la versione del protocollo TLS e il cifrario negoziati - così un risultato ti dice cosa è cambiato, non solo che qualcosa è cambiato.

Dietro le quinte, un monitor di certificati è una connessione TLS verso un host e una porta. La porta predefinita è 443, e puoi specificarne una diversa - example.com:8443 - così un gateway API, una porta HTTPS alternativa o un servizio su una porta TLS implicita vengono monitorati esattamente allo stesso modo. L'hostname viene inviato tramite SNI, così un server che ospita più certificati su un unico indirizzo IP restituisce quello giusto.

Perché un certificato scaduto è peggio di una breve interruzione

Quando un server va giù, un visitatore vede un errore del browser e di solito riprova più tardi. Quando un certificato scade, il server è ancora perfettamente funzionante - risponde a ogni richiesta - ma il browser si rifiuta di mostrare ciò che ha inviato. La differenza conta in quattro modi facili da sottovalutare finché non accade davvero.

  • L'avviso è pensato per essere spaventoso. Un'interstiziale a schermo intero su una connessione non sicura è la stessa schermata che un browser mostra per un tentativo di intercettazione. I visitatori non la leggono come "il loro certificato è scaduto"; la leggono come "questo sito non è sicuro".
  • Su un sito con HSTS attivo non c'è via d'uscita. Se hai mai inviato un'intestazione Strict-Transport-Security - e dovresti averlo fatto - i browser rimuovono del tutto l'opzione "procedi comunque". Ogni visitatore viene bloccato senza possibilità di aggirare l'avviso finché il certificato non viene sostituito.
  • Le macchine falliscono più duramente delle persone. La tua app mobile, i tuoi webhook di pagamento, le integrazioni dei tuoi partner e ogni client API convalidano anch'essi il certificato, e nessuno di loro ha un pulsante da cliccare per andare oltre. Una scadenza è un'interruzione completa delle integrazioni, non solo del sito web.
  • Il tuo stesso monitoraggio può apparire verde. Un controllo configurato per ignorare i problemi dei certificati continua a segnalare HTTP 200 da un server il cui certificato è scaduto un'ora fa. L'applicazione non se n'è accorta. È esattamente il divario che un monitor di certificati esiste per colmare.

La stessa asimmetria si applica a un dominio scaduto, solo più lentamente e in modo meno reversibile: un certificato può essere riemesso in pochi minuti, mentre un dominio che esce dal periodo di redenzione può essere registrato da chiunque.

Due modi per attivare il monitoraggio SSL

Il controllo dei certificati si presenta in due forme, e la maggior parte degli account vuole la prima.

Collegato a un monitor HTTPS esistenteUn monitor di certificati autonomo
Come si attivaUna casella di spunta su un monitor che già possiediAggiungi un monitor e scegli Scadenza certificato come tipo
Richieste extra al tuo serverNessuna - quel monitor esegue già un handshake TLS a ogni esecuzione, quindi il certificato viene letto dalla connessione che stava comunque effettuandoUna connessione TLS per esecuzione, secondo una propria pianificazione
Occupa uno dei tuoi slot monitorNo
Adatto aQualsiasi sito di cui già monitori l'uptime - il caso normaleUn endpoint che non monitori per l'uptime: un server di posta, un gateway interno, una porta alternativa, un certificato su un host che non serve pagine web
CadenzaValutato periodicamente a partire dalle osservazioni che il tuo monitor HTTPS sta già raccogliendoUna cadenza fissa di sei ore

Un certificato non cambia da un minuto all'altro, quindi nessuna delle due forme controlla più spesso di quanto sia utile. Sei ore significa che, nel caso peggiore, il tempo tra la rottura di un certificato e il momento in cui HostTracker se ne accorge è di poche ore, su qualcosa che normalmente ti dà 30 giorni di preavviso.

Quando ne verrai a conoscenza: 30, 7 e 1 giorno

HostTracker invia avvisi di promemoria a 30 giorni, 7 giorni e 1 giorno prima di una data di scadenza - sia per i certificati SSL/TLS sia per le registrazioni di dominio. Tre gradini invece di uno, perché ciascuno intercetta un tipo diverso di mancanza: 30 giorni sono un anticipo sufficiente per emettere un ordine di acquisto o riparare un job di rinnovo interrotto, 7 giorni intercettano il ticket che nessuno ha preso in carico, e 1 giorno è l'ultima chiamata prima che i browser inizino ad avvisare i tuoi visitatori.

Un promemoria non è un avviso di interruzione, e HostTracker mantiene i due concetti separati. Se il certificato è realmente invalido in questo momento - scaduto, revocato, collegato a una radice non attendibile o emesso per un hostname diverso - si tratta di un controllo fallito, che viene inoltrato ai tuoi normali contatti di allerta down secondo il ritardo scelto da ciascuno: immediatamente, oppure dopo 3, 5, 15, 30 o 60 minuti, o 3, 6, 12 o 24 ore.

Gli avvisi vengono inviati sui nove canali supportati da HostTracker - email, SMS, chiamata vocale, webhook, Slack, web push e le app di messaggistica Telegram, Discord e Viber. I rinnovi dei certificati e i rinnovi dei domini sono di solito gestiti da persone diverse, quindi metti entrambe nell'elenco dei contatti: il promemoria che raggiunge solo la casella di posta di chi ha configurato il monitor è il promemoria che finisce per essere ignorato.

Monitoraggio della scadenza del certificato: il tracciatore delle scadenze

La scala qui sopra è esattamente ciò che in pratica è un tracciamento della scadenza dei certificati SSL. Ogni sei ore HostTracker rilegge il certificato che il tuo server ha davvero servito e ricalcola i giorni che restano; a tre di quei numeri è agganciato un promemoria.

Giorni alla scadenzaCosa dice l’avvisoDove arriva
30 giorniPrimo promemoria. Indica il monitor, l’host e la porta, la data esatta di scadenza e l’autorità emittente: abbastanza per distinguere un rinnovo automatico fermatosi in silenzio da un certificato che qualcuno compra a mano.Tutti i contatti iscritti a quel monitor, ciascuno sul proprio canale: email, SMS, telefonata, Slack, webhook, web push, Telegram, Discord o Viber.
7 giorniSecondo promemoria, a una settimana. Gli stessi dettagli, ma un rinnovo che a questo punto non è avvenuto non è più imminente: è in ritardo, e conviene verificare a chi spetta.Gli stessi contatti e canali, accorpati a un massimo di un avviso al giorno, così nessun gradino arriva due volte.
1 giornoUltimo promemoria, il giorno prima che i browser inizino ad avvertire i tuoi visitatori. Se il certificato scade davvero, il controllo successivo fallisce e il monitor passa a Down.Gli stessi contatti e canali - e, una volta scaduto, un avviso di down con il ritardo di escalation scelto da ciascun contatto.

I tre gradini sono fissi a 30, 7 e 1 giorno, e la stessa scala vale per le registrazioni dei domini oltre che per i certificati. Un promemoria è informativo e da solo non porta mai un monitor in Down; un certificato davvero non valido - scaduto, revocato, emesso per un altro nome host o agganciato a una radice non attendibile - è un controllo fallito ed esegue l’escalation come qualsiasi altro disservizio.

Non stai ancora monitorando? Il controllo SSL istantaneo gratuito legge lo stesso certificato e riporta la stessa data di scadenza, lo stesso emittente, la stessa catena e la stessa versione TLS negoziata: una volta sola, adesso, senza account. Il tracciamento della scadenza è quel controllo in un ciclo di sei ore, con i tre promemoria agganciati.

Regole TLS più severe su un monitor HTTPS

Il monitor di certificati descritto sopra risponde alla domanda "questo certificato è valido". Un insieme separato di interruttori su un monitor di disponibilità HTTPS risponde a una domanda più difficile - "questa connessione è all'altezza del nostro standard" - e ciascuno è opzionale, perché attivarli tutti per ogni cliente farebbe fallire moltissimi siti che funzionano esattamente come i loro proprietari intendono.

  • Richiedi una catena di certificati valida. Disattivato per impostazione predefinita, così un certificato autofirmato su un host interno non fa fallire il suo controllo di uptime. Attivalo per qualsiasi cosa pubblica.
  • Richiedi un protocollo TLS robusto. Fa fallire il controllo quando il server negozia qualcosa al di sotto di TLS 1.2 - l'interruttore utile dopo un progetto di hardening, così una configurazione ripristinata non può reintrodurre silenziosamente un protocollo obsoleto.
  • Blocca i cifrari deboli. Fa fallire il controllo quando il cifrario negoziato è più debole di 128 bit.
  • Verifica la revoca del certificato. Aggiunge una verifica OCSP/CRL al controllo di disponibilità stesso.

Un monitor di scadenza certificati autonomo applica già da solo la convalida della catena e il controllo di revoca, senza nessuno di questi interruttori - questi esistono affinché il tuo controllo di uptime possa essere reso rigoroso quanto richiede la tua politica di sicurezza, indipendentemente da ciò che riporta il monitor di certificati.

Come i rinnovi dei certificati falliscono silenziosamente

Il rinnovo automatico doveva porre fine agli incidenti di scadenza, e in gran parte lo ha fatto. Ciò che è cambiato è la forma di quelli rimasti: invece di una persona che dimentica una data, è un pezzo di automazione che smette di funzionare senza che nessuno se ne accorga, perché un'automazione funzionante è silenziosa e un'automazione rotta è silenziosa esattamente allo stesso modo. La durata dei certificati continua a diminuire in tutto il settore - le autorità gratuite più diffuse emettono certificati validi 90 giorni, e la durata massima accettata dai browser viene ridotta a fasi - il che significa che il rinnovo avviene ormai molte volte l'anno, e ognuno di questi rinnovi può essere quello che fallisce.

I guasti che vediamo segnalati assomigliano a questi:

  • Il job cron di rinnovo è morto mesi fa. L'ultimo certificato rinnovato era valido 90 giorni, quindi il guasto è diventato visibile solo al giorno 91.
  • Il rinnovo è riuscito, ma nulla è stato ricaricato. Il nuovo certificato resta sul disco mentre il server web, il load balancer o il container continuano a servire quello vecchio dalla memoria. Ogni log di rinnovo dice successo.
  • Un nodo su più è stato dimenticato. Dietro un load balancer, la maggior parte delle richieste riceve il nuovo certificato e una frazione riceve quello scaduto - motivo per cui un errore di certificato intermittente del tipo "funziona per me" è quasi sempre un problema di coerenza tra i nodi della flotta.
  • Il bordo (edge) va bene, l'origine no. La tua CDN presenta il proprio certificato valido mentre quello dell'origine, sotto di essa, è scaduto. Qualsiasi cosa parli direttamente con l'origine si rompe.
  • Il metodo di convalida ha smesso di funzionare. Un record DNS è stato riordinato, un percorso /.well-known/ ha iniziato a reindirizzare, una regola del firewall è cambiata - e il rinnovo che dipende da essa ha smesso silenziosamente di andare a buon fine.
  • Il wildcard non copriva il nuovo sottodominio. Un certificato wildcard copre un solo livello, quindi un host aggiunto sotto un'etichetta più profonda non è affatto coperto.

Ognuno di questi è invisibile dall'interno della tua stessa pipeline di deployment ed evidente dall'esterno, il che è l'intera ragion d'essere di un osservatore esterno. Un monitor che si connette come farebbe il browser di uno sconosciuto vede il certificato che stai effettivamente servendo - non quello che la tua automazione crede di aver installato.

Come funziona il controllo di scadenza del dominio

Il lato dominio interroga il registro anziché il server. HostTracker cerca il dominio tramite RDAP - il successore moderno e strutturato di WHOIS - risolvendo quale registro risponde per il tuo TLD a partire dalla directory pubblicata dalla stessa IANA, e ricade su una classica query WHOIS sulla porta 43 per i TLD che non pubblicano ancora un servizio RDAP. La ricerca viene eseguita con una cadenza fissa di sei ore, e il controllo riporta:

  • la data di scadenza detenuta dal registro - quella ufficiale, non quella nel tuo sistema di fatturazione;
  • i codici di stato del registro sul dominio, dove RDAP li fornisce - incluso se è attivo un blocco dei trasferimenti;
  • un avviso separato di "data di scadenza cambiata" ogni volta che la data del registro differisce dal controllo precedente - è così che confermi che un rinnovo è effettivamente andato a buon fine, ed è così che scopri di uno che non hai autorizzato.

Quest'ultimo è, silenziosamente, il segnale più utile della pagina. Un rinnovo che hai pagato ma che non è mai arrivato al registro appare identico a un dominio sano fino a quando non scatta il promemoria dei 30 giorni. Osservare il cambiamento della data stessa trasforma il rinnovo da qualcosa che speri sia accaduto in qualcosa che puoi vedere.

Vuoi il record completo del registro - registrar, nameserver, data di creazione - subito invece che come monitor? Esegui la ricerca WHOIS e scadenza dominio gratuita; senza bisogno di accesso. Il monitor ricorrente riporta deliberatamente meno informazioni, perché ciò che cambia è la scadenza e lo stato.

Configurare il monitoraggio di certificati e domini

  1. Cerca prima il dominio con il controllo istantaneo gratuito, così conosci le date di scadenza odierne prima di automatizzare qualsiasi cosa.
  2. Se già monitori l'uptime del sito, apri quel monitor e attiva il controllo dei certificati e il controllo della scadenza del dominio. Nessun nuovo monitor, nessuna richiesta extra.
  3. Per qualsiasi cosa tu non monitori per l'uptime - un host di posta, un gateway interno, una porta alternativa - aggiungi un monitor autonomo Scadenza certificato e dagli host:porta. La porta 443 è assunta se non ne specifichi una.
  4. Aggiungi un monitor Scadenza dominio per ogni dominio registrabile che possiedi, incluse le registrazioni difensive e i domini di reindirizzamento. Sono esattamente quelli che scadono, perché nessuno controlla un dominio che non ha un sito sopra.
  5. Metti più di una persona nell'elenco dei contatti. Certificati e domini sono di solito gestiti da team diversi, e il promemoria che raggiunge solo la persona che ha configurato il monitor è quello che resta inosservato quando quella persona cambia lavoro.
  6. Prendi nota della scala dei promemoria - 30, 7 e 1 giorno - e assicurati che il tuo processo di rinnovo rientri in 30 giorni. Se un ordine di acquisto richiede sei settimane, il vincolo non è la scala dei promemoria; è il processo.

Monitoraggio SSL rispetto a un controllo SSL occasionale

Gli strumenti gratuiti di controllo SSL - incluso quello di HostTracker - sono davvero utili e rispondono a una domanda diversa. Uno strumento di controllo ti dice lo stato di un certificato nel momento in cui lo interroghi. Il monitoraggio ti dice quando quello stato cambia mentre non stai guardando, che è l'unico momento in cui conta davvero.

Controllo SSL occasionaleMonitoraggio dei certificati SSL
Viene eseguito quandoTi ricordi di aprirloOgni sei ore, indefinitamente
Ti avvisa di una scadenza tra 30 giorniSolo se per caso controlli proprio quel giorno - a 30, 7 e 1 giorno
Nota un'interruzione della catena introdotta da un rilascioNo - entro un ciclo di controllo
Nota un rinnovo che non è mai arrivato al registroNo - l'avviso di cambio data di scadenza
Raggiunge la persona giustaChiunque lo abbia eseguitoOgni contatto che hai configurato, su nove canali
Copre molti domini contemporaneamenteUno alla voltaUn monitor per dominio, con avvisi verso gli stessi contatti

I certificati si affiancano alle altre cose che possono andare storte in un dominio senza che nessuno tocchi il tuo server. Una volta che il lato scadenza è monitorato, i due successivi più comuni sono le segnalazioni di malware e phishing e le presenze in blacklist DNS - entrambi guasti silenziosi di reputazione che lasciano il sito attivo ma il traffico sparito.

Limiti che vale la pena conoscere

  • Nessun STARTTLS. Il controllo si connette e avvia immediatamente l'handshake TLS, quindi funziona su qualsiasi porta che parla TLS direttamente. I protocolli che iniziano in chiaro e passano a TLS a metà sessione - SMTP sulla 587, IMAP sulla 143, FTP con TLS esplicito - richiedono una negoziazione che il controllo non esegue. Puntalo invece sulla porta a TLS implicito.
  • I giorni di promemoria sono fissi a 30, 7 e 1. Al momento non sono un'impostazione configurabile per singolo monitor.
  • Un responder di revoca irraggiungibile viene segnalato, non fatto fallire. È intenzionale - l'interruzione del servizio OCSP di un'autorità di certificazione non è un'interruzione del tuo sito - ma significa che la copertura della revoca dipende dal fatto che una terza parte sia attiva.
  • I log di Certificate Transparency non vengono monitorati. HostTracker ti informa sul certificato effettivamente servito; non controlla i log CT pubblici per certificati emessi per il tuo dominio da qualcun altro.
  • I certificati client non vengono utilizzati. Il controllo convalida il certificato presentato dal server, non un handshake mutual-TLS.
  • La copertura dei domini segue i registri. RDAP viene usato dove il TLD lo pubblica e il classico WHOIS dove non lo pubblica; un piccolo numero di TLD poco comuni non pubblica bene nessuno dei due, e il controllo segnala un errore di ricerca invece di fingere di conoscere una data.

Domande frequenti

Il monitoraggio della scadenza dei certificati SSL è un controllo automatico che tiene traccia delle date di validità dei certificati SSL/TLS del tuo sito web e ti avvisa prima che scadano. È importante perché un certificato scaduto non mette offline il server: fa sì che i browser blocchino la pagina con un avviso di sicurezza, allontanando i visitatori e apparendo identico a un vero e proprio down-time agli occhi di chi non ne indaga la causa. I certificati possono presentare problemi anche per motivi diversi dalla scadenza, tra cui errori nella catena di certificazione, revoche e protocolli di sicurezza obsoleti o deboli che i browser non riconoscono più come attendibili. HostTracker ricontrolla automaticamente i tuoi certificati ogni sei ore e invia avvisi di promemoria 30 giorni, 7 giorni e 1 giorno prima della data di scadenza, così il rinnovo avviene secondo la tua pianificazione e non nel panico dopo che i clienti hanno già iniziato a vedere gli avvisi. Poiché è facile dimenticarsi dei certificati una volta installati, un monitoraggio continuo è molto più affidabile che affidarsi alla memoria di qualcuno per ricordare una data di rinnovo.

Un controllo scadenza dominio monitora lo stato di registrazione del tuo dominio e la data di rinnovo, quindi ti invia una notifica con un anticipo sufficiente a rinnovare prima che la registrazione scada. È importante perché, una volta scaduto, un dominio può causare conseguenze che vanno dalla totale interruzione del sito alla possibilità che chiunque altro lo registri, compresi acquirenti opportunisti pronti a rivendertelo a un prezzo maggiorato. I rinnovi mancati avvengono di solito per motivi banali: un'email di fatturazione non aggiornata, un pagamento con rinnovo automatico fallito senza preavviso o semplicemente la perdita del conto delle scadenze, non per negligenza. Il monitoraggio dominio di HostTracker verifica direttamente lo stato di registrazione e ti avvisa tramite i contatti scelti man mano che si avvicina la data di scadenza, indipendentemente dalle email di promemoria che il tuo registrar invia o non invia. Poiché un dominio scaduto può vanificare anni di valore SEO con un solo rinnovo mancato, un controllo indipendente sulla data di registrazione è una protezione a basso sforzo.

Sì. Ogni esecuzione effettua un vero handshake TLS, quindi oltre alla data di scadenza verifica anche che il certificato sia collegato a una radice attendibile (un certificato intermedio mancante è la causa più comune di un certificato che funziona nel tuo browser ma fallisce ovunque altrove), che il nome host controllato sia effettivamente coperto dai nomi alternativi del soggetto (SAN) del certificato, e che il certificato non sia stato revocato - la revoca viene verificata rispetto al servizio OCSP o CRL dell'autorità emittente. Ognuno di questi problemi genera lo stesso avviso di sicurezza del browser di un certificato scaduto, anche quando la data di scadenza è ancora comodamente lontana nel futuro, quindi controllare solo la data di scadenza lascerebbe sfuggire problemi reali visibili agli utenti. La versione del protocollo TLS negoziata, il cifrario, l'autorità emittente, il numero di serie e l'elenco completo dei SAN vengono registrati a ogni risultato, e se vuoi che un protocollo debole o un cifrario debole facciano effettivamente FALLIRE il controllo invece di essere semplicemente segnalati, questi sono interruttori di rigore opzionali su un monitor HTTPS. Questo offre un quadro più completo dello stato del certificato rispetto a uno strumento di controllo SSL una tantum, dal momento che la tua configurazione può cambiare senza che cambi affatto la data di scadenza.

HostTracker invia avvisi di promemoria in tre momenti: 30 giorni, 7 giorni e 1 giorno prima della data di scadenza, sia per i certificati SSL/TLS sia per le registrazioni di dominio. La scala a tre gradini è intenzionale e non un unico avviso - 30 giorni sono un anticipo sufficiente per emettere un ordine di acquisto o correggere un job di rinnovo interrotto, 7 giorni è il promemoria che intercetta il ticket che nessuno ha preso in carico, e 1 giorno è l'ultima chiamata prima che i browser inizino a mostrare un avviso di sicurezza ai tuoi visitatori. Questi promemoria sono separati da un guasto reale: se il certificato è già invalido in questo momento - scaduto, revocato, servito con una catena interrotta o emesso per un hostname diverso - non si tratta di un promemoria ma di un controllo fallito, che avvisa immediatamente attraverso i tuoi normali contatti di allerta down. Questa combinazione significa che ricevi un avviso tranquillo mentre c'è ancora tempo per agire, e un avviso urgente solo quando qualcosa è davvero sbagliato in questo momento.

Il piano gratuito permanente di HostTracker monitora due siti con controlli ogni 30 minuti senza alcun costo, mentre una prova gratuita di 30 giorni con tutte le funzionalità sblocca ogni tipo di controllo, incluso il monitoraggio di dominio e SSL, su un massimo di 100 monitor con controlli a 1 minuto e senza carta di credito richiesta. Questo significa che puoi valutare il monitoraggio della scadenza di certificati e domini sui tuoi domini reali prima di decidere se passare a un piano a pagamento. Se decidi di continuare a usarlo a lungo termine con controlli più frequenti o più domini monitorati, i piani a pagamento partono da circa 5$ al mese. Poiché i problemi di certificati e domini sono rari ma di forte impatto quando si verificano, anche la frequenza di controllo più bassa del piano gratuito è spesso sufficiente a individuare una scadenza ben prima che diventi urgente: è il tipo di monitoraggio economico da mantenere attivo e costoso da trascurare.

Sì. Il target di un monitor di scadenza certificati viene normalizzato in un host e una porta, e la porta predefinita è 443 solo se non ne specifichi una - scrivilo come example.com:8443 e il controllo si connetterà lì invece. Il controllo apre una connessione TCP verso quell'host e quella porta ed esegue immediatamente un handshake TLS, inviando l'hostname tramite SNI così un server che ospita più certificati su un unico indirizzo restituisce quello giusto. Questo significa che qualsiasi servizio che parla TLS direttamente alla connessione può essere monitorato in questo modo, non solo i server web: una porta HTTPS alternativa, un gateway API o un servizio di posta su una porta TLS implicita. L'unico caso che non gestisce è STARTTLS - i protocolli che iniziano in chiaro e passano a TLS a metà sessione, come SMTP sulla porta 587 o IMAP sulla 143, richiedono una negoziazione a livello di protocollo che il controllo del certificato non esegue, quindi puntalo invece sulla porta a TLS implicito.

No, e nella configurazione più comune non costa nemmeno una richiesta in più. Il controllo dei certificati può essere attivato come parte di un monitor HTTPS già esistente invece di essere aggiunto come controllo separato: quel monitor esegue già un handshake TLS ogni volta che viene eseguito, quindi l'autorità emittente del certificato, le date di validità ed eventuali problemi di handshake vengono letti dalla connessione che stava comunque effettuando. Attivare l'opzione avvia semplicemente la valutazione e la segnalazione di ciò che era già presente sulla connessione. L'alternativa - un monitor di scadenza certificati autonomo - è la scelta giusta quando l'endpoint che vuoi monitorare non è quello che controlli per l'uptime, come un server di posta, un gateway API interno o una porta alternativa. In entrambi i casi, il monitoraggio della scadenza di certificati e domini fa parte del set di controlli standard, e la prova di 30 giorni copre entrambi su un massimo di 100 monitor senza carta di credito.

Una volta rilevato un problema - che si tratti di una scadenza imminente, di un errore nella catena di certificazione o di un dominio vicino alla scadenza del rinnovo - HostTracker invia un avviso attraverso uno qualsiasi dei suoi 9 canali di notifica configurati, tra cui email, SMS, chiamata vocale, webhook, Slack e le app di messaggistica come Telegram, Discord e Viber. Puoi configurare più contatti e canali, così sia la persona responsabile della gestione del dominio sia quella responsabile dell'infrastruttura ricevono la notifica, invece di affidarsi a un'unica casella di posta che potrebbe non essere controllata. Gli avvisi includono il problema specifico rilevato, così sai subito se si tratta di un certificato in scadenza, di un problema di configurazione o di una registrazione in scadenza, invece di un generico messaggio di "problema". Poiché questi controlli vengono eseguiti automaticamente all'intervallo che hai impostato, scopri il problema secondo i tempi di HostTracker, non il giorno in cui un cliente ti segnala un lucchetto rotto nel browser.

Prova gratuita di 30 giorni - nessuna carta di credito

Non perdere mai un rinnovo di dominio o certificato

Inizia una prova gratuita e ricevi avvisi anticipati prima che il tuo certificato SSL o il tuo nome a dominio scadano.

Prova gratuita di 30 giorni - 100 monitor - nessuna carta di credito
  • Affidabile dal 2004
  • 500.000+ siti web monitorati
  • 300+ checkpoint in tutto il mondo

Fa parte del software di monitoraggio siti web di HostTracker.