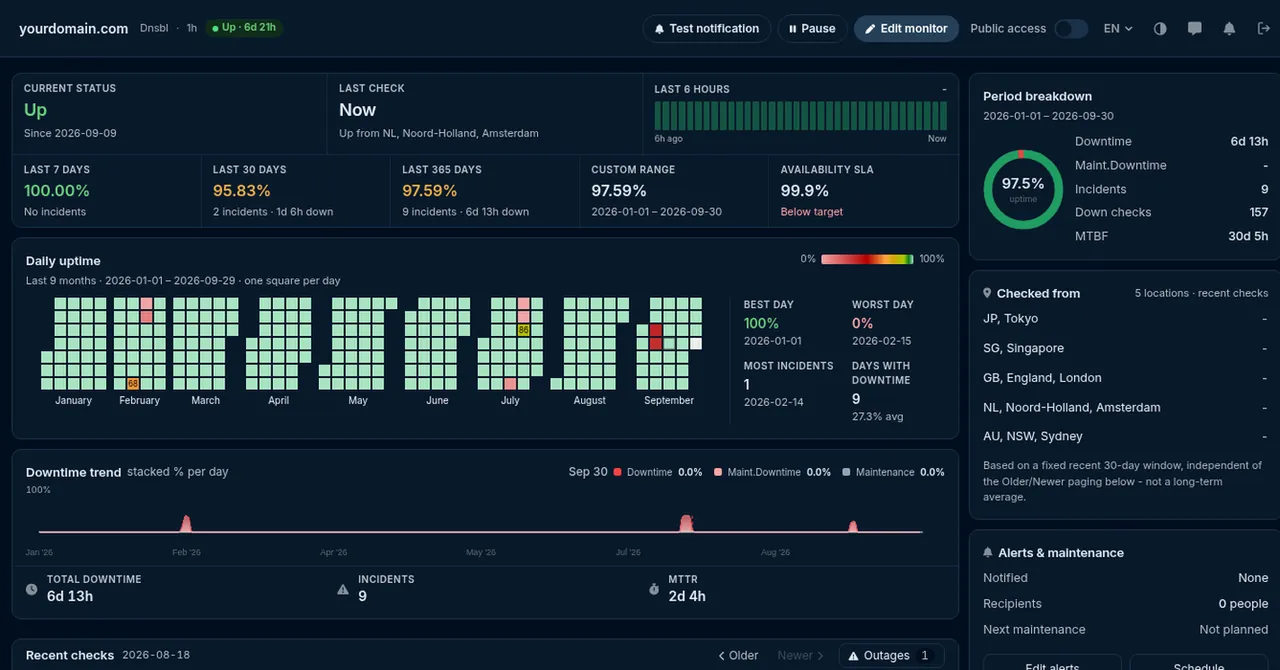
La maggior parte degli strumenti per le blacklist ti chiede un indirizzo IP. Per chi possiede un sito è l'unità sbagliata: tu conosci il tuo dominio, l'IP è del provider e può cambiare sotto i tuoi piedi senza che nessuno te lo dica. HostTracker monitora il dominio. A ogni esecuzione risolve prima il nome e poi controlla gli indirizzi che ci stanno realmente dietro in quel momento, così un trasloco su un nuovo server o un nuovo provider di posta viene seguito da solo, invece di lasciarti a sorvegliare un indirizzo che non usi più.
Quali indirizzi vengono testati è un'impostazione del singolo monitor. Il comportamento predefinito controlla il primo record A, la macchina che serve il sito. La seconda modalità controlla tutti i record A, ed è quella giusta quando il dominio è distribuito su più front end. La terza segue il percorso della posta: risolve i tuoi host MX e controlla gli indirizzi dietro di essi, perché sono quelli che un server di posta ricevente esamina quando decide se accettare il tuo messaggio. Se sei qui per la recapitabilità delle email, è la modalità da scegliere.
Una distinzione su cui vale la pena essere precisi, visto che molte pagine restano sul vago. Le famiglie di liste sono due. Le liste basate su IP (le DNSBL: Spamhaus, SpamCop, Barracuda, SORBS e decine di altre) elencano l'indirizzo che ha inviato la posta, ed è ciò che il monitoraggio blacklist di HostTracker interroga. Le liste di reputazione dei domini (DBL, SURBL, URIBL) elencano il nome di dominio così come compare nel corpo di un messaggio: è un meccanismo separato, con operatori separati, e HostTracker non interroga quelle zone. Il significato di “monitoraggio blacklist del dominio” qui è quindi preciso: tu ci dai un dominio, noi teniamo fuori dai guai gli indirizzi che ci stanno dietro.
Il costo immediato di una segnalazione è la posta. I messaggi da un indirizzo elencato vengono respinti oppure archiviati in silenzio come spam e, poiché nel secondo caso non ti torna indietro nulla, il primo sintomo è di solito il silenzio: fatture mai lette, reimpostazioni di password mai arrivate. Il danno d'immagine dell'altro tipo, l'avviso rosso del browser che ti costa visitatori e traffico da ricerca, arriva da un controllo diverso: il monitoraggio di malware e phishing sul database Google Web Risk, che molti account attivano accanto a questo.