
Jak monitorovat web pomocí HTTP kontroly
HTTP kontrola požaduje URL z vašich lokalit monitorování stejně jako prohlížeč a pak posoudí odpověď: zda server odpověděl, jak rychle, a zda vypadá stav a obsah v pořádku. Je to nejpoužívanější typ kontroly u HostTracker - použijte ho pro jakýkoli web nebo stránku, kterou chcete posuzovat jako nahoře nebo dole na základě skutečného načtení stránky. Pro parsování a ověřování strukturovaného JSON nebo XML zvolte místo toho kontrolu API.
Hlavní nastavení
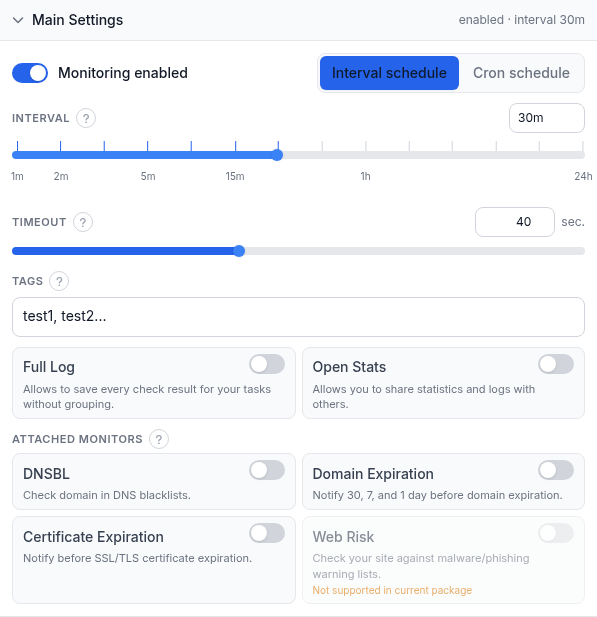
- Monitorování povoleno - hlavní vypínač. Pozastavená úloha si drží nastavení, ale přestane kontrolovat a upozorňovat.
- Rozvrh intervalu / rozvrh cron - buď jednoduchý posuvník intervalu níže, nebo generátor cron (každých N minut/hodin, denně, týdně, měsíčně, nebo vlastní výraz s 5 poli) pro rozvrhy, které interval nedokáže vyjádřit. Cron vyžaduje placený plán.
- Interval - jak často kontrola běží, od 1 minuty do 24 hodin; táhněte posuvníkem nebo zvolte hodnotu z rozbalovacího seznamu. Nejkratší dostupný interval závisí na vašem plánu.
- Timeout - jak dlouho čekat na odpověď, než kontrola selže, 1 až 100 sekund (běžná výchozí hodnota je 40 s). Čas na rozlišení DNS se nepočítá.
- Značky - štítky oddělené čárkou pro seskupování a filtrování monitorů na dashboardu.
- Úplný protokol - uloží každý výsledek kontroly místo seskupování shodných po sobě jdoucích výsledků.
- Veřejné statistiky - zveřejní statistiky a protokol kontrol této úlohy na veřejném odkazu.
- Připojené monitory - čtyři další kontroly přišroubované k této úloze místo samostatných: DNSBL (blacklist domény), Vypršení domény/Vypršení certifikátu (upomínky 30/7/1 den předem), Web Risk (seznamy malwaru/phishingu od Google). Všechny běží co 12 hodin; upomínky se řídí odběry Up níže, špatný výsledek se řídí Down/Repeat. Každá má vlastní návod - viz Související.
Konfigurace požadavku
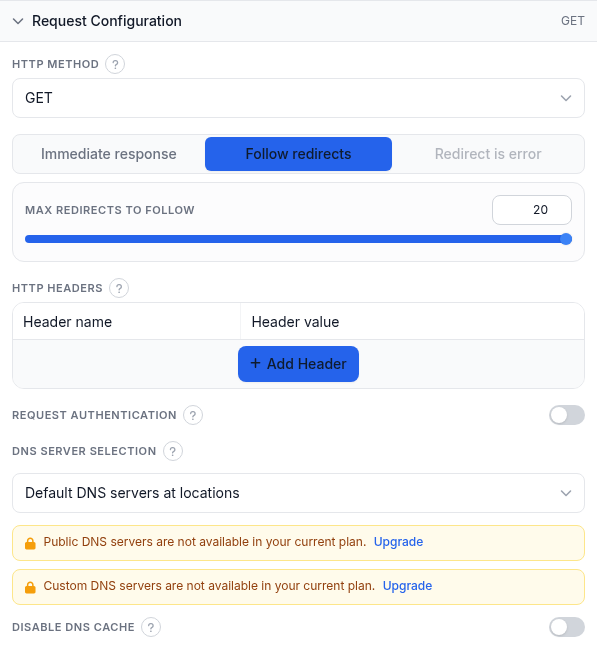
- Metoda HTTP - GET, HEAD, POST, PUT, DELETE, PATCH nebo OPTIONS. GET (výchozí) stáhne stránku a je potřeba pro kontroly klíčových slov v obsahu; HEAD stáhne jen hlavičky, nejrychlejší kontrola dostupnosti; POST/PUT/PATCH odešlou i tělo.
- Tělo požadavku (jen POST/PUT/PATCH) - Prostý text odešle přesně to, co napíšete (přidejte vlastní hlavičku Content-Type); režim Klíč-hodnota ho sestaví z řádků název/hodnota jako form-urlencoded nebo JSON a Content-Type nastaví automaticky.
- Chování přesměrování - Okamžitá odpověď posoudí první odpověď tak, jak je; Následovat přesměrování (výchozí) sleduje celý řetězec, s posuvníkem Max přesměrování k sledování (1-20); Přesměrování je chyba selže při jakémkoli přesměrování (nedostupné v režimu pravidel).
- HTTP hlavičky - vlastní dvojice název/hodnota. Když je pole prázdné, sonda odešle výchozí hlavičky (User-Agent, Accept, Accept-Language, Referer). Pro autentizaci tokenem nebo klíčem API sem přidejte hlavičku Authorization.
- Autentizace požadavku - odkryje uživatelské jméno a heslo pro vlastní HTTP autentizační výzvu serveru (Basic, Digest, NTLM, Kerberos, Negotiate). Pro preemptivní autentizaci tokenem místo toho použijte hlavičku Authorization.
- Výběr serveru DNS - Výchozí servery DNS v lokalitách; Veřejné servery DNS země lokality; nebo Ručně definované servery DNS (vlastní IP adresy resolveru). Poslední dvě možnosti vyžadují placený plán.
- Zakázat mezipaměť DNS - vynutí čerstvé vyhledání DNS při každé kontrole místo opětovného použití cache agenta; užitečné hned po změně DNS.
Ověření odpovědi
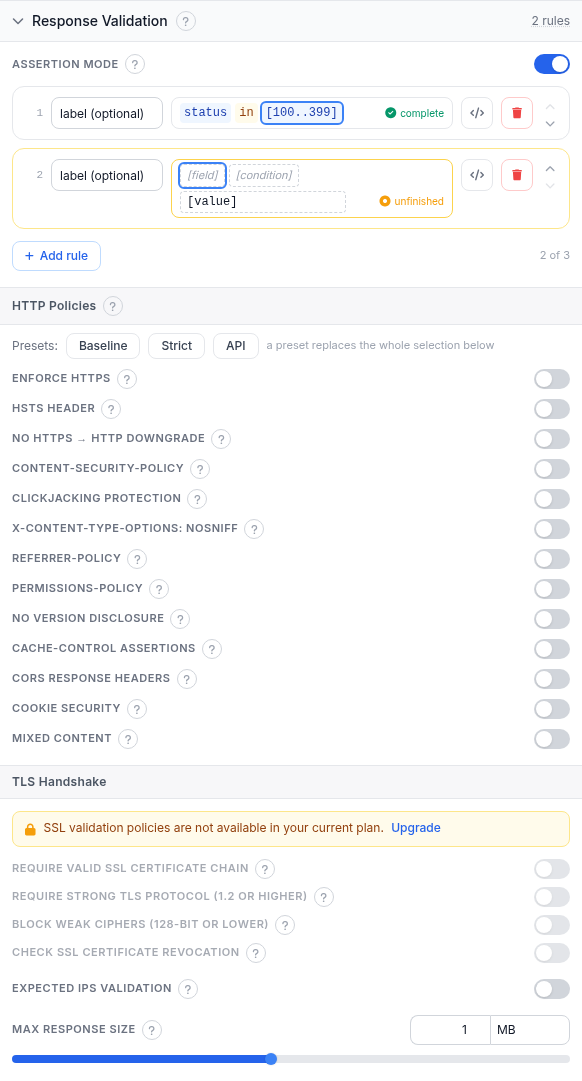
Ve výchozím stavu kontrola uspěje, když se vyřeší DNS, dokončí se spojení TCP a handshake TLS (pro https) a server vrátí stav HTTP Ok - jakýkoli kód pod 400.
- Režim pravidel - nahradí klasická pole níže editorem pravidel pro stavové kódy, dobu odezvy, hlavičky nebo obsah těla. Snímek ho ukazuje zapnutý se dvěma pravidly:
status in [100..399](dokončené) a prázdné druhé pravidlo označené jako nedokončené - nedokončené pravidlo se na verdiktu nijak nepodílí, dokud ho nedokončíte nebo nesmažete. HTTP a API jsou jediné dva typy kontrol s funkčním editorem pravidel; celý jazyk pravidel popisuje hloubkový rozbor režimu pravidel. - Ignorovat chyby HTTP (klasický režim) - kódy, které by NEMĚLY kontrolu shodit, například
401, 403, 500; prázdné pole znamená, že každý kód 400+ je chyba. - Chyba při těchto stavech HTTP - opak: kódy, které by měly kontrolu shodit, i když by za normálních okolností neshodily.
- Klíčová slova kontroly obsahu - klíčová slova oddělená čárkou, která se mají hledat na stránce (vyžaduje GET).
- Podmínka úspěšné kontroly obsahu - jak klíčová slova rozhodují verdikt: JAKÉKOLI přítomné (výchozí), VŠECHNA přítomná, JAKÉKOLI chybí, VŠECHNA chybí, nebo VŠECHNA chybí (selhání ukáže lokalitu).
- Zásady HTTP - volitelné kontroly hlaviček/cookies/obsahu; porušení uzavře kontrolu jako Down stejně jako jakékoli jiné selhání. Přednastavení Baseline, Strict a API nahradí celý výběr; pokud chcete jemnější signál, který se nikdy nedotkne vlastní statistiky dostupnosti této úlohy, spusťte zásady jako samostatnou úlohu.
| Přepínač | Co kontroluje |
|---|---|
| Vynutit HTTPS | URL se musí načíst přes https. |
| Hlavička HSTS | Strict-Transport-Security přítomná s minimálním max-age; dílčí možnosti přidávají includeSubDomains a připravenost na preload. |
| Žádný downgrade z https na http | Stránka https se nesmí přesměrovat zpátky na http. |
| Content-Security-Policy | Existuje hlavička CSP a vyhýbá se běžným nebezpečným zdrojům skriptů; samotné Report-Only se nepočítá. |
| Ochrana proti clickjackingu | Stránku nelze zarámovat jiným webem. |
| X-Content-Type-Options: nosniff | Hlavička blokující MIME-sniffing je přítomná. |
| Referrer-Policy | Přítomná a ne unsafe-url, takže se plné URL neprosakují na odkazované weby. |
| Permissions-Policy | Omezuje silné funkce prohlížeče (kamera, mikrofon, geolokace). |
| Žádné odhalení verze | Odpověď nesmí prozradit informace o verzi serveru nebo frameworku. |
| Pravidla Cache-Control | Vlastní kontroly Cache-Control, například vyžadovat no-store na stránkách s osobními údaji. |
| Hlavičky odpovědi CORS | Označí statický zástupný symbol Access-Control-Allow-Origin, zvlášť spolu s credentials. |
| Zabezpečení cookies | Cookies vlastního hostitele musí nést Secure/HttpOnly/SameSite podle nastavení; konkrétní názvy lze vyjmout. |
| Smíšený obsah | Označí dílčí zdroje http:// načtené na stránce https. |
- Handshake TLS - čtyři přepínače přísnosti (placený plán): Vyžadovat platný řetězec certifikátu SSL, Vyžadovat silný protokol TLS (1.2+), Blokovat slabé šifry (128bitové nebo nižší), a Kontrolovat odvolání certifikátu SSL (online dotaz CRL/OCSP).
- Ověření očekávaných IP adres - potvrzuje, že DNS při každé kontrole přeloží vašeho hostitele na jednu z IP adres, které uvedete; zachytí únos, špatné nastavení nebo vypršelý záznam i ve chvíli, kdy nějaký server pořád odpovídá.
- Maximální velikost odpovědi - přestane číst tělo po dosažení této velikosti; kontroly obsahu, pravidla a zásady pak posuzují jen staženou část. Výchozí 1 MB, maximum 10 MB; 0 nečte žádné tělo.
Odběry upozornění
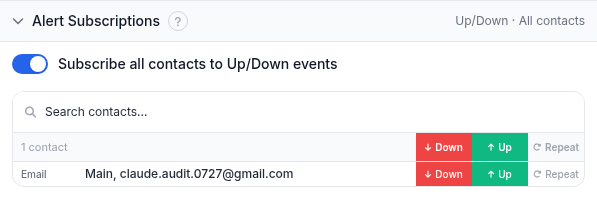
Sdílené všemi typy kontrol. Down = web spadl, Up = zotavil se, Repeat = připomínky, dokud zůstává dole. Přihlásit všechny kontakty k událostem Up/Down je zkratka; tabulka dává kontrolu po jednotlivých kontaktech, jednotlivě nebo přes znovupoužitelná přednastavení skupin kontaktů. Úloha bez odběrů upozornění pořád běží a zaznamenává výsledky - jen nikoho nikdy neupozorní.
Předplatné zpráv
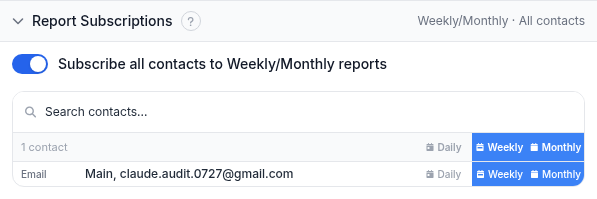
Pravidelné zprávy o dostupnosti, jen e-mailem. Zvolte Denně, Týdně nebo Měsíčně pro každý kontakt; Měsíčně zahrnuje i čtvrtletní a roční souhrny. Přepínač pro přihlášení všech funguje stejně jako u Odběrů upozornění.
Umístění monitorování
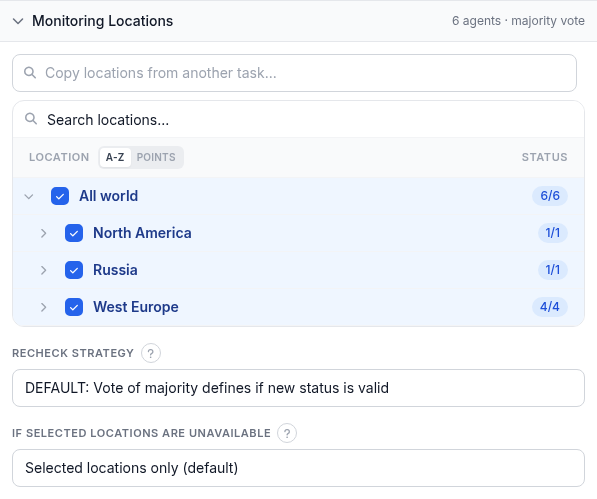
- Výběr lokality - vyhledávejte nebo procházejte stromem regionů/zemí a zaškrtněte lokality, ze kterých se má kontrolovat; každý řádek ukazuje dostupné agenty proti vybraným. "Kopírovat lokality z jiného úkolu" znovu použije existující sadu.
- Strategie opětovné kontroly - při přechodu stavu (např. z Up na Down) ho několik lokalit znovu ověří, než je nový stav přijat, což chrání proti falešnému poplachu z jedné lokality. Možnosti: výchozí hlasování většinou; stanovený počet lokalit potvrzujících Down (přidá posuvník 1-7); bez opětovné kontroly; plná shoda každé lokality opětovné kontroly; nebo plná shoda pro Down, hlasování většinou pro Up.
- Pokud jsou vybrané lokality nedostupné - Pouze vybrané lokality (výchozí) raději počká, než by riskovala falešné upozornění; Nejbližší lokality použije nejbližší dostupnou lokalitu; Libovolná lokalita spadne zpátky na celý svět.
Vypracovaný příklad
Monitorování marketingové domovské stránky: HTTP kontrola, interval 5 minut, timeout 40 s, GET, Následovat přesměrování (max 20). Klíčové slovo kontroly obsahu Contact us s "JAKÉKOLI klíčové slovo přítomné", takže se zachytí rozbité nasazení servírující chybovou stránku. Zásady HTTP nastavené na Baseline. Lokality ponechané na All world s výchozí strategií opětovné kontroly. E-mail servisního týmu přihlášen k Down, Up a Repeat a k týdenním zprávám.
Řešení potíží
- Hlásí Down, ale u vás se to v pořádku načítá - síť jedné lokality může mít výpadek; přesně to filtruje výchozí strategie opětovné kontroly hlasováním většinou. Pořád to kmitá? Zkontrolujte Výběr serveru DNS a potvrďte, že timeout odpovídá běžné latenci dané lokality.
- Kontrola klíčových slov obsahu kmitá mezi Up/Down - obsah se může lišit podle cache, personalizace nebo A/B testování. Zvolte klíčové slovo přítomné při každém skutečném načtení a potvrďte, že Podmínka úspěšné kontroly obsahu odpovídá tomu, co máte na mysli.
- Přešlo na Down hned po zapnutí zásad HTTP (zvlášť Strict) - Strict očekává hlavičky, které mnoho webů ještě nemá nastavené. Opravte hlavičky, snižte na Baseline, nebo nejdřív spusťte zásady jako samostatnou úlohu.
- Kontrola obsahu nebo pravidlo přestane odpovídat na velké stránce - Maximální velikost odpovědi tělo ořízne, takže vše za hranicí se nečte. Zvyšte ji.
- Pravidlo se nikdy nespustí - pravidlo s prázdným polem, podmínkou nebo hodnotou se zobrazí jako "nedokončené" a na verdiktu se nijak nepodílí. Dokončete ho, nebo ho smažte.
Související
- Monitoring dostupnosti HTTP / webu - stránka produktu pro tento typ kontroly.
- Bezplatná okamžitá HTTP kontrola - spusťte jednorázovou kontrolu bez nutnosti účtu.
- Pravidla ověřování odpovědi v režimu pravidel - celý jazyk pravidel za Ověřením odpovědi.
- Návod na kontrolu DNSBL - připojený monitor blacklistu DNS.
- Návod na vypršení domény - připojený monitor vypršení domény.
- Návod na vypršení certifikátu - připojený monitor vypršení certifikátu TLS.
- Návod na Web Risk - připojený monitor malwaru/phishingu.
- Jak zkontrolovat dobu odezvy serveru - jednorázová verze toho, co tato kontrola měří při každém běhu.
- Všechny návody k monitoringu - návod na nastavení pro každý další typ kontroly.