
REST a GraphQL
Jakákoli metoda, vlastní hlavičky, tělo a autentizace - a pravidla nad JSON, který se vrátí.
Monitorování API
Nástroj pro monitorování API od HostTracker kontroluje dostupnost, dobu odezvy a obsah vašich endpointů z více než 300 lokalit podle pravidel, která zapíšete jednoduše - stavový kód, pole JSON, doba odezvy - a upozorní vás ve chvíli, kdy odpověď přestane pravidlům vyhovovat.
Jak probíhá jedna kontrola API
Pravidla čtou odpověď a porovnávají ji. Dohromady tyto čtyři pokrývají vrstvy, na kterých záleží.
api.example.com/v1/orders · 4 pravidla · prošlo
status isOk
header("Content-Type") contains "json"
body.json.path("$.count") gt 0
time lt 5s
Strukturované dotazy do JSON, XML, HTML nebo YAML; řetězec přesměrování krok za krokem; vyjednaný protokol TLS a šifra.
Porovnejte tento běh s předchozím: čítač, který se nikdy nesnižuje, hash těla, který se nesmí změnit.
JSONPath, XPath nebo regulární výraz vybere hodnotu; rovnost, rozsah, členství v seznamu nebo null rozhodne.
Více informacíPožadavek přizpůsobený tomu, co koncový bod očekává, pravidla nad tím, co se vrátí.
Jakákoli metoda, vlastní hlavičky, tělo a autentizace - a pravidla nad JSON, který se vrátí.
Zpracujte tělo jako XML a vybírejte pomocí XPath. Obálka je jen další odpověď.
Odešlete obsah podle rozvrhu a ověřte potvrzení, takže tichý přijímač odhalíte dřív, než si toho všimne partner.
HostTracker kontroluje vaše API endpointy podle plánu a validuje stavový kód, typ obsahu i hodnoty uvnitř odpovědi - ne jen to, zda server odpovídá.
Monitorování vašich API je opravdu důležité. Pomáhá vám sledovat, jak dobře fungují, jak jsou dostupná a zda dělají to, co mají. Zároveň zajišťuje, že splňují výkonnostní standardy, což pomáhá předcházet případným problémům
Monitorování dostupnosti v podstatě znamená pravidelné kontrolování API endpointu, aby bylo jisté, že je k dispozici, když ho potřebujete, a že funguje dobře. Monitorování výkonu měří, jak rychle a spolehlivě API reaguje na požadavky.
To, jak dobře API fungují, může mít velký dopad na to, jak uživatelé vnímají aplikace, jak dobře fungují celkově, a dokonce i na hospodářský výsledek firmy.
Hodnota, kterou pravidlo extrahuje, se ukládá u každé kontroly a vykresluje vedle doby odezvy a rychlosti.
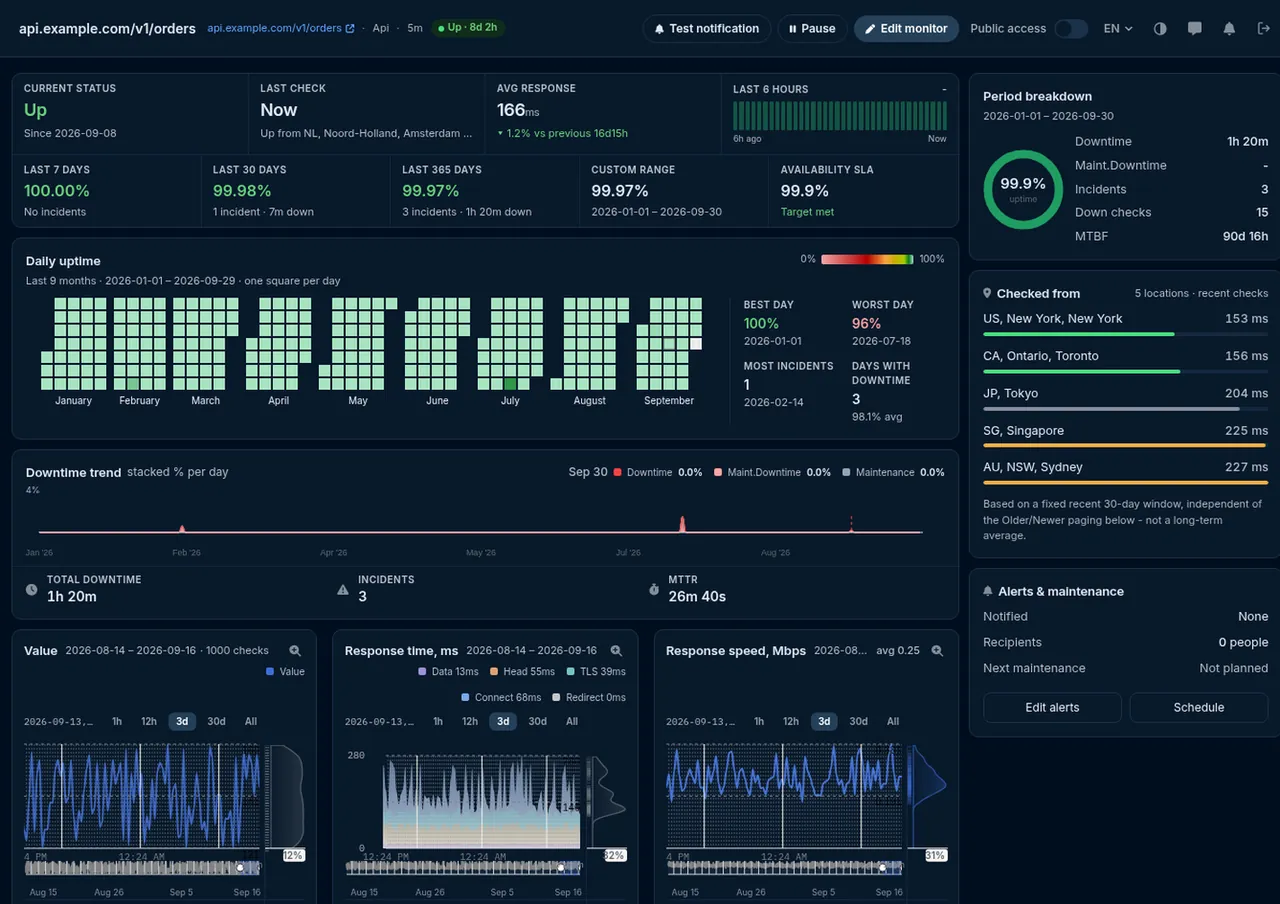
body.json.path("$.count") se stává řadou. Pokles na nulu je vidět dřív, než se stane upozorněním.
Čas připojení, TLS, hlaviček a dat u každé kontroly, ze všech vámi zvolených lokalit.
Weby, servery, API, certifikáty. Jeden typ kontroly na stránku, za všemi stejné lokality, upozornění a reporty.
"S touto monitorovací službou pracuji už dlouho a moje každodenní rutina už není problém. Tiše hlídá všechny moje weby a umožňuje mi zareagovat ve chvíli, kdy se něco pokazí."
Důvěřují nám týmy z
Každá kapitola se otevře na místě, takže stránka zůstává krátká.
Monitorování REST API vypadá povrchně jako monitorování dostupnosti, ale je to jiná práce. API nekonzumují lidé, ale kód, a kód je nemilosrdný způsobem, jakým prohlížeč není. Lidský návštěvník toleruje stránku, která se vykreslí trochu špatně; integrace, která dostane pole se špatným typem, se prostě rozbije. Monitorování API proto musí kontrolovat víc vrstev než jen „odpověděl server“, a HostTracker je kontroluje v pořadí, přičemž selže na první, která nedrží.
| Vrstva | Co se ověřuje | Jaké selhání odhalí |
|---|---|---|
| 1 · Dostupnost | DNS se rozpojí, TCP spojení se otevře, TLS handshake proběhne | Endpoint je pryč, certifikát vypršel, host je z části světa nedosažitelný |
| 2 · Stav | HTTP stavový kód, oproti kódům, které přijímáte, nebo které výslovně považujete za chyby | 500 po nasazení, 401 z vypršelého přihlašovacího údaje, neočekávaný 429 |
| 3 · Čas | Celková doba odezvy a její rozpad na připojení, TLS, hlavičky a tělo | Endpoint, který stále funguje, ale potichu se z 200 ms dostal na čtyři sekundy |
| 4 · Tvar | Typ obsahu a hlavičky - je to skutečně JSON, nebo chybová stránka HTML v přestrojení za 200 | Chybová stránka nebo přesměrování na přihlášení tam, kde by měl být obsah. Klasické tiché selhání API |
| 5 · Obsah | Hodnota vybraná z těla odpovědi, nebo volná validační pravidla nad celou odpovědí | Chybějící pole po změně schématu, prázdná sada výsledků, verze, která se vrátila zpátky, chybová položka objevující se v jinak úspěšné odpovědi |
Vrstvy jedna až tři jsou to, co vám dá běžná kontrola dostupnosti. Čtvrtá a pátá jsou to, co z ní dělá monitorování API - a jsou to právě vrstvy, kde se odehrává většina skutečných incidentů s API.
Než lze cokoli validovat, musí monitor odeslat požadavek, jaký vaše API očekává. Na monitoru API je k dispozici kompletní povrch požadavku:
| Nastavení | Co s ním můžete dělat |
|---|---|
| HTTP metoda | GET, HEAD, POST, PUT, PATCH nebo DELETE |
| Vlastní hlavičky | Libovolné dvojice jméno a hodnota, které potřebujete - bearer token, API klíč, identifikátor tenantu, hlavička verze Accept. Hlavičky se při přesměrování posílají jen na stejný host, takže přihlašovací údaj nikdy neunikne třetí straně, na kterou vás endpoint odkáže. |
| Tělo požadavku | Syrové tělo pro POST, PUT a PATCH, nebo parametry kódované jako formulář |
| HTTP autentizace | Uživatelské jméno a heslo, se schématem, které server na spojení vyžádá |
| Přesměrování | Sledovat je nebo ne, omezit, kolik se jich sleduje, nebo považovat jakékoli přesměrování rovnou za selhání - užitečné pro endpoint, který musí odpovídat přímo |
| Časový limit | Až 100 sekund, výchozí hodnota 40 - a vypršení časového limitu je selhání kontroly, což je přesně to, co chcete u endpointu se SLA |
| Limit velikosti odpovědi | Výchozí hodnota 1 MB, lze zvýšit, takže rozbíhavá odpověď nemůže spotřebovat celou kontrolu |
| Přijaté a odmítnuté stavové kódy | Seznamy kódů, které se ignorují, a kódů, které se berou jako chyby - nástroj pro endpoint, který legitimně odpovídá 401 nebo 404 jako součást svého kontraktu |
| Řízení DNS | Přeložit přes konkrétní resolvery, obejít DNS mezipaměť kontrolního bodu a ověřovat, na jaké IP adresy se host překládá |
| Přísnost TLS | Volitelně vyžadovat platný řetěz certifikátu, TLS 1.2 nebo lepší, šifry nad 128 bitů a kontrolu odvolání - plus sledování vypršení certifikátu na stejném spojení |
Nejvýraznějším způsobem, jak odpověď validovat, je napsat pro ni pravidla. Každé pravidlo je jeden řádek, pravidla se kombinují spojkou AND a jeden monitor jich může nést až dvacet. Toto je ověřený startovní balíček pro JSON API:
status isOk
header("Content-Type") contains "json"
body.json.path("$.count") gt 0
time lt 5s
Čtyři řádky, a dohromady pokrývají čtyři vrstvy, na kterých záleží: endpoint odpověděl kódem 2xx,
odpověděl JSON, ne chybovou stránkou, tělo obsahuje skutečný výsledek, ne prázdný, a stihlo se to celé v
rámci rozpočtu. Mezi jednotlivě užitečná pravidla ze stejného katalogu patří
body.json.path("$.status") eq "ok" pro vlastní verdikt zdraví API,
body.json.path("$.error") absent pro chybovou položku objevující se v jinak úspěšné
odpovědi, body.json.path("$.version") eq "2.4.1" pro odhalení nechtěného návratu na starší
verzi, redirects.count eq 0 pro endpoint, který by měl odpovídat přímo, a
cert.days.left gt 14 pro certifikát na stejném spojení.
Pravidla čtou subjekty z odpovědi a porovnávají je. Subjekty pokrývají stavový kód; celkovou dobu
odezvy a její složky pro spojení, TLS, DNS, hlavičky a tělo; syrové tělo spolu s jeho velikostí a
hashem; strukturované dotazy do těla jako JSON, XML, HTML nebo YAML; jednotlivé hlavičky odpovědi;
konečnou i původní URL a jejich části; řetěz přesměrování, hop po hopu; zbývající dny platnosti
certifikátu, vydavatele a jména; vyjednaný protokol TLS a šifru; adresy, které vrátil DNS; a
Set-Cookie. Porovnání jdou od zjevných - rovná se, menší než, větší než - přes
contains, startsWith, endsWith, matches pro
regulární výraz, containsAny a containsAll pro množinu, in pro
seznam přijatelných hodnot a exists, isNumber a unique.
Existuje i osa detekce změn: pravidlo dokáže porovnat hodnotu z tohoto běhu s hodnotou z předchozího, takže můžete ověřit, že se čítač nikdy nevrací zpět nebo že se hash těla nezměnil - tvar pravidla, který odhalí tichý návrat na starší verzi nebo neautorizovanou změnu obsahu spíš než výpadek.
Vedle jazyka pravidel existuje jednodušší cesta s jedinou hodnotou, která je součástí monitorování API tady už dlouho a často je to vše, co kontrola potřebuje. Řeknete monitoru, jak má tělo parsovat, jak z něj vybrat jednu hodnotu a jaká tato hodnota musí být:
Predikát aplikovaný na vybranou hodnotu pokrývá rovná se a nerovná se, menší-než a větší-než v ostré i inkluzivní podobě, členství v seznamu přijatelných hodnot nebo vyloučení z něj, uvnitř číselného rozsahu nebo mimo něj, a test na to, zda je hodnota null nebo úplně chybí.
Poškozený selektor se odmítne při uložení, ne ve tři ráno. Selektor se kompiluje ve chvíli validace, takže překlep v JSONPath nebo XPath je chyba na formuláři, ne monitor, který od chvíle, kdy jste ho vytvořili, potichu selhává - nebo potichu prochází.
Každé selhání v této tabulce vrací HTTP 200. To je celý problém s monitorováním API jen podle stavového kódu: přenos proběhl úspěšně, takže přenos hlásí úspěch.
| Co se pokazilo | Jak vypadá odpověď | Co to odhalí |
|---|---|---|
| Tam, kde má být obsah, se servíruje chybová stránka | 200, s HTML | Validace typu obsahu, nebo pravidlo, že se tělo parsuje jako JSON |
| Vyhledávací index se přestal přebudovávat | 200, s prázdným polem výsledků | Pravidlo, že počet výsledků je alespoň jeden |
| Pole bylo přejmenováno při změně schématu | 200, platný JSON, chybějící člen | Pravidlo, že pole existuje |
| Nasazení bylo vráceno zpět, aniž by si toho kdokoli všiml | 200, starší řetězec verze | Pravidlo, které fixuje pole verze |
| Chybová položka se objeví uvnitř obálky úspěchu | 200, s nastavenou chybovou položkou | Pravidlo, že chybová položka chybí |
| Navazující závislost selhává a API elegantně degraduje | 200, s částečnými nebo zastaralými daty | Pravidlo na vlastním poli zdraví API, nebo na hodnotě čerstvosti v odpovědi |
| Endpoint teď odpovídá za čtyři sekundy místo dvou set milisekund | 200, nakonec | Pravidlo na dobu odezvy |
| Autentizace se potichu přestala uplatňovat | 200, vrací data, která by neměl | Vyhrazený negativní monitor - neautentizovaný požadavek, který musí vrátit 401 |
Ten poslední řádek stojí za to udělat úmyslně. Druhý monitor, který neposílá žádné přihlašovací údaje a ověřuje 401, je nejlevnější způsob, jak zjistit, že se autorizační vrstva náhodou vypnula - selhání, které žádné množství pozitivního testování nikdy neodhalí.
Monitory API běží z veřejné flotily kontrolních bodů HostTracker - více než 300 kontrolních bodů ve 158 městech - a vy si vybíráte, které lokality daný monitor používá. Geografie je u API důležitější než u webu: endpoint za CDN nebo geo-směrovaným load balancerem může být zdravý ve Frankfurtu a nefunkční v São Paulu, a kontrola z jediné lokality to nemá jak vidět. Totéž platí pro DNS - zastaralý nebo špatně nastavený záznam se často šíří nerovnoměrně, což zevnitř vypadá jako přerušovaný výpadek a zvenčí jako regionální.
Spouštění z mnoha míst přináší zjevné riziko: víc kontrolních bodů, víc příležitostí, aby jedna nespolehlivá síťová trasa vyvolala planý poplach. HostTracker to řeší potvrzovacím kvórem. Když kontrolní bod nahlásí selhání, kontrola se zopakuje na dalších nezávislých kontrolních bodech a změna stavu se potvrdí, teprve když se na ní shodnou - ve výchozím stavu verdikt většiny z až sedmi agentů, s minimem tří. Můžete to zpřísnit a vyžadovat, aby selhání nahlásil konkrétní počet agentů, nebo aby se shodli úplně všichni, pro endpoint, kde je falešné hlášení horší než pomalá odpověď.
Po potvrzení se upozorňování řídí zpožděním, které si zvolil každý kontakt - okamžitě, nebo po 3, 5, 15, 30 či 60 minutách, nebo po 3, 6, 12 či 24 hodinách nepřetržitého selhávání - napříč devíti notifikačními kanály: e-mail, SMS, hlasový hovor, webhook, Slack, web push a messengery Telegram, Discord a Viber. Webhook je způsob, jakým se upozornění dostane do nástroje pro řešení incidentů nebo týmového chatu.
Kontrola je konfigurovatelný HTTP požadavek plus analýza odpovědi, takže z toho přímo plyne, na co se hodí.
data -
a stojí za to ověřit, že chybí položka errors, protože GraphQL je proslulý tím, že
odpovídá 200 i s chybami uvnitř.Co se nehodí, je posloupnost - získat token, použít ho a poté smazat prostředek. Monitor API odešle jeden požadavek na běh. Pro skutečnou vícekrokovou cestu je nástrojem prohlížečem řízená kontrola transakce; pro časování stránky místo endpointu viz časování přístupu z prohlížeče a načítání stránek.
Pokryjte REST API několika malými monitory, z nichž každý odpovídá na jednu otázku, místo jednoho monitoru, který se snaží zkontrolovat všechno. Tyto čtyři monitory pokrývají běžné způsoby, jak API selže, i když stále odpovídá, a každý je sestavený z pravidel popsaných výše.
status isOk a pravidlo na jeho verdikt, například body.json.path("$.status") eq "ok", aby i selhávající závislost skrytá za odpovědí 200 vyvolala upozornění.body.json.path("$.count") gt 0, a že dorazí v rámci vámi slíbené doby odezvy, například time lt 2s.cert.days.left gt 14 k prvnímu monitoru, aby končící certifikát způsobil selhání kontroly dva týdny předtím, než začnou selhávat klienti.Spouštějte je z regionů, kde žijí spotřebitelé vašeho API. Selhání se před odesláním upozornění znovu ověří z dalších kontrolních bodů, takže jedna nespolehlivá síťová trasa nevyvolá poplach v týmu. Jeden monitor může mít až dvacet pravidel.
Tyto dvě věci se doplňují a často se zaměňují. Platforma pro observabilitu nebo APM instrumentuje váš kód a řekne vám, co se stalo uvnitř požadavku. Externí monitorování API stojí mimo vaši infrastrukturu a řekne vám, co skutečně dostane spotřebitel. Obojí se vyplatí mít; ani jedno druhé nenahradí.
| Externí monitorování API | APM / observabilita | |
|---|---|---|
| Odkud se dívá | Mimo vaši infrastrukturu, přes veřejný internet | Zevnitř procesu vaší aplikace |
| Vyžaduje změny kódu | Ne - nikam se nic neinstaluje | Agent nebo SDK v každé službě |
| Vidí problémy s DNS, směrováním, TLS a CDN | Ano - jsou na cestě, kterou prochází | Ne - odehrávají se dřív, než požadavek dorazí |
| Hlásí i tehdy, když je celá platforma nedostupná | Ano - nehostujete ho vy | Často ne - to, co hlásí, je taky nedostupné |
| Vysvětlí, proč byl požadavek pomalý uvnitř vašeho kódu | Ne - vidí rozpad časování, ne váš stack | Ano - to je celý jeho smysl |
| Pokrývá endpoint, který dnes nikdo nevolal | Ano - volá ho podle harmonogramu | Ne - žádný provoz, žádná telemetrie |
Vzorec, ke kterému dospěje většina týmů, je externí monitorování pro detekci a interní telemetrie pro diagnostiku: HostTracker vám řekne, že se endpoint rozbil, odkud a proti kterému pravidlu, a vaše vlastní trasování vám řekne proč. Vedle toho často vysvětlí, proč se API zpomalilo, monitor databázových dotazů, a monitoring zátěže serveru vysvětlí stav hostu, na kterém běží.
Nástroj pro monitorování API odesílá požadavky na vaše API endpointy podle nastaveného plánu a vyhodnocuje odpověď podle pravidel, která si sami definujete - nejde jen o potvrzení, že server vůbec odpověděl. Monitorování API od HostTracker nejprve ověří, že je endpoint dostupný a vrací očekávaný HTTP stavový kód, poté zkontroluje, že typ obsahu odpovědi odpovídá očekávání (JSON, XML, prostý text a podobně), a nakonec v těle odpovědi vyhledá konkrétní hodnoty nebo vzory, které jste nakonfigurovali. Tento vrstvený přístup odhalí problémy, které by jednoduchá kontrola "je to dostupné" úplně přehlédla - endpoint může vracet běžný stavový kód 200, a přitom vracet poškozená, neúplná nebo zastaralá data kvůli chybě na backendu, selhanému databázovému dotazu nebo přerušené integraci dále v řetězci. Nastavení jasných validačních pravidel předem znamená, že monitor přesně ví, jak má zdravá odpověď pro vaše konkrétní API vypadat.
Monitorování dostupnosti webu obvykle kontroluje, zda se stránka načte a vrátí běžný HTTP stavový kód, což dobře funguje u stránek určených k prohlížení v prohlížeči. Monitorování API jde dál, protože API konzumuje kód, ne lidé, takže "funkční" odpověď musí splňovat přísnější požadavky: správný typ obsahu, platnou strukturu a správné hodnoty uvnitř dat - nejen úspěšný stavový kód. Endpoint může vrátit HTTP 200, přestože jsou skutečná data chybná, chybějící nebo poškozená, a tradiční kontroly dostupnosti to samy o sobě nezachytí, protože sledují jen stavový kód odpovědi. Monitorování API od HostTracker kontroluje obě vrstvy - dostupnost a stavový kód, stejně jako monitorování dostupnosti - a navíc validaci typu obsahu a vyhledávání očekávaných hodnot v těle odpovědi, což dává mnohem přesnější obrázek o tom, zda API skutečně funguje správně.
Ano, právě to odlišuje monitorování API od základní kontroly dostupnosti. HostTracker umožňuje nastavit validační pravidla, která jdou dál než jen potvrzení, že endpoint odpověděl: můžete určit očekávaný typ obsahu, takže kontrola selže, pokud endpoint neočekávaně začne místo JSON vracet HTML (což bývá typický příznak toho, že se místo skutečných dat servíruje chybová stránka), a můžete v obsahu odpovědi vyhledávat konkrétní hodnoty, které musí být přítomny, aby se odpověď považovala za zdravou. To znamená, že kontrola může selhat, i když HTTP stavový kód vypadá naprosto normálně - odhalí tak případy, kdy chyba na backendu nebo přerušená navazující integrace vytvoří technicky úspěšnou, ale funkčně chybnou odpověď. Právě validace skutečného obsahu, nejen konektivity, dělá monitorování API smysluplným pro endpointy, na kterých závisí další systémy.
Poté, co HostTracker potvrdí, že endpoint odpovídá a typ obsahu odpovídá očekávání, monitorování API vyhledá ve vráceném obsahu konkrétní hodnoty nebo textové vzory, které jste nastavili jako součást validačního pravidla kontroly. Díky tomu si můžete ověřit, že odpověď obsahuje konkrétní pole, stavovou hodnotu nebo údaj, který potvrzuje, že endpoint funguje správně - například že odpověď health-check endpointu obsahuje očekávanou stavovou hodnotu, a ne chybovou zprávu zabalenou do odpovědi 200. Pokud očekávaný obsah nenajde, kontrola se označí jako neúspěšná, přestože samotné spojení proběhlo v pořádku, a vy dostanete upozornění přes nastavené notifikační kanály. Tento typ kontroly citlivé na obsah je obzvlášť užitečný pro odhalování dílčích výpadků, kdy je API technicky dostupné, ale potichu vrací neúplná nebo nesprávná data.
Frekvence kontrol je nastavitelná a placené plány HostTracker podporují u všech typů monitorování intervaly až jednou za minutu, takže API endpointy klíčové pro dostupnost vaší aplikace lze kontrolovat téměř nepřetržitě. Trvale bezplatný plán spouští kontroly každých 30 minut až na dvou monitorech, což je rozumná frekvence pro méně kritická nebo interní API, kde krátké zpoždění při odhalení problému nic nestojí. U byznysově kritických API - těch, která pohánějí ostrou aplikaci, platební proces nebo integraci, na niž spoléhají vaši zákazníci - kratší intervaly znamenají, že se problémy odhalí a vyřeší dřív, než přerostou ve větší výpadek, kterého si všimnou i uživatelé. 30denní zkušební verze se všemi funkcemi, kontrolami každou minutu a bez nutnosti zadávat platební kartu vám umožní ověřit, jak rychlé odhalení vaše konkrétní API potřebuje.
Ano. Monitor API dokáže poslat cokoli, co endpoint pro přijetí požadavku vyžaduje: libovolné vlastní hlavičky - tak se dodává bearer token, hlavička s API klíčem nebo identifikátor tenantu - plus uživatelské jméno a heslo pro HTTP autentizaci, tělo požadavku pro POST, PUT nebo PATCH a jakoukoli HTTP metodu od GET a HEAD přes POST, PUT, PATCH až po DELETE. Praktická rada je stejná jako u jakéhokoli automatizovaného klienta: vydejte monitoru vlastní přihlašovací údaj místo opakovaného použití osobního, dejte mu nejužší rozsah oprávnění, který ještě smysluplně otestuje endpoint, a upřednostněte endpoint jen pro čtení nebo vyhrazenou health-route před čímkoli, co mění data. Pokud jsou vaše tokeny krátce platné, namiřte monitor na endpoint, jehož autentizace nevyprší - health nebo status route chráněnou dlouhodobě platným klíčem - místo snahy přimět monitor k výměně tokenu, kterou nemá jak provést.
Kontroly API běží v intervalu od jedné minuty do 24 hodin - 1, 2, 3, 5, 10, 15, 30 a 45 minut, poté 1, 2, 4, 6, 12 a 24 hodin - a nový monitor má ve výchozím stavu tři minuty. Běží z veřejné flotily kontrolních bodů HostTracker, která pokrývá více než 300 kontrolních bodů ve 158 městech, a vy si vybíráte, které lokality daný monitor používá. Spouštění z více regionů je u API důležitější než u webu: endpoint za CDN nebo geo-směrovaným load balancerem může být v jednom regionu naprosto zdravý a v jiném nefunkční, a kontrola z jediné lokality to prostě nemůže vidět. Řídí se tím i kontrola falešných poplachů - když jeden kontrolní bod nahlásí selhání, kontrola se zopakuje z dalších nezávislých kontrolních bodů a změna stavu se potvrdí, teprve když se na ní shodne kvórum, takže jedna nespolehlivá síťová trasa mezi datovým centrem a vaším hostitelem nikoho nezaláme.
Obojí. Pro jednorázový test spustí bezplatná HTTP kontrola váš endpoint hned teď z více než 300 lokalit, bez účtu. Monitor API je stejný požadavek opakovaný podle plánu, třeba každou minutu, s vašimi validačními pravidly aplikovanými na každou odpověď a upozorněním ve chvíli, kdy některá selže. Většina týmů začíná kontrolou, aby zjistili, co hlásí daná lokalita, a poté přidají monitor pro endpointy, na kterých závisí jejich zákazníci nebo integrace.
Když kontrola API selže - ať už proto, že endpoint neodpověděl, vrátil neočekávaný typ obsahu, nebo neobsahoval hodnoty vyžadované vaším validačním pravidlem - HostTracker odešle upozornění přes kterýkoli z 9 nastavených notifikačních kanálů, včetně e-mailu, SMS, hlasového hovoru, webhooků, Slacku a messengerových aplikací jako Telegram, Discord a Viber. Váš tým se tak o rozbitém nebo degradovaném API dozví ve chvíli, kdy je problém odhalen, místo aby se o něm dozvěděl přes ticket podpory poté, co integrace potichu selhávala už celé hodiny. Protože kontrola vyhodnocuje dostupnost i obsah zároveň, upozornění odráží skutečný funkční problém API, a ne jen krátký výpadek spojení, což pomáhá předejít jak přehlédnutým incidentům, tak zbytečnému šumu.
Vyzkoušejte zdarma a nechte se upozornit ve chvíli, kdy endpoint vrátí špatný status, poruší svůj kontrakt nebo zpomalí.
Součást softwaru pro monitorování webu HostTracker.