Перейти до основного вмісту

Моніторинг SSL-сертифікатів

Моніторинг SSL-сертифікатів: сповіщення про закінчення сертифікатів і доменів

Моніторинг терміну дії SSL-сертифіката HostTracker перевіряє ваші SSL/TLS-сертифікати на наближення закінчення терміну дії, помилки ланцюжка, відкликання та слабкі протоколи безпеки - і попереджає вас до того, як браузер заблокує ваш сайт. Відстеження закінчення терміну дії домену входить без додаткової плати.

Безкоштовна миттєва перевірка · тестування наживо з 300+ локацій світу · без реєстрації

Потрібен цілодобовий моніторинг?Почати безкоштовноПереглянути тарифи
  • Нам довіряють з 2004 року
  • 500 000+ відстежуваних сайтів
  • 300+ контрольних точок по всьому світу

Як проходить одна перевірка сертифіката - від handshake до сповіщення

Термін дії, ланцюжок, відкликання, протоколКожна перевірка визначає, скільки часу залишилося сертифікату, чи дійсний ланцюжок, чи не відкликаний він і чи не застарілий протокол.
За 30, 7 і 1 деньТри сповіщення до закінчення терміну дії сертифіката - каналами, які обрав кожен контакт, тож поновлення ніколи не зірветься через вихідні.
І домен тежТермін реєстрації зчитується в реальному часі через RDAP і відстежується поряд із сертифікатом, без додаткової плати.
Моніторинг SSL-сертифікатів

Не втрачайте SSL-сертифікат через пропущене продовження

HostTracker перевіряє ваші SSL/TLS-сертифікати на наближення закінчення терміну дії, помилки ланцюжка, відкликання та слабкі чи застарілі протоколи безпеки, а також надсилає автоматичні сповіщення й зведені звіти задовго до того, як браузер почне блокувати ваш сайт.

SSL

Моніторинг безпеки сертифікатів

Сервіс моніторингу SSL від HostTracker підтримує безпеку та стабільну роботу сайтів. Він перевіряє актуальність ваших SSL/TLS-сертифікатів і попереджає, якщо термін їх дії добігає кінця. SSL-сертифікати захищають дані користувачів і підтримують довіру, шифруючи інформацію між сервером і користувачами. Моніторинг SSL допомагає підтримувати безпеку сайту та відповідність останнім стандартам безпеки. Це дозволяє уникнути санкцій з боку пошукових систем, як-от Google.

Виявлення

Сповіщення про закінчення терміну дії та виявлення проблем

Сервіс моніторингу SSL від HostTracker підтримує безпеку сайтів. Він попереджає вас заздалегідь, до закінчення терміну дії SSL-сертифіката. Сервіс також перевіряє наявність проблем із сертифікатом і миттєво надсилає сповіщення. Такий моніторинг допомагає власникам сайтів швидко усувати проблеми, зберігаючи довіру користувачів і захищаючи дані.

Довіра

Більше безпеки та довіри

Моніторинг SSL від HostTracker підвищує безпеку та довіру користувачів. Гарантуючи, що SSL-сертифікати завжди дійсні, сайти захищають дані користувачів від можливих витоків і уникають попереджень безпеки в браузерах. Своєчасні сповіщення та детальні звіти допомагають краще керувати сайтом. Моніторинг SSL важливий для підтримання безпеки й стабільної роботи сайтів.

Продовження

Своєчасне відстеження продовження

HostTracker відстежує домени, щоб запобігти їх втраті через пропущені дедлайни продовження. Сервіс контролює реєстрацію та своєчасно повідомляє про наближення терміну закінчення дії. Сповіщення надходять із певною періодичністю, щоб власники доменів встигли їх продовжити. Це підтримує безперервну присутність онлайн і дозволяє уникнути витрат і незручностей через закінчення терміну дії домену.

Сповіщення

Сповіщення та звіти

Сервіс моніторингу доменів HostTracker поєднує відстеження та сповіщення. Користувачі можуть налаштувати надсилання сповіщень одразу кільком контактам електронною поштою, SMS-повідомленнями або через такі застосунки, як Telegram і Discord. Сервіс також формує звіти про реєстрацію доменів, включно з датами продовження та змінами статусу. Це допомагає запобігти втраті домену та дає бізнесу й приватним користувачам змогу залишатися онлайн.

Захист

Запобігання ризику закінчення терміну дії

Сервіс моніторингу доменів HostTracker захищає цінні домени від випадкового закінчення терміну дії. Своєчасні сповіщення допомагають власникам доменів уникнути ризиків і витрат, пов’язаних із поверненням прострочених доменів. Сервіс також дозволяє керувати кількома доменами за допомогою детальних звітів та індивідуальних сповіщень. Це утримує бізнес онлайн і захищає його бренд.

Що відстежує один монітор

Шість речей, кожна з яких сама по собі може покласти сайт - перевіряються разом.

Днів до закінчення терміну
Дійсність ланцюжка
Відкликання
Версія протоколу
Слабкі шифри
Реєстрація домену

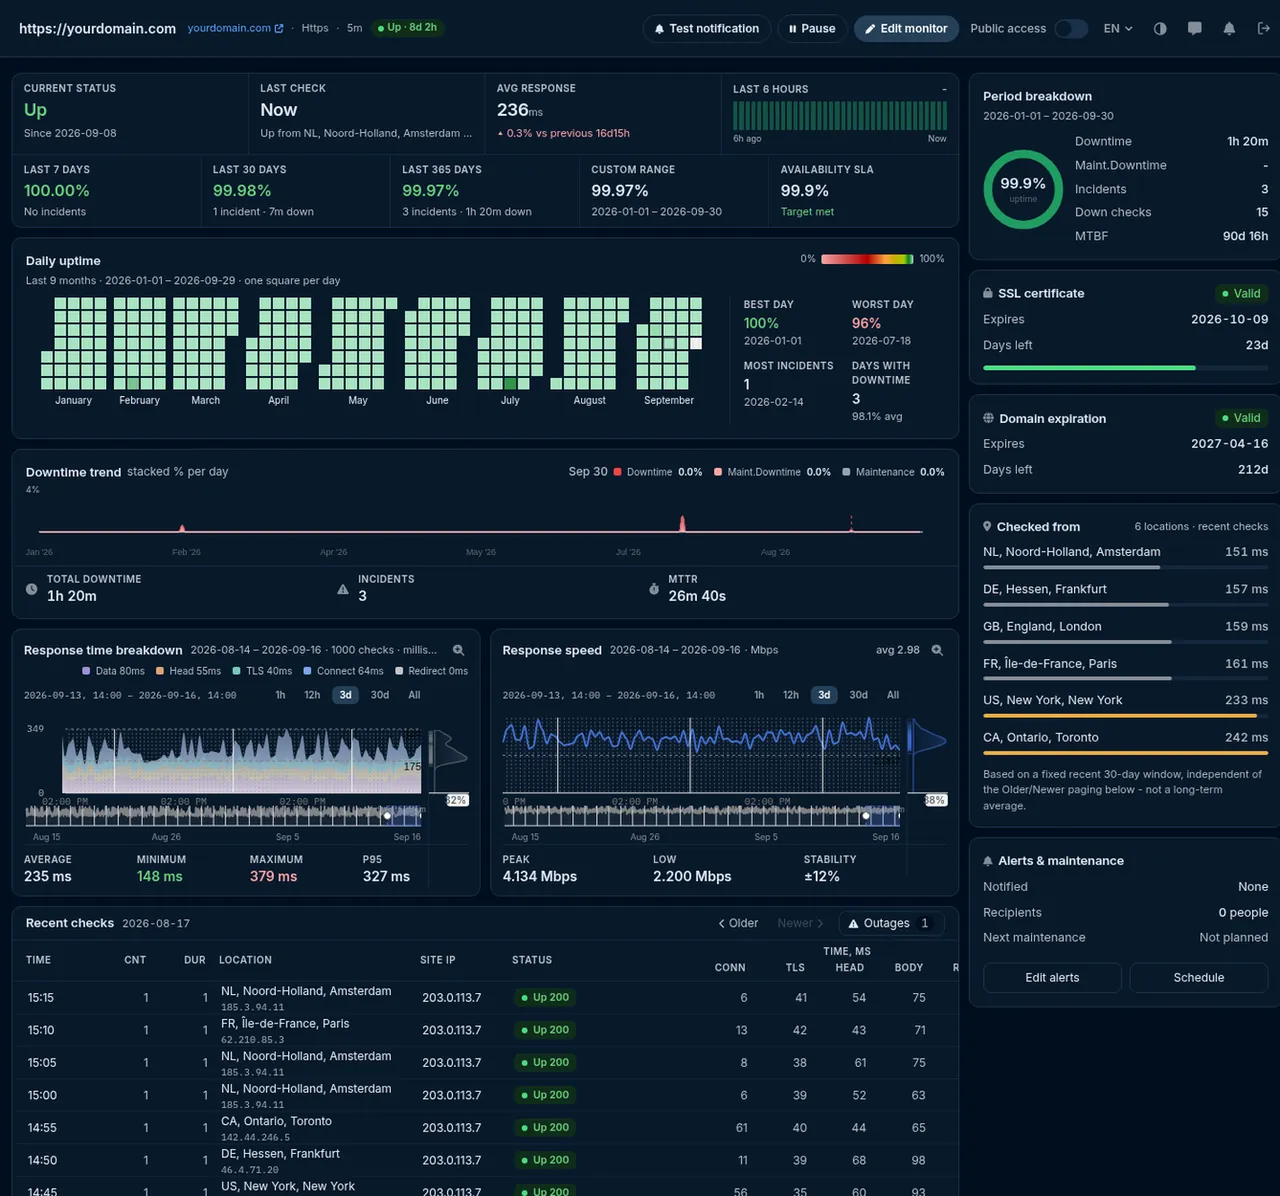
Що показує монітор SSL

Сертифікат і реєстрацію на власній сторінці монітора, з кількістю днів, що залишилися, та видавцем.

Статистика монітора HostTracker із картками сертифіката SSL і закінчення терміну домену

Картка сертифіката

Дійсний чи ні, дата закінчення, дні, що залишилися, видавець і точна назва, для якої видано сертифікат.

Картка домену

Термін закінчення реєстрації і дні, що залишилися, зчитані з реєстру, а не з кешованої копії whois.

Кожен рівень вашої інфраструктури під наглядом

Сайти, сервери, API, сертифікати. Один тип перевірки на сторінку, за всіма - ті самі локації, сповіщення та звіти.

"Я вже довго користуюся цим сервісом моніторингу, і моя щоденна рутина більше не є проблемою. Він тихо стежить за всіма моїми сайтами і дозволяє мені реагувати в ту мить, коли щось йде не так."
Caleb Levy - Webmaster - CA - Trustpilot

Нам довіряють команди з

Microsoft Panasonic OTP Bank OneProvider Worldmate
Повний посібник

Моніторинг SSL і домену - детально

Кожен розділ відкривається на місці, тож сторінка залишається короткою.

Моніторинг закінчення терміну дії домену

Прострочений SSL-сертифікат - не єдиний дедлайн, який може вивести сайт офлайн: перевірка терміну дії домену HostTracker відстежує статус вашої реєстрації поряд із сертифікатами, без додаткової плати.

Що перевіряє моніторинг SSL при кожному запуску

Монітор закінчення терміну дії SSL-сертифіката часто продають як нагадування в календарі, і закінчення терміну дії справді найпоширеніший спосіб, яким сертифікати ламаються. Але не єдиний. Кожен запуск HostTracker відкриває реальне TLS-з’єднання й оцінює сертифікат, який сервер справді видав, - і це виявляє збої, що трапляються без будь-якої зміни дати взагалі.

Що перевіряєтьсяЯк виглядає збій для ваших відвідувачів
Вікно чинностіСертифікат перебуває між датами not-before і not-after. Після кінцевої дати кожен браузер блокує сторінку повноекранною заглушкою.
Ланцюжок довіриСертифікат веде до довіреного кореневого центру. Відсутній проміжний сертифікат - класична помилка "працює в моєму браузері, не працює на жодному телефоні й у жодного API-клієнта" - ваш ноутбук закешував проміжний сертифікат, а більше ніхто ні.
Покриття імені хостаІм’я, яке ви перевіряєте, справді покрите сертифікатом. Невідповідність браузер сприймає як можливу спробу перехоплення, а не як помилку.
Статус відкликанняСертифікат не відкликано - перевіряється через службу OCSP чи CRL центру сертифікації. Якщо цей сервіс недоступний, результат позначається, а не проваляється, тож збій стороннього сервісу не може створити хибну тривогу на вашому сайті.
Що фіксуєтьсяДати закінчення й not-before, видавець, серійний номер, список альтернативних імен суб’єкта, а також версія протоколу TLS і шифр, які були погоджені, - тож результат показує, що саме змінилося, а не просто те, що щось змінилося.

Під капотом монітор сертифіката - це TLS-з’єднання з хостом і портом. Порт за замовчуванням 443, і ви можете вказати інший - example.com:8443, - тож API-шлюз, альтернативний HTTPS-порт чи служба на порту з неявним TLS відстежуються точнісінько так само. Ім’я хоста надсилається через SNI, тож сервер, що хостить кілька сертифікатів на одній IP-адресі, повертає правильний.

Чому прострочений сертифікат гірший за короткий збій

Коли сервер лягає, відвідувач бачить помилку браузера і зазвичай пробує знову пізніше. Коли спливає сертифікат, сервер і далі цілком справний - він відповідає на кожен запит, - але браузер відмовляється показати те, що він надіслав. Ця різниця має значення в чотирьох аспектах, які легко недооцінити, поки це не станеться.

  • Попередження зроблено лякаючим. Повносторінкова заглушка про незахищене з’єднання - той самий екран, що браузер показує при атаці перехоплення. Відвідувачі читають це не як "їхній сертифікат закінчився", а як "цей сайт небезпечний".
  • На сайті з увімкненим HSTS обійти це неможливо. Якщо ви коли-небудь надсилали заголовок Strict-Transport-Security - а мали б, - браузери повністю прибирають опцію "все одно перейти". Кожен відвідувач заблокований, доки сертифікат не замінять.
  • Машини ламаються сильніше за людей. Ваш мобільний застосунок, ваші платіжні webhook-и, інтеграції ваших партнерів і кожен API-клієнт теж перевіряють сертифікат, і в жодного з них немає кнопки, щоб це обійти. Закінчення терміну дії - це повний збій інтеграції, а не лише сайту.
  • Ваш власний моніторинг може показувати зелений статус. Перевірка, налаштована ігнорувати проблеми з сертифікатом, і далі звітує HTTP 200 із сервера, чий сертифікат закінчився годину тому. Застосунок цього ніколи не помітив. Саме цю прогалину й покликаний закривати монітор сертифіката.

Та сама асиметрія стосується й простроченого домену, лише повільніше й менш зворотно: сертифікат можна перевипустити за хвилини, тоді як домен, що вийшов з періоду відновлення, може зареєструвати будь-хто.

Два способи увімкнути моніторинг SSL

Відстеження сертифіката буває у двох форматах, і більшості акаунтів потрібен перший.

Приєднаний до наявного монітора HTTPSОкремий монітор сертифіката
Як увімкнутиЧекбокс на моніторі, який у вас уже єДодайте монітор і оберіть тип "Закінчення терміну дії сертифіката"
Додаткові запити до вашого сервераЖодних - цей монітор і так виконує TLS-рукостискання щоразу, тож сертифікат зчитується з того самого з’єднанняОдне TLS-з’єднання за запуск, за власним розкладом
Займає слот монітораНіТак
Найкраще підходить дляБудь-якого сайту, аптайм якого ви й так відстежуєте, - звичайного випадкуКінцевої точки, аптайм якої ви не відстежуєте: поштового сервера, внутрішнього шлюзу, альтернативного порту, сертифіката на хості, що не обслуговує вебсторінок
ПеріодичністьОцінюється періодично на основі спостережень, які й так збирає ваш монітор HTTPSФіксована шестигодинна періодичність

Сертифікат не змінюється від однієї хвилини до наступної, тож жоден формат не перевіряє частіше, ніж це має сенс. Шість годин означає, що найгірший сценарій між поламкою сертифіката й моментом, коли HostTracker це помітить, - кілька годин, для речі, яка зазвичай дає вам 30 днів попередження.

Коли ви про це дізнаєтесь: за 30, 7 і 1 день

HostTracker надсилає нагадування за 30 днів, 7 днів і 1 день до дати закінчення терміну дії - однаково для SSL/TLS-сертифікатів і для реєстрацій доменів. Три сходинки, а не одна, бо кожна ловить свій тип упущення: 30 днів достатньо, щоб оформити закупівлю чи полагодити зламане завдання продовження, 7 днів ловить тікет, який ніхто не підхопив, а 1 день - останній шанс до того, як браузери почнуть попереджати ваших відвідувачів.

Нагадування - це не сповіщення про збій, і HostTracker тримає їх окремо. Якщо сертифікат прямо зараз справді недійсний - прострочений, відкликаний, веде до недовіреного кореня чи виданий для іншого імені хоста, - це провалена перевірка, і вона ескалюється через ваші звичайні контакти сповіщень про збій із затримкою, яку обрав кожен з них: одразу, або через 3, 5, 15, 30 чи 60 хвилин, або через 3, 6, 12 чи 24 години.

Сповіщення надсилаються дев’ятьма каналами, які підтримує HostTracker, - електронна пошта, SMS, голосовий дзвінок, webhook, Slack, веб-пуш і месенджери Telegram, Discord та Viber. Продовженнями сертифіката й продовженнями домену зазвичай опікуються різні люди, тож додайте до списку контактів обох: нагадування, яке доходить лише до скриньки того, хто налаштував монітор, - це нагадування, яке пропустять.

Моніторинг закінчення сертифіката: трекер строку дії

Драбина вище — це і є відстеження строку дії SSL-сертифіката на практиці. Кожні шість годин HostTracker наново читає сертифікат, який ваш сервер справді віддав, і перераховує дні, що лишилися; до трьох із цих чисел прив'язане нагадування.

Днів до завершенняЩо каже сповіщенняКуди воно приходить
30 днівПерше нагадування. У ньому названо монітор, хост і порт, точну дату завершення та центр сертифікації — цього досить, щоб відрізнити тихо зупинене автопродовження від сертифіката, який хтось купує вручну.Усім контактам, підписаним на цей монітор, кожному своїм каналом — пошта, SMS, дзвінок, Slack, вебхук, web push, Telegram, Discord або Viber.
7 днівДруге нагадування, за тиждень. Ті самі подробиці, але продовження, якого досі не сталося, вже не майбутнє, а прострочене — варто з'ясувати, за ким воно закріплене.Ті самі контакти й канали, зі склеюванням не частіше одного сповіщення на добу, тож щабель ніколи не приходить двічі.
1 деньОстаннє нагадування — за день до того, як браузери почнуть попереджати ваших відвідувачів. Якщо сертифікат справді спливе, наступна перевірка не пройде і монітор піде в Down.Ті самі контакти й канали — а після завершення ще й сповіщення про недоступність із тією затримкою ескалації, яку обрав кожен контакт.

Три щаблі зафіксовані на 30, 7 і 1 дні, і та сама драбина працює для реєстрацій доменів, а не лише для сертифікатів. Нагадування інформаційне й саме собою ніколи не переводить монітор у недоступний стан; сертифікат, який справді недійсний — сплив, відкликаний, виданий на інше ім'я хоста або прив'язаний до недовіреного кореня, — це провалена перевірка, і вона ескалюється як будь-який інший збій.

Ще не налаштували моніторинг? Безкоштовна миттєва перевірка SSL читає той самий сертифікат і повідомляє ту саму дату завершення, видавця, ланцюжок і узгоджену версію TLS — один раз, просто зараз, без акаунта. Відстеження строку — це та сама перевірка в шестигодинному циклі, з прив'язаними до неї трьома нагадуваннями.

Суворіші правила TLS на моніторі HTTPS

Монітор сертифіката вище відповідає на питання "чи дійсний цей сертифікат". Окремий набір перемикачів на моніторі доступності HTTPS відповідає на складніше питання - "чи відповідає це з’єднання нашому стандарту", - і кожен із них опційний, адже увімкнення всіх одразу для кожного клієнта провалило б чимало сайтів, які працюють точно так, як задумали їхні власники.

  • Вимагати дійсний ланцюжок сертифіката. За замовчуванням вимкнено, тож самопідписаний сертифікат на внутрішньому хості не провалює перевірку аптайму. Вмикайте для всього публічного.
  • Вимагати надійний протокол TLS. Провалює перевірку, коли сервер погоджує щось нижче за TLS 1.2 - корисний перемикач після проєкту з посилення безпеки, щоб відкочена конфігурація не могла тихо повернути застарілий протокол.
  • Блокувати слабкі шифри. Провалює перевірку, коли погоджений шифр слабший за 128 біт.
  • Перевіряти відкликання сертифіката. Додає перевірку OCSP/CRL безпосередньо в перевірку доступності.

Окремий монітор закінчення терміну дії сертифіката вже й так застосовує перевірку ланцюжка та перевірку відкликання самостійно, без жодного з цих перемикачів, - вони існують для того, щоб ваша перевірка аптайму могла бути такою суворою, як вимагає ваша безпекова політика, незалежно від того, що звітує монітор сертифіката.

Як продовження сертифікатів тихо ламаються

Автоматичне продовження мало покласти край інцидентам через закінчення терміну дії, і здебільшого так і сталося. Що воно змінило - так це форму тих інцидентів, що залишилися: замість того щоб людина забула дату, перестає працювати частина автоматизації, і ніхто цього не помічає, бо працююча автоматизація мовчазна, і зламана - мовчазна точно так само. Термін дії сертифікатів у галузі стає дедалі коротшим - широко використовувані безкоштовні центри сертифікації видають 90-денні сертифікати, а максимальний термін дії, який приймають браузери, поступово скорочується, - тож продовження тепер відбувається багато разів на рік, і будь-яке з них може стати тим, що провалиться.

Збої, про які нам повідомляють, виглядають так:

  • Cron-завдання продовження померло кілька місяців тому. Сертифікат, який воно продовжило востаннє, був дійсний 90 днів, тож збій став видимим лише на 91-й день.
  • Продовження пройшло успішно, але нічого не перезавантажилося. Новий сертифікат лежить на диску, поки вебсервер, балансувальник навантаження чи контейнер продовжує обслуговувати старий з пам’яті. Кожен лог продовження звітує успіх.
  • Один вузол з кількох пропустили. За балансувальником навантаження більшість запитів отримують новий сертифікат, а частина - прострочений, і саме тому уривчаста, "у мене все працює" помилка сертифіката майже завжди виявляється проблемою узгодженості флоту.
  • Периметр у порядку, джерело - ні. Ваш CDN подає власний дійсний сертифікат, тоді як сертифікат джерела закінчився під ним. Усе, що звертається безпосередньо до джерела, ламається.
  • Метод валідації перестав працювати. DNS-запис прибрали, шлях /.well-known/ почав перенаправляти, змінилося правило файрвола - і продовження, що на це покладалося, тихо перестало проходити.
  • Wildcard-сертифікат не покрив новий піддомен. Wildcard-сертифікат покриває один рівень, тож хост, доданий на глибшому рівні, ним взагалі не покритий.

Кожен із цих випадків невидимий зсередини вашого власного конвеєра розгортання й очевидний ззовні - у цьому весь сенс зовнішнього спостерігача. Монітор, що підключається так само, як браузер незнайомця, бачить сертифікат, який ви справді видаєте, - а не той, який ваша автоматизація вважає встановленим.

Як працює перевірка закінчення терміну дії домену

Доменна частина звертається до реєстру, а не до сервера. HostTracker шукає домен через RDAP - сучасного, структурованого наступника WHOIS, - визначаючи, який реєстр відповідає за ваш TLD, з власного опублікованого каталогу IANA, і повертається до класичного запиту WHOIS на порту 43 для TLD, які ще не публікують службу RDAP. Пошук виконується з фіксованою шестигодинною періодичністю, і перевірка звітує:

  • дату закінчення терміну дії, яку тримає реєстр, - авторитетну, а не ту, що у вашій системі оплати;
  • коди статусу реєстру на домені, там, де RDAP їх надає, - включно з тим, чи встановлено блокування передачі;
  • окреме сповіщення "дата закінчення терміну дії змінилася" щоразу, коли дата реєстру відрізняється від попередньої перевірки, - саме так ви підтверджуєте, що продовження справді відбулося, і саме так ви дізнаєтесь про те, яке ви не санкціонували.

Останнє - тихо найкорисніший сигнал на сторінці. Продовження, за яке ви заплатили, але яке ніколи не дійшло до реєстру, виглядає ідентично до здорового домену аж до моменту, коли спрацьовує 30-денне нагадування. Спостереження за самою датою перетворює продовження з того, на що ви сподіваєтесь, на те, що ви можете побачити.

Потрібен повний реєстровий запис - реєстратор, сервери імен, дата створення - прямо зараз, а не як монітор? Запустіть безкоштовний пошук WHOIS і терміну дії домену; без входу в акаунт. Регулярний монітор навмисно звітує менше, бо саме термін дії та статус - те, що змінюється.

Налаштування моніторингу сертифіката й домену

  1. Спершу перевірте домен за допомогою безкоштовної миттєвої перевірки, щоб знати сьогоднішні дати закінчення терміну дії, перш ніж щось автоматизувати.
  2. Якщо ви вже відстежуєте аптайм сайту, відкрийте цей монітор і увімкніть відстеження сертифіката та закінчення терміну дії домену. Жодного нового монітора, жодного додаткового запиту.
  3. Для всього, аптайм чого ви не відстежуєте, - поштового хоста, внутрішнього шлюзу, альтернативного порту, - додайте окремий монітор Закінчення терміну дії сертифіката і вкажіть хост:порт. Порт 443 передбачається, якщо ви не вкажете порт.
  4. Додайте монітор Закінчення терміну дії домену для кожного зареєстрованого домену, яким ви володієте, включно з захисними реєстраціями та доменами-переспрямуваннями. Саме вони спливають найчастіше, бо ніхто не стежить за доменом, на якому немає сайту.
  5. Додайте до списку контактів більше однієї людини. Сертифікатами й доменами зазвичай опікуються різні команди, і нагадування, яке доходить лише до того, хто налаштував монітор, - те, що лишиться непрочитаним, коли ця людина змінить роботу.
  6. Зверніть увагу на драбину нагадувань - 30, 7 і 1 день - і переконайтесь, що ваш процес продовження вкладається в 30 днів. Якщо оформлення закупівлі займає шість тижнів, обмеження не в драбині - обмеження в процесі.

Моніторинг SSL проти одноразового інструмента перевірки SSL

Безкоштовні інструменти перевірки SSL - включно з власним інструментом HostTracker - справді корисні й відповідають на інше питання. Інструмент перевірки повідомляє стан сертифіката в момент, коли ви запитали. Моніторинг повідомляє, коли цей стан змінюється, поки ви не дивитесь, - а це єдиний момент, коли це справді має значення.

Одноразовий інструмент перевірки SSLМоніторинг SSL-сертифіката
Коли запускаєтьсяКоли ви згадаєте про ньогоКожні шість годин, безстроково
Повідомляє про закінчення терміну дії через 30 днівЛише якщо ви випадково перевірите саме того дняТак - за 30, 7 і 1 день
Помічає розрив ланцюжка, внесений розгортаннямНіТак - протягом одного циклу перевірки
Помічає продовження, яке так і не дійшло до реєструНіТак - сповіщення про зміну дати закінчення
Доходить до потрібної людиниДо того, хто його запустивДо кожного налаштованого вами контакту, дев’ятьма каналами
Покриває багато доменів одразуПо одному за разОдин монітор на домен, сповіщення - в ті самі контакти

Сертифікати стоять поряд з іншими речами про домен, які можуть зламатися, коли ніхто не торкається вашого сервера. Щойно частину про закінчення терміну дії відстежено, наступні дві зазвичай - позначки шкідливого ПЗ та фішингу та потрапляння в DNS чорні списки - обидва тихі репутаційні збої, що залишають сайт онлайн, а трафік - зниклим.

Обмеження, про які варто знати

  • Без STARTTLS. Перевірка з’єднується і одразу починає TLS-рукостискання, тож працює на будь-якому порту, що веде TLS одразу. Протоколи, що починаються у відкритому тексті й підвищуються посеред сеансу, - SMTP на 587, IMAP на 143, explicit-TLS FTP, - потребують узгодження, якого перевірка не виконує. Спрямовуйте її на порт із неявним TLS натомість.
  • Дні нагадувань фіксовані на 30, 7 і 1. Наразі це не налаштування на рівні монітора.
  • Недоступний сервіс відкликання фіксується, а не провалює перевірку. Це навмисно - збій OCSP центру сертифікації не є збоєм вашого сайту, - але це означає, що покриття відкликання залежить від доступності стороннього сервісу.
  • Журнали Certificate Transparency не відстежуються. HostTracker повідомляє про сертифікат, який видається; він не стежить за публічними CT-журналами на предмет сертифікатів, виданих для вашого домену кимось іншим.
  • Клієнтські сертифікати не задіяні. Перевірка валідовує сертифікат, який подає сервер, а не взаємне TLS-рукостискання.
  • Покриття доменів залежить від реєстрів. RDAP використовується там, де TLD його публікує, і класичний WHOIS - там, де ні; невелика кількість малопоширених TLD не публікують добре ні те, ні інше, і перевірка звітує про збій пошуку, а не вдає, що знає дату.

Часті запитання

Моніторинг терміну дії SSL-сертифіката - це автоматизована перевірка, яка відстежує дати чинності SSL/TLS-сертифікатів вашого сайту та попереджає вас до того, як вони втратять чинність. Це важливо, адже прострочений сертифікат не вимикає сервер - він змушує браузери повністю блокувати сторінку з попередженням про небезпеку, що відлякує відвідувачів і для будь-кого, хто не заглиблюється в причину, виглядає точнісінько як справжній збій. Сертифікати також можуть давати збій із причин, не пов’язаних із закінченням терміну дії, зокрема через помилки в ланцюжку сертифікації, відкликання та застарілі чи слабкі протоколи безпеки, яким браузери більше не довіряють. HostTracker автоматично перевіряє ваші сертифікати кожні шість годин і надсилає нагадування за 30 днів, 7 днів і 1 день до дати закінчення терміну дії, тож продовження відбувається за вашим графіком, а не в паніці після того, як клієнти вже почали бачити попередження. Оскільки про встановлені сертифікати легко забути, постійний моніторинг набагато надійніший, ніж розрахунок на те, що хтось вручну запам’ятає дату продовження.

Перевірка терміну дії домену відстежує статус реєстрації вашого домену та дату продовження, а потім надсилає сповіщення із запасом часу, достатнім для продовження до закінчення реєстрації. Це важливо, адже після закінчення терміну дії домену наслідки можуть варіюватися від повного вимкнення сайту до того, що домен стане доступним для реєстрації будь-ким іншим, зокрема й спритними покупцями, які сподіваються перепродати його вам же за завищеною ціною. Пропущені продовження зазвичай трапляються з буденних причин - застаріла адреса електронної пошти для оплати, платіж автопродовження, що непомітно не пройшов, або просто втрачений з поля зору дедлайн, - а не через недбалість. Моніторинг доменів HostTracker безпосередньо перевіряє статус реєстрації та сповіщає вас через обрані контакти в міру наближення дати закінчення терміну дії - незалежно від того, надсилає реєстратор нагадування чи ні. Оскільки прострочений домен може одним пропущеним продовженням звести нанівець роки SEO-цінності, незалежний контроль дати реєстрації - це запобіжник, який вимагає мінімум зусиль.

Так. Кожен запуск виконує реальне TLS-рукостискання, тож окрім дати закінчення терміну дії він також перевіряє, що сертифікат веде до довіреного кореневого центру (відсутній проміжний сертифікат - найпоширеніша причина того, що сертифікат працює у вашому браузері та не працює всюди інде), що ім’я хоста, яке ви перевіряєте, справді покрите альтернативними іменами суб’єкта сертифіката, а також що сертифікат не відкликано - відкликання перевіряється через службу OCSP чи CRL центру сертифікації. Будь-яка з цих проблем спричиняє те саме попередження безпеки в браузері, що й прострочений сертифікат, навіть коли до дати закінчення терміну дії ще досить далеко, тож перевірка лише дати закінчення пропустить реальні проблеми, які бачать користувачі. Погоджена версія протоколу TLS, шифр, видавець, серійний номер і повний список альтернативних імен також фіксуються з кожним результатом, а якщо ви хочете, щоб слабкий протокол чи слабкий шифр справді ПРОВАЛЮВАВ перевірку, а не лише фіксувався, - це опційні перемикачі суворості на моніторі HTTPS. Це дає повнішу картину стану сертифіката, ніж одноразовий інструмент перевірки SSL, адже конфігурація може змінитися без будь-якої зміни дати закінчення терміну дії.

HostTracker надсилає нагадування у трьох точках: за 30 днів, за 7 днів і за 1 день до дати закінчення терміну дії - однаково для SSL/TLS-сертифікатів і для реєстрацій доменів. Триступенева драбина обрана свідомо, а не єдине попередження, - 30 днів достатньо, щоб оформити закупівлю чи полагодити зламане завдання продовження, 7 днів ловить тікет, який ніхто не підхопив, а 1 день - останній шанс до того, як браузери почнуть показувати вашим відвідувачам попередження безпеки. Ці нагадування - окремо від справжнього збою: якщо сертифікат уже насправді недійсний зараз - прострочений, відкликаний, з поламаним ланцюжком чи виданий для іншого імені хоста, - це провалена перевірка, і вона одразу ескалується через ваші звичайні контакти сповіщень про збій, із затримкою, яку обрав кожен з них. Ця комбінація означає, що ви отримуєте спокійне попередження, поки ще є час діяти, і термінове сповіщення - лише коли щось справді не так прямо зараз.

Постійний безкоштовний тариф HostTracker безкоштовно моніторить два сайти з перевірками кожні 30 хвилин, а 30-денна пробна версія з повним функціоналом відкриває всі типи перевірок, включно з моніторингом домену та SSL, для до 100 моніторів із перевірками щохвилини й без потреби вказувати банківську картку. Це означає, що ви можете оцінити моніторинг терміну дії сертифіката й домену на своїх реальних доменах, перш ніж вирішувати, чи переходити на платний тариф. Якщо ви вирішите користуватися сервісом довгостроково з частішими перевірками або більшою кількістю доменів під моніторингом, платні тарифи починаються приблизно від 5 доларів на місяць. Оскільки проблеми з сертифікатами й доменами трапляються нечасто, але мають серйозні наслідки, навіть нижчої частоти перевірок безкоштовного тарифу зазвичай достатньо, щоб помітити наближення дати закінчення терміну дії задовго до того, як це стане терміновим, - такий моніторинг дешево підтримувати й дорого ним знехтувати.

Так. Ціль монітора закінчення терміну дії сертифіката нормалізується в хост і порт, а порт за замовчуванням дорівнює 443 лише тоді, коли ви його не вказали, - напишіть example.com:8443, і перевірка підключиться саме туди. Перевірка відкриває TCP-з’єднання з цим хостом і портом та одразу виконує TLS-рукостискання, надсилаючи ім’я хоста через SNI, тож сервер, що хостить кілька сертифікатів на одній адресі, повертає правильний. Це означає, що так можна відстежувати будь-яку службу, яка веде TLS одразу після з’єднання, а не лише вебсервери: альтернативний HTTPS-порт, API-шлюз чи поштовий сервіс на порту з неявним TLS. Єдине, чого перевірка не обробляє, - це STARTTLS: протоколи, що починаються у відкритому тексті й підвищуються до TLS посеред сеансу, як-от SMTP на порту 587 чи IMAP на 143, потребують узгодження на рівні протоколу, якого перевірка сертифіката не виконує, - тож спрямовуйте її на порт із неявним TLS натомість.

Ні, і в найпоширенішому налаштуванні це навіть не коштує додаткового запиту. Відстеження сертифіката можна увімкнути як частину наявного монітора HTTPS, а не додавати як окрему перевірку: цей монітор і так виконує TLS-рукостискання щоразу, коли запускається, тож видавець сертифіката, дати чинності й будь-яка проблема рукостискання зчитуються з того самого з’єднання, яке й так відбувалося. Увімкнення опції просто починає оцінювати й звітувати те, що вже було в каналі. Альтернатива - окремий монітор закінчення терміну дії сертифіката - правильний вибір, коли кінцева точка, яку ви хочете відстежувати, не та сама, за аптаймом якої ви стежите, як-от поштовий сервер, внутрішній API-шлюз чи альтернативний порт. У будь-якому разі моніторинг терміну дії сертифіката й домену входить у стандартний набір перевірок, і 30-денний пробний період покриває обидва на до 100 моніторах без банківської картки.

Щойно проблему виявлено - чи то наближення дати закінчення терміну дії, помилка в ланцюжку сертифікації, чи домен, у якого спливає дедлайн продовження, - HostTracker надсилає сповіщення через будь-який із 9 налаштованих вами каналів сповіщень, зокрема електронну пошту, SMS, голосовий дзвінок, webhook, Slack і месенджери на кшталт Telegram, Discord та Viber. Ви можете налаштувати кілька контактів і каналів, тож сповіщення отримає і людина, відповідальна за керування доменами, і людина, відповідальна за інфраструктуру, а не лише одна скринька, яку можуть пропустити. Сповіщення містять конкретну виявлену проблему, тож ви одразу розумієте, чи йдеться про сертифікат, термін дії якого спливає, проблему з конфігурацією чи прострочену реєстрацію, а не отримуєте узагальнене повідомлення "проблема". Оскільки ці перевірки виконуються автоматично з обраною вами періодичністю, ви дізнаєтесь про проблему за графіком HostTracker, а не в той день, коли клієнт повідомить про зламану іконку замка.

30-денний безкоштовний пробний період - без банківської картки

Ніколи не пропускайте продовження домену чи сертифіката

Розпочніть безкоштовну пробну версію та отримуйте попередні сповіщення до закінчення терміну дії SSL-сертифіката чи домену.

30 днів безкоштовно - 100 моніторів - без банківської картки
  • Нам довіряють з 2004 року
  • 500 000+ відстежуваних сайтів
  • 300+ контрольних точок по всьому світу

Частина інструментів моніторингу сайту HostTracker.