
Jak skonfigurować kontrolę Ping (przewodnik krok po kroku)
Kontrola Ping potwierdza, że serwer, urządzenie sieciowe albo dowolny punkt końcowy osiągalny w internecie odpowiada na żądania echo ICMP. Działa na warstwie sieciowej, więc nie obchodzi jej, czy cokolwiek nasłuchuje na konkretnym porcie albo serwuje strony WWW: potwierdza tylko, że host odpowiada, gdy się go pinguje. To naturalny wybór dla routerów, bram VPN, load balancerów i każdego urządzenia, dla którego chcesz podstawowego pokrycia działa/nie działa bez konfigurowania kontroli HTTP czy TCP. Jeśli Twoim celem jest strona internetowa lub API i potrzebujesz szczegółów na poziomie HTTP (kody statusu, treść odpowiedzi, stan certyfikatu), lepszym pierwszym wyborem jest zwykle kontrola HTTP; sięgaj po ping, gdy chcesz lekkiego, niezależnego od protokołu testu osiągalności, albo jako uzupełnienie innego typu kontroli.
Url / Domain / IP
Wpisz nazwę hosta, domenę albo adres IP, który chcesz pingować, w polu Url / Domain / IP. Możesz też nadać monitorowi krótką, opcjonalną nazwę; to ona pojawia się w alertach, raportach i osadzanych widżetach statusu, więc rozpoznawalna etykieta (na przykład "core-router-fra" zamiast surowego IP) jest łatwiejsza do przejrzenia później.
Ustawienia główne (Main Settings)
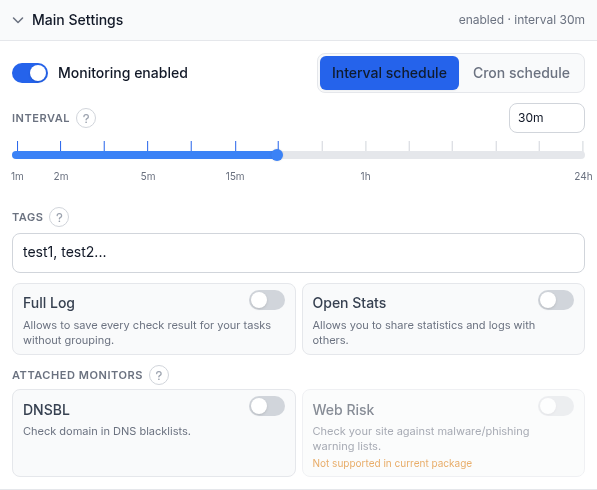
- Monitoring enabled: wstrzymuje albo wznawia kontrolę bez jej usuwania. Wyłącz na czas planowanej konserwacji, żeby nie dostać powiadomienia o zmianie, o której już wiesz.
- Interval schedule / Cron schedule: uruchamiaj kontrolę w stałym interwale albo według wyrażenia cron. Suwak interwału biegnie od 1 minuty do 24 godzin; przeciągnij go albo wpisz dokładną wartość w polu po prawej. Cron schedule podstawia wyrażenie cron, gdy potrzebujesz wzorca, którego skala interwału nie potrafi wyrazić.
- Tags: etykiety oddzielone przecinkami (na przykład
infra, vpn), po których możesz filtrować i wyszukiwać na liście monitorów. Czysto organizacyjne - nie zmieniają sposobu działania kontroli. - Full Log: zapisuje każdy pojedynczy wynik kontroli zamiast grupować identyczne powtarzające się wyniki. Włącz dla pełnej historii; zostaw wyłączone, żeby log kontroli był mniejszy.
- Open Stats: udostępnia stronę statystyk i logu tego monitora osobom niezalogowanym na Twoje konto. Nie włączaj tego dla niczego, co wolałbyś zachować prywatnie.
- Attached monitors - DNSBL: uruchamia kontrolę czarnej listy DNS na tej samej domenie według własnego 12-godzinnego harmonogramu, niezależnie od powyższego interwału ping. Wykryty zły stan powiadamia zgodnie z subskrypcjami Down/Repeat w Alert Subscriptions, a nie własnymi zdarzeniami kontroli ping.
- Attached monitors - Web Risk: uruchamia kontrolę Google Web Risk na domenie pod kątem złośliwego oprogramowania i phishingu, również według własnego harmonogramu. Jest ograniczona pakietem - jeśli Twoje konto go nie obejmuje, przełącznik pokazuje się jako niedostępny.
Konfiguracja żądania (Request Configuration)
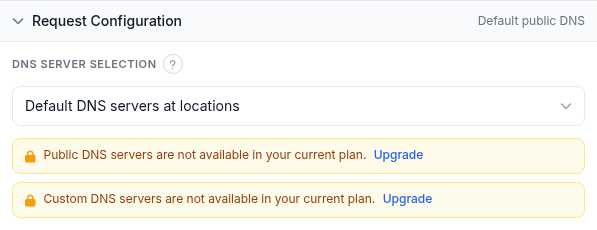
Ta sekcja zawiera jedną kontrolkę, DNS Server Selection, i ma znaczenie tylko wtedy, gdy Twój cel to nazwa hosta, a nie surowe IP:
- Default DNS servers at locations: każda lokalizacja monitoringu rozwiązuje Twojego hosta przy użyciu własnego zestawu publicznych serwerów DNS, więc rozwiązywanie nazwy podlega lokalnym regulacjom tej lokalizacji, tak samo jak dla prawdziwego odwiedzającego stamtąd.
- Public DNS: rozwiązuje nazwę zamiast tego przez publiczną pulę DNS, z opcjonalną listą wykluczonych adresów IP publicznych serwerów DNS, żeby pominąć konkretne resolwery.
- Custom: podaj własne adresy IP serwerów DNS, po jednym w wierszu - wklej listę oddzieloną przecinkami, spacjami albo nowymi liniami, a rozdzieli się automatycznie na wiersze. Kontrola rozwiązuje wtedy Twój cel przez te serwery zamiast domyślnych dla każdej lokalizacji.
Public i Custom są ograniczone pakietem; zrzut ekranu powyżej pokazuje oba zablokowane baneru z propozycją podwyższenia pakietu na tym konkretnym koncie. Na pakiecie, który je obejmuje, lista rozwijana działa tak samo, tylko bez blokady.
Weryfikacja odpowiedzi (Response Validation)
Ping nie ma zrzutu ekranu dla tej sekcji, ale to wciąż pełna grupa w formularzu monitora, i to ona decyduje, czy kontrola liczy się jako zaliczona.
Domyślnie kontrola kończy się sukcesem, gdy przynajmniej jedno z czterech żądań echo ICMP do rozwiązanego adresu otrzyma odpowiedź. Jeśli pierwszy rozwiązany kandydat nie odpowiada, kontrola ponawia próbę wobec maksymalnie dwóch kolejnych alternatyw rozwiązanych przez DNS, zanim zostanie oznaczona jako nieudana - domena obsługiwana przez kilka rekordów A może wciąż pokazywać Up, nawet jeśli jeden z tych adresów przestał odpowiadać (zobacz Rozwiązywanie problemów).
- Expected IPs Validation: włącz to, żeby dodatkowo wymagać, aby DNS rozwiązywał Twojego hosta do jednego z adresów IP z podanej przez Ciebie listy (jeden adres IPv4 lub IPv6 w wierszu, to samo zachowanie rozdzielania po wklejeniu co przy liście Custom DNS powyżej). Jeśli host zacznie rozwiązywać się gdzie indziej - przejęcie DNS, źle skonfigurowany rekord, wygasły wpis - kontrola zawodzi, nawet jeśli coś pod nowym adresem wciąż odpowiada na pingi. Zostaw wyłączone, jeśli nie musisz przypinać hosta do konkretnych adresów.
Subskrypcje alertów (Alert Subscriptions)

- Subscribe all contacts to Up/Down events: przełącznik skrótowy, który subskrybuje wszystkie kontakty na Twoim koncie zarówno na alerty Up, jak i Down dla tego monitora jednym ruchem.
- Chipy Down / Up / Repeat dla każdego kontaktu: wybierz dokładnie, o jakich zdarzeniach dowiaduje się każdy kontakt. Down uruchamia się przy przejściu w stan awarii, Up przy powrocie do działania, a Repeat wysyła ponownie powiadomienie Down według harmonogramu, dopóki monitor pozostaje w Down, więc długa awaria nie ucichnie po pierwszym alercie.
- Search contacts: filtruje listę po nazwie lub adresie.
Subskrypcje raportów (Report Subscriptions)

- Subscribe all contacts to Weekly/Monthly reports: subskrybuje wszystkie kontakty na obie częstotliwości naraz.
- Chipy Daily / Weekly / Monthly dla każdego kontaktu: wybierz, jaki cykliczny e-mail z podsumowaniem uptime otrzymuje każdy kontakt, niezależnie od alertów w czasie rzeczywistym powyżej.
Lokalizacje monitoringu (Monitoring Locations)

- Drzewo lokalizacji: wybierz, które lokalizacje monitoringu HostTracker wykonują tę kontrolę, według kontynentu, kraju albo całego świata. Kolumna statusu pokazuje, ile agentów w każdej grupie jest obecnie wybranych z ilu tam istnieje. "Copy locations from another task" kopiuje zestaw lokalizacji z istniejącego monitora zamiast budować go ręcznie od nowa.
- Search locations: filtruje drzewo po nazwie.
- Recheck strategy: kontroluje, jak zmiana stanu zostaje potwierdzona, zanim zostanie zaakceptowana. Domyślnie jest to głosowanie większościowe wśród lokalizacji ponownego sprawdzenia. Alternatywy: konkretna liczba lokalizacji potwierdzających Down (suwak od 1 do 7, bo pula ponownego sprawdzenia czerpie z maksymalnie 7 lokalizacji); brak ponownego sprawdzenia w ogóle, więc pierwszy wynik jest od razu uznawany za wiążący; pełna zgoda wszystkich lokalizacji ponownego sprawdzenia; albo pełna zgoda dla Down, podczas gdy Up wymaga tylko większości.
- If selected locations are unavailable: co się dzieje, gdy wybrane przez Ciebie lokalizacje są chwilowo offline. "Selected locations only" (domyślnie) czeka, aż któraś wróci, zamiast podstawiać dane skądinąd. "Closest locations" ponownie uruchamia kontrolę z najbliższych dostępnych lokalizacji. "Any location" korzysta z dowolnej dostępnej lokalizacji na świecie.
Przykład zastosowania
Załóżmy, że chcesz podstawowego monitoringu osiągalności bramy VPN biura, która nie prowadzi serwera WWW. Ustaw Url / Domain / IP na publiczny adres IP bramy i nazwij ją "hq-vpn-gateway". Samo IP nie ma czego rozwiązywać, więc zostaw Request Configuration na domyślnych ustawieniach, i zostaw też Response Validation na domyślnych - jedna odpowiedź ICMP z czterech prób wystarcza, żeby uznać stan za Up. W Monitoring Locations wybierz dwie lub trzy lokalizacje rozproszone po regionach, żeby lokalna usterka sieci przy jednej z nich sama nie wywołała fałszywego alertu, i zostaw Recheck strategy na domyślnym głosowaniu większościowym. W Alert Subscriptions zapisz kontakt zespołu operacyjnego zarówno na Down, jak i Up, i włącz Repeat, żeby wciąż dostawać powiadomienia, jeśli awaria się przeciągnie. Dodaj subskrypcję raportu Weekly, jeśli chcesz cykliczne podsumowanie uptime obok alertów w czasie rzeczywistym.
Rozwiązywanie problemów
- ICMP zablokowane, HTTP w porządku: wielu dostawców chmury i zapór sieciowych domyślnie blokuje echo ICMP, wciąż normalnie serwując HTTP/HTTPS, więc kontrola ping może zgłaszać Down dla strony, która faktycznie obsługuje ruch. Otwórz ICMP w zaporze celu albo przełącz się na kontrolę HTTP lub TCP Port dla tego celu.
- Expected IPs staje się nieaktualne: jeśli włączyłeś Expected IPs Validation, a potem zmieniłeś hosty albo dostawcę DNS, będziesz widzieć fałszywe Down, dopóki lista oczekiwanych IP nie będzie pasować do nowych adresów.
- Wiele kandydatów DNS może maskować jeden martwy adres: ponieważ kontrola ponawia próbę wobec maksymalnie dwóch kolejnych alternatyw rozwiązanych przez DNS, zanim zawiedzie, domena z kilkoma rekordami A może wciąż pokazywać Up, mimo że jeden konkretny adres przestał odpowiadać. Monitoruj poszczególne adresy IP bezpośrednio albo włącz Expected IPs Validation, żeby to wyłapać.
- Brak regulowanego limitu czasu: w przeciwieństwie do niektórych innych typów kontroli, czas pojedynczej próby ping nie jest ustawieniem, które można dostroić w tym formularzu. Żeby uzyskać więcej tolerancji przed zadziałaniem alertu, użyj Recheck strategy w Monitoring Locations, zamiast szukać pola limitu czasu, którego tu nie ma.
- Odpowiedź nie oznacza, że usługa działa poprawnie: mówi tylko, że urządzenie odpowiada na ICMP, a nie że działa na nim cokolwiek użytecznego. Połącz kontrolę ping z kontrolą HTTP albo Port na tym samym hoście, żeby potwierdzić, że rzeczywista usługa obsługuje ruch.
Powiązane
- Monitoring ping - strona produktu dla tego typu kontroli.
- Darmowy test ping - uruchom jednorazowy ping bez tworzenia monitora.
- Monitoring traceroute - naturalny kolejny krok, gdy kontrola ping przechodzi w Down: zobacz, gdzie trasa się przerywa.
- Darmowe narzędzie traceroute - uruchom jednorazową trasę natychmiast.
- Tryb assertów: pełny opis weryfikacji odpowiedzi - język reguł weryfikacji odpowiedzi używany w innych typach kontroli.
- Czy strona nie działa dla wszystkich, czy tylko dla mnie? - jednorazowa wersja tego samego pytania, uruchomiona spoza Twojej sieci.
- Wszystkie przewodniki po monitoringu - przewodnik konfiguracji dla każdego innego typu kontroli.