
Jak nastavit ping kontrolu (návod krok za krokem)
Ping kontrola potvrzuje, že server, síťové zařízení nebo jakýkoli koncový bod dostupný na internetu odpovídá na ICMP echo požadavky. Pracuje na síťové vrstvě, takže ji nezajímá, jestli něco naslouchá na konkrétním portu nebo obsluhuje webové stránky: potvrzuje jen to, že hostitel na ping odpoví. Díky tomu se přirozeně hodí pro routery, VPN brány, load balancery a jakákoli zařízení, u kterých chcete základní pokrytí nahoře/dole bez nastavování HTTP nebo TCP kontroly. Pokud je vaším cílem web nebo API a potřebujete detail na úrovni HTTP (stavové kódy, tělo odpovědi, stav certifikátu), obvykle je lepší první volbou HTTP kontrola; k pingu sáhněte, když chcete odlehčený test dostupnosti nezávislý na protokolu, nebo jako doplněk k jinému typu kontroly.
URL / Doména / IP
Do pole URL / Doména / IP zadejte hostname, doménu nebo IP adresu, kterou chcete pingovat. Monitoru můžete také dát krátký volitelný název; ten se zobrazuje v upozorněních, reportech a jakýchkoli widgetech stavu, které vložíte na web, takže rozpoznatelný štítek (například "core-router-fra" místo holé IP) se později snáz identifikuje.
Hlavní nastavení
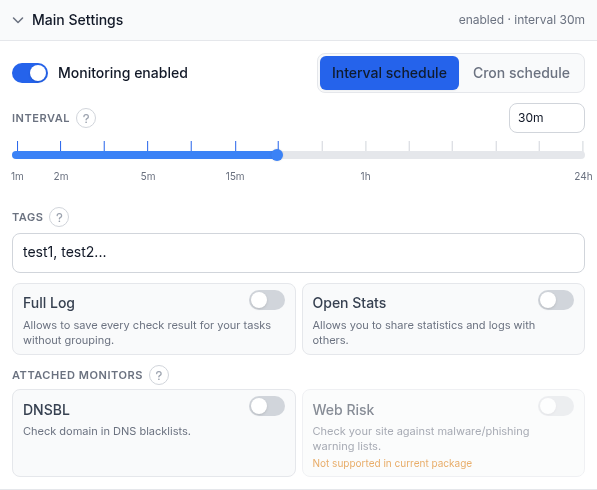
- Monitorování povoleno: pozastaví nebo obnoví kontrolu, aniž by ji smazal. Vypněte během plánované údržby, abyste nedostávali upozornění na změnu, o které už víte.
- Rozvrh intervalu / rozvrh cron: spouštějte kontrolu v pevném intervalu, nebo podle cron výrazu. Posuvník intervalu jde od 1 minuty do 24 hodin; přetáhněte ho, nebo zadejte přesnou hodnotu do pole vpravo. Rozvrh cron dosadí cron výraz, když potřebujete vzor, který škála intervalu nedokáže vyjádřit.
- Značky: štítky oddělené čárkou (například
infra, vpn), podle kterých můžete filtrovat a hledat napříč seznamem monitorů. Čistě organizační věc - na chod kontroly nemají žádný vliv. - Úplný protokol: uloží každý jednotlivý výsledek kontroly místo seskupování po sobě jdoucích shodných výsledků. Zapněte pro úplnou historii; nechte vypnuté, aby log kontroly zůstal menší.
- Veřejné statistiky: zpřístupní stránku statistik a logu tohoto monitoru lidem, kteří nejsou přihlášení k vašemu účtu. Nezapínejte pro cokoli, co byste raději nechali soukromé.
- Připojené monitory - DNSBL: spustí kontrolu DNS blacklistu proti stejné doméně na vlastním 12hodinovém rozvrhu, nezávisle na intervalu pingu výše. Zjištěný špatný stav upozorní podle odběrů Down/Repeat v Odběrech upozornění, ne podle vlastních událostí ping kontroly.
- Připojené monitory - Web Risk: spustí kontrolu Google Web Risk proti doméně na výskyt v seznamech malwaru a phishingu, také na vlastním rozvrhu. Dostupnost je vázaná na balíček - pokud ho váš účet neobsahuje, přepínač se zobrazí jako nedostupný.
Konfigurace požadavku
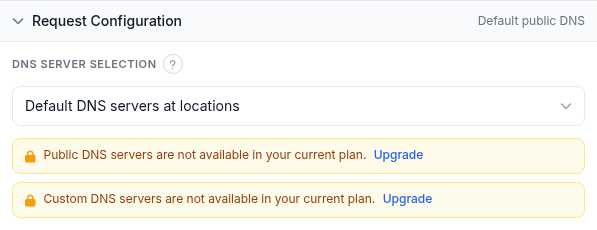
Tato sekce obsahuje jeden ovládací prvek, Výběr serveru DNS, a na tom záleží jen tehdy, když je vaším cílem hostname, ne holá IP:
- Výchozí servery DNS v lokalitách: každá monitorovací lokalita přeloží vašeho hostitele pomocí vlastní sady veřejných DNS serverů, takže se překlad řídí místními pravidly dané lokality, stejně jako by tomu bylo pro skutečného návštěvníka odtamtud.
- Veřejné servery DNS země lokality: místo toho přeloží přes veřejný fond DNS, s volitelným seznamem vyloučených IP adres veřejných DNS serverů pro přeskočení konkrétních resolverů.
- Ručně definované servery DNS: zadejte vlastní IP adresy DNS serverů, jednu na řádek - vložte seznam oddělený čárkou, mezerou nebo novým řádkem a automaticky se rozdělí do řádků. Kontrola pak přeloží váš cíl přes tyto servery místo výchozích hodnot každé lokality.
Veřejné servery DNS a ručně definované servery DNS jsou vázané na balíček; screenshot výše ukazuje na tomto konkrétním účtu obě uzamčené za banerem nabízejícím upgrade. Na balíčku, který je obsahuje, funguje rozbalovací seznam stejně, jen bez zámku.
Ověření odpovědi
Ping k této sekci nemá screenshot, ale přesto jde o plnohodnotnou skupinu ve formuláři monitoru, a právě ona rozhoduje, jestli se kontrola počítá jako úspěšná.
Ve výchozím nastavení kontrola uspěje, když na alespoň jeden ze čtyř ICMP echo požadavků na přeloženou adresu přijde odpověď. Pokud první přeložený kandidát neodpoví, kontrola to zkusí ještě až u dvou dalších DNS přeložených alternativ, než je označená jako neúspěšná - doména stojící na několika A záznamech tak může nadále ukazovat Up, i když jedna z těchto adres přestala odpovídat (viz Řešení problémů).
- Ověření očekávaných IP: zapněte, chcete-li navíc vyžadovat, aby se DNS pro vašeho hostitele překládala na jednu z vámi zadaných IP adres (jedna IPv4 nebo IPv6 adresa na řádek, stejné chování při vkládání a rozdělování jako u seznamu custom DNS výše). Pokud se hostitel začne překládat jinam - únos DNS, špatně nastavený záznam, vypršelý záznam - kontrola selže, i když na nové adrese pořád něco na pingy odpovídá. Nechte vypnuté, pokud nepotřebujete hostitele pevně svázat s konkrétními adresami.
Odběry upozornění

- Přihlásit všechny kontakty k událostem Up/Down: zkratkový přepínač, který jedním pohybem přihlásí všechny kontakty na vašem účtu na upozornění Up i Down pro tento monitor.
- Přepínače Down / Up / Repeat pro každý kontakt: vyberte přesně ty události, o kterých se má každý kontakt dozvědět. Down se spustí při přechodu do neúspěšného stavu, Up při zotavení a Repeat znovu odešle notifikaci Down podle rozvrhu, dokud monitor zůstává v Down, takže dlouhý výpadek po prvním upozornění neztichne.
- Hledat kontakty...: filtruje seznam podle jména nebo adresy.
Předplatné zpráv

- Přihlásit všechny kontakty na týdenní/měsíční zprávy: přihlásí všechny kontakty na obě periody najednou.
- Přepínače Daily / Weekly / Monthly pro každý kontakt: vyberte, jaký pravidelný e-mail se souhrnem uptime každý kontakt dostává, nezávisle na upozorněních v reálném čase výše.
Umístění monitorování

- Strom lokalit: vyberte, které z monitorovacích lokalit HostTracker tuto kontrolu spouštějí, podle kontinentu, země, nebo celého světa. Sloupec stavu ukazuje, kolik agentů v každé skupině je aktuálně vybraných z celkového počtu, které tam existují. "Copy locations from another task" naklonuje sadu lokalit existujícího monitoru místo jejího ručního skládání znovu.
- Hledat lokality...: filtruje strom podle názvu.
- Strategie opětovné kontroly: řídí, jak se potvrdí změna stavu, než se přijme. Výchozí je hlasování většinou mezi lokalitami pro opakovanou kontrolu. Alternativy: konkrétní počet lokalit potvrzujících Down (posuvník od 1 do 7, protože fond pro opakovanou kontrolu čerpá až ze 7 lokalit); žádná opakovaná kontrola, takže se prvnímu výsledku důvěřuje okamžitě; plná shoda napříč všemi lokalitami pro opakovanou kontrolu; nebo plná shoda pro Down, zatímco pro Up stačí většina.
- Pokud jsou vybraná místa nedostupná: co se stane, když jsou vaše vybrané lokality dočasně nedostupné. "Selected locations only" (výchozí) čeká, až se některá z nich vrátí, místo aby nahradila data odjinud. "Closest locations" místo toho kontrolu spustí znovu z nejbližších dostupných lokalit. "Any location" přejde na jakoukoli dostupnou lokalitu kdekoli na světě.
Vzorový příklad
Řekněme, že chcete základní monitoring dostupnosti kancelářské VPN brány, na které neběží webový server. V URL / Doména / IP nastavte veřejnou IP brány a pojmenujte ji "hq-vpn-gateway". Holá IP nemá co překládat, takže Konfiguraci požadavku nechte na výchozím nastavení, a Ověření odpovědi nechte na výchozím taky - jedna ICMP odpověď ze čtyř pokusů stačí, aby se to počítalo jako Up. V Umístění monitorování vyberte dvě nebo tři lokality rozmístěné napříč regiony, aby lokální síťový výkyv poblíž jedné z nich sám o sobě nespustil falešné upozornění, a Strategii opětovné kontroly nechte na výchozím hlasování většinou. V Odběrech upozornění přihlaste svůj provozní kontakt na Down i Up a zapněte Repeat, abyste se o problému dozvídali dál, pokud se výpadek protáhne. Přidejte odběr týdenního reportu, pokud chcete pravidelný souhrn uptime vedle upozornění v reálném čase.
Řešení problémů
- ICMP zablokované, HTTP v pořádku: mnoho cloudových poskytovatelů a firewallů ve výchozím nastavení blokuje ICMP echo, zatímco dál normálně obsluhuje HTTP/HTTPS, takže ping kontrola může hlásit Down pro web, který ve skutečnosti obsluhuje provoz. Buď otevřete ICMP ve firewallu cíle, nebo pro daný cíl přepněte na HTTP kontrolu nebo kontrolu TCP portu.
- Expected IPs zastará: pokud jste zapnuli Ověření očekávaných IP a pak jste přesunuli hostitele nebo změnili poskytovatele DNS, uvidíte falešné Down, dokud seznam očekávaných IP nebude odpovídat novým adresám.
- Více DNS kandidátů může maskovat jednu mrtvou adresu: protože kontrola zkusí ještě až dvě další DNS přeložené alternativy, než selže, doména s několika A záznamy může nadále ukazovat Up, i když jedna konkrétní adresa přestala odpovídat. Sledujte jednotlivé IP přímo, nebo zapněte Ověření očekávaných IP, abyste to zachytili.
- Žádný nastavitelný timeout: na rozdíl od některých jiných typů kontrol není časování jednotlivého pokusu u pingu nastavení, které byste mohli ladit z tohoto formuláře. Pro větší toleranci před spuštěním upozornění použijte Strategii opětovné kontroly v Umístění monitorování, místo hledání pole pro timeout, které tu není.
- Odpověď neznamená, že je služba zdravá: říká jen to, že zařízení odpovídá na ICMP, ne že na něm běží něco užitečného. Kombinujte ping kontrolu s HTTP nebo port kontrolou na stejném hostiteli, abyste potvrdili, že skutečná služba opravdu obsluhuje provoz.
Související
- Monitoring Ping - produktová stránka pro tento typ kontroly.
- Bezplatný test Ping - spusťte jednorázový ping bez vytváření monitoru.
- Monitoring trasování - přirozený další krok, když ping kontrola přejde do Down: podívejte se, kde se trasa láme.
- Bezplatný nástroj pro trasování - spusťte jednorázové trasování okamžitě.
- Assertion mode: úplná reference validace odpovědi - jazyk pravidel pro validaci odpovědi používaný i u dalších typů kontrol.
- Je web nedostupný pro všechny, nebo jen pro mě? - jednorázová verze stejné otázky, spuštěná zvenčí vaší sítě.
- Všechny návody k monitoringu - návod na nastavení pro každý další typ kontroly.