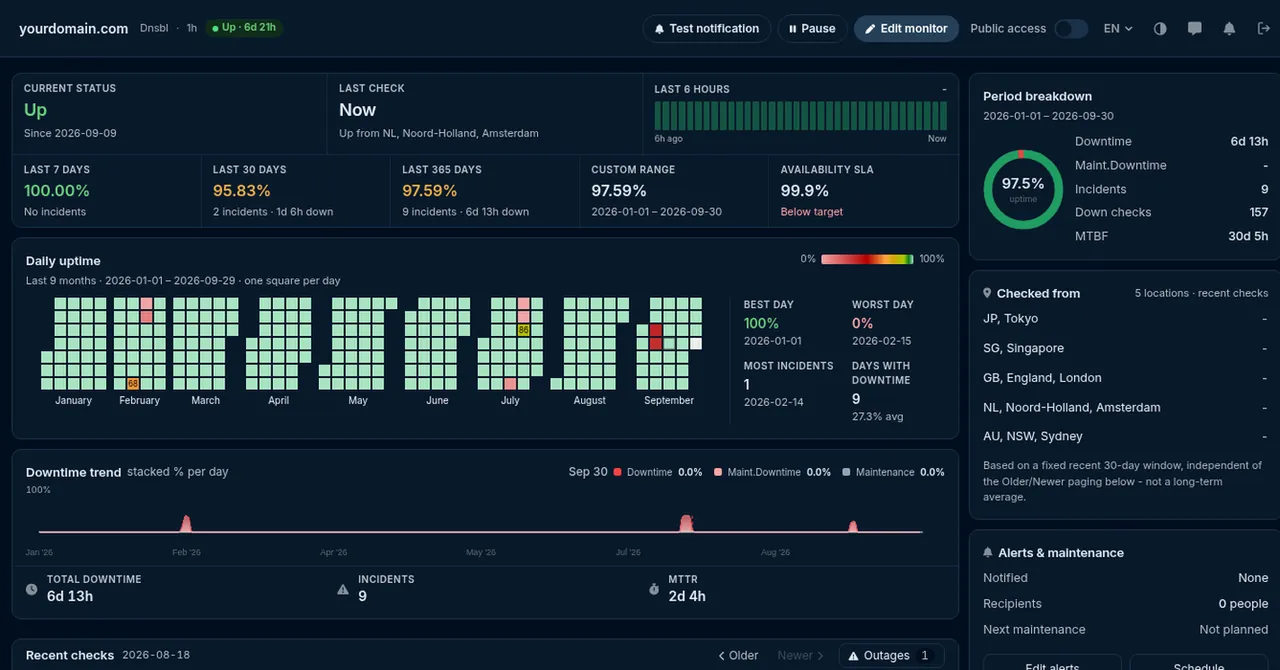
Die meisten Blacklist-Werkzeuge fragen nach einer IP-Adresse. Für Website-Betreiber ist das die falsche Einheit: Sie kennen Ihre Domain, die IP gehört Ihrem Hoster, und sie kann sich unter Ihnen ändern, ohne dass jemand Bescheid sagt. HostTracker überwacht die Domain. Bei jedem Durchlauf wird zuerst der Name aufgelöst und dann werden die Adressen geprüft, die gerade tatsächlich dahinterstehen - ein Umzug auf einen neuen Server oder zu einem neuen Mailanbieter wird also automatisch mitgenommen, statt Sie eine längst aufgegebene Adresse überwachen zu lassen.
Welche Adressen geprüft werden, ist eine Einstellung pro Monitor. Standardmäßig wird der erste A-Record geprüft, also die Maschine, die Ihre Website ausliefert. Der zweite Modus prüft jeden A-Record - richtig, wenn die Domain auf mehrere Frontends verteilt ist. Der dritte folgt dem Mailweg: Er löst Ihre MX-Hosts auf und prüft die Adressen dahinter, denn genau die sieht sich ein empfangender Mailserver an, wenn er über Ihre Nachricht entscheidet. Wenn Sie wegen der E-Mail-Zustellbarkeit hier sind, ist das der Modus Ihrer Wahl.
Eine Unterscheidung, bei der Genauigkeit lohnt, weil viele Seiten hier vage bleiben. Es gibt zwei Familien von Listen. IP-basierte Listen (die DNSBLs - Spamhaus, SpamCop, Barracuda, SORBS und Dutzende mehr) führen die Adresse, die die Mail verschickt hat; genau die fragt das Blacklist-Monitoring von HostTracker ab. Domain-Reputationslisten (DBL, SURBL, URIBL) führen den Domainnamen selbst, so wie er im Nachrichtentext vorkommt - ein eigener Mechanismus mit eigenen Betreibern, und diese Zonen fragt HostTracker nicht ab. „Domain-Blacklist-Monitoring“ heißt hier deshalb etwas Präzises: Sie geben uns eine Domain, wir halten die Adressen dahinter sauber.
Der unmittelbare Preis eines Eintrags ist die Post. Nachrichten von einer gelisteten Adresse werden abgewiesen oder still als Spam einsortiert, und da im zweiten Fall nichts zurückkommt, ist das erste Symptom meist Stille: Rechnungen, die nie gelesen wurden, Passwort-Resets, die nie ankamen. Der andere Reputationsschaden, die rote Browserwarnung, die Besucher und Suchtraffic kostet, kommt aus einer anderen Prüfung: dem Malware- und Phishing-Monitoring gegen Googles Web-Risk-Datenbank, das viele Konten parallel dazu laufen lassen.