
Come monitorare la scadenza di un certificato SSL
Un monitor Certificate expiration si connette a un endpoint TLS secondo una pianificazione fissa e rilegge la data di scadenza del certificato del server, così lo scopri settimane prima della scadenza invece che quando un browser inizia a mostrare ai visitatori una pagina di avviso. È uno dei tipi di controllo "imposta e dimentica" di HostTracker: nessun corpo della richiesta, nessuna regola di risposta, nessun selettore di ubicazione. Inserisci un host e hai finito. Scegli questo tipo quando ciò che gestisci è il certificato, per esempio un job di rinnovo Let's Encrypt o un certificato acquistato da una CA, e non la registrazione del dominio in sé. Il confronto con il monitoraggio della scadenza del dominio è più avanti, dato che sono la coppia di tipi di controllo che i lettori confondono più spesso.
Impostazioni principali
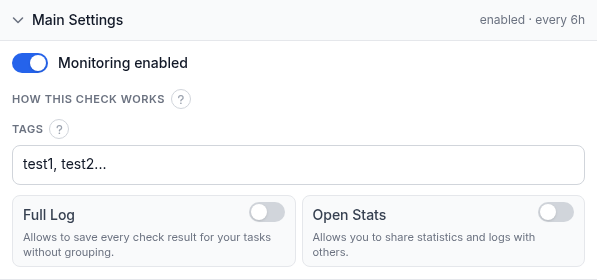
Due campi si trovano sopra questo pannello, e il pannello stesso ne contiene altri quattro:
- Dominio / IP - l'host a cui connettersi via TLS. Inserisci un dominio o un IP nudo; si assume la porta 443 a meno che tu non ne aggiunga una esplicitamente, per esempio
example.com:8443per un certificato servito su una porta non standard. - Nome (facoltativo) - un'etichetta breve per questo monitor negli avvisi, nei report e nella tua dashboard. Lascialo vuoto e HostTracker ripiega sul dominio.
- Monitoraggio abilitato - mette in pausa o riprende il controllo senza eliminarlo. Disattivalo prima di una sostituzione pianificata del certificato, così un breve intervallo tra il vecchio e il nuovo certificato non fa scattare un falso allarme.
- Come funziona questo controllo - una nota informativa comprimibile che spiega il meccanismo: il controllo si connette via TLS e legge la data di scadenza del certificato, secondo una pianificazione fissa ogni 6 ore dalla rete di monitoraggio di HostTracker. Per questo tipo non c'è un cursore dell'intervallo; vedi sotto il perché.
- Tag - etichette a testo libero per filtrare e raggruppare questo monitor nella tua dashboard.
- Log completo - salva ogni singolo risultato del controllo invece di raggruppare quelli identici consecutivi. Attivalo per una cronologia completa invece dei soli cambi di stato.
- Statistiche pubbliche - genera una pagina statistiche pubblica e condivisibile per questo monitor. Lasciala disattivata per un host interno o non pubblico.
Perché 6 ore e non un intervallo su scala di minuti: la data di scadenza di un certificato non si muove tra un controllo e l'altro. Cambia solo quando qualcuno ne emette uno nuovo. Fare polling ogni pochi minuti ripeterebbe la stessa risposta senza alcun beneficio; controllare quattro volte al giorno è comunque abbastanza veloce da intercettare un rinnovo fallito entro lo stesso giorno lavorativo. Non devi nemmeno configurare un preavviso per anticipare una scadenza: HostTracker invia automaticamente un promemoria informativo 30, 7 e 1 giorno prima della data di scadenza del certificato, a ogni contatto a cui hai dato una sottoscrizione Up qui sotto (ogni canale tranne le chiamate vocali, riservate alle interruzioni reali). Questi promemoria sono separati da un avviso Down. Un certificato ancora valido ma prossimo alla scadenza è un promemoria, non un guasto; il controllo passa a Down solo una volta che il certificato è effettivamente scaduto.
Sottoscrizioni avvisi
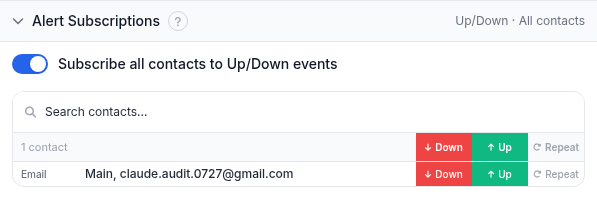
È lo stesso pannello di sottoscrizioni usato da ogni tipo di controllo. Attiva Sottoscrivi tutti i contatti agli eventi Up/Down per mettere ogni contatto del tuo account su entrambi gli eventi in una volta, oppure usa il campo di ricerca e gli interruttori per contatto Down / Up / Repeat per costruire un elenco specifico:
- Down - avvisato quando il certificato è scaduto.
- Up - avvisato quando un controllo si riprende dopo un Down (è stato installato un nuovo certificato), e, specificamente per questo tipo di controllo, è anche chi riceve i promemoria automatici di scadenza a 30/7/1 giorni descritti sopra.
- Repeat - continua a inviare l'avviso Down secondo una pianificazione finché il certificato resta scaduto, invece di avvisare una volta e poi tacere.
Un certificato pubblico scaduto è il tipo di guasto che costa fiducia nel momento in cui il browser di un visitatore mostra la pagina di avviso, quindi lasciare vuota questa sezione vanifica lo scopo del controllo. Registra la scadenza e non lo dice a nessuno.
Sottoscrizioni report
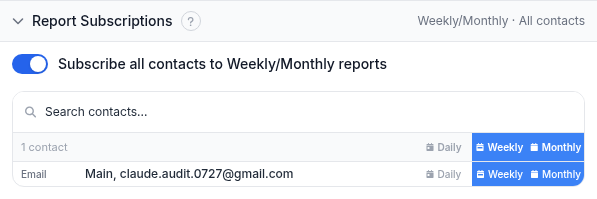
I report sono riepiloghi periodici invece di avvisi guidati da eventi, utili se qualcuno del tuo team vuole un digest settimanale o mensile fisso sullo stato del certificato invece di essere avvisato nel momento esatto in cui qualcosa scade. Vanno solo ai contatti email. Lascia disattivato se le Sottoscrizioni avvisi sopra coprono già chi deve saperlo.
Esempio pratico
Gestisci una pagina di checkout su pay.example.com dietro un certificato che si rinnova automaticamente tramite Let's Encrypt, ma in passato sei stato scottato da un job di rinnovo che ha fallito senza avvisare nessuno. Crea un monitor Certificate expiration per pay.example.com, lascia Monitoraggio abilitato acceso, aggiungi il tag payments, e sottoscrivi la tua email di reperibilità e i contatti Slack a Up e Down (Up così ricevono anche i promemoria a 30/7/1 giorni). Salta Log completo a meno che tu non voglia una cronologia completa per ogni controllo. Per un controllo che cambia stato forse due volte l'anno, la vista raggruppata è più facile da leggere. Nient'altro da configurare: da qui in poi il controllo gira ogni 6 ore, e sentirai parlare di un rinnovo in ritardo tre volte separate prima che diventi un'interruzione.
Risoluzione dei problemi
- Il monitor mostra Down ma il sito si carica bene nel browser. I browser mettono in cache i certificati e spesso tollerano un problema di catena che un handshake TLS fresco non tollera. Conferma con lo strumento di controllo SSL gratuito da una sessione pulita, oppure verifica se il certificato su quell'esatto host:porta è cambiato.
- Hai aggiunto una porta ma il controllo continua a connettersi sulla 443. La porta deve far parte del campo Dominio / IP stesso, scritta come
host:porta. Non esiste un campo porta separato per questo tipo di controllo. - Non è arrivato alcun promemoria a 30 o 7 giorni dalla scadenza. I promemoria vanno solo ai contatti con una sottoscrizione Up su questo specifico monitor. Controlla prima quella casella, poi conferma che il canale del contatto non sia una chiamata vocale, che non porta mai questi avvisi.
- Hai rinnovato il certificato ma vedi ancora una data di scadenza obsoleta. Il controllo gira secondo la propria pianificazione di 6 ore e non è legato al tuo deploy; attendi la prossima esecuzione pianificata, oppure apri il monitor e usa la sua azione di controllo immediato se il tuo piano la include.
- Volevi monitorare la registrazione del dominio, non il certificato. Tipo di controllo sbagliato; vedi la prossima sezione.
Correlati
- Tutte le guide al monitoraggio - il centro per ogni tipo di controllo di HostTracker.
- Come verificare la data di scadenza di un certificato SSL - la versione una tantum di questo controllo, via browser e via riga di comando.
- Controlli dominio e TLS - la pagina prodotto che copre sia il monitoraggio della scadenza del certificato sia quello del dominio, inclusa l'intera scala di promemoria a 30/7/1 giorni e come si differenzia da un vero avviso Down.
- Strumento gratuito di controllo SSL - un controllo del certificato una tantum senza bisogno di account, utile per confermare ciò che riporta un monitor.
- Guida alla scadenza del dominio - il controllo per una registrazione scaduta, un guasto diverso con un responsabile diverso.
- Guida al controllo HTTP - la scadenza del certificato è disponibile anche come riquadro allegato su un monitor Http, Port o API, viaggiando insieme a quel controllo invece di girare come monitor separato.