
Cómo monitorizar la caducidad de un certificado SSL
Un monitor de caducidad de certificado se conecta a un endpoint TLS con un calendario fijo y lee la fecha de caducidad del certificado del servidor, para que te enteres semanas antes de que caduque en lugar de cuando el navegador empieza a mostrar una advertencia a tus visitantes. Es uno de los tipos de comprobación de HostTracker de "configúralo y olvídate": sin cuerpo de petición, sin regla de respuesta, sin selector de ubicación. Introduces un host y ya está. Elige este tipo cuando lo que gestionas es el certificado, como una tarea de renovación de Let's Encrypt o un certificado comprado a una CA, y no el registro del dominio en sí. La comparación con la monitorización de caducidad de dominio está más abajo, ya que son el par de tipos de comprobación que más se confunden entre los lectores.
Configuración principal
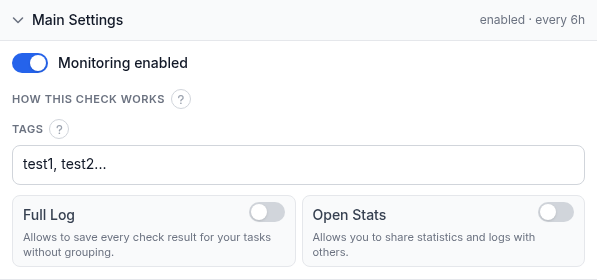
Dos campos están encima de este panel, y el propio panel contiene cuatro más:
- Dominio / IP: el host al que conectarse por TLS. Introduce un dominio o una IP simple; se asume el puerto 443 a menos que añadas uno explícitamente, por ejemplo
example.com:8443para un certificado servido en un puerto no estándar. - Nombre (opcional): una etiqueta corta para este monitor en las alertas, los informes y tu panel. Déjalo en blanco y HostTracker usará el dominio por defecto.
- Monitorización activada: pausa o reanuda la comprobación sin eliminarla. Desactívala antes de un cambio de certificado planificado para que un breve hueco entre el certificado antiguo y el nuevo no dispare una alerta falsa.
- Cómo funciona esta comprobación: una nota informativa plegada que explica la mecánica: la comprobación se conecta por TLS y lee la fecha de caducidad del certificado, con un calendario fijo de cada 6 horas desde la propia red de monitorización de HostTracker. No hay deslizador de intervalo para este tipo; más abajo se explica por qué.
- Etiquetas: etiquetas de texto libre para filtrar y agrupar este monitor en tu panel.
- Registro completo: guarda cada resultado individual de la comprobación en lugar de agrupar los idénticos consecutivos. Actívalo para tener un historial completo en lugar de solo los cambios de estado.
- Abrir estadísticas: genera una página de estadísticas pública y compartible para este monitor. Déjalo desactivado para un host interno o no público.
Por qué cada 6 horas y no un intervalo de escala de minutos: la fecha de caducidad de un certificado no cambia entre comprobaciones. Solo cambia cuando alguien emite uno nuevo. Consultarlo cada pocos minutos repetiría la misma respuesta sin ningún beneficio; comprobarlo cuatro veces al día sigue siendo lo bastante rápido para detectar una renovación fallida dentro del mismo día laborable. Tampoco necesitas configurar un margen de antelación para adelantarte a una caducidad: HostTracker envía automáticamente un recordatorio informativo a 30, 7 y 1 día antes de la fecha de caducidad del certificado, a cada contacto al que hayas dado una suscripción Up más abajo (todos los canales excepto la llamada de voz, reservada para caídas reales). Esos recordatorios son independientes de una alerta Down. Un certificado que todavía es válido pero se acerca a su caducidad es un recordatorio, no un fallo; la comprobación solo pasa a Down una vez que el certificado ha caducado.
Suscripciones de alerta
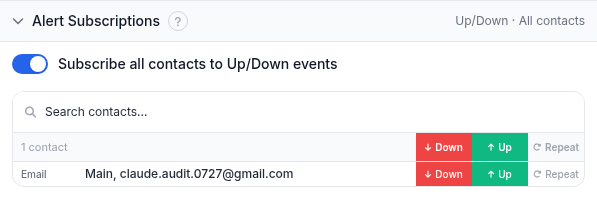
Este es el mismo panel de suscripciones que usa cada tipo de comprobación. Activa Suscribir a todos los contactos a eventos Up/Down para poner a todos los contactos de tu cuenta en ambos eventos a la vez, o usa el cuadro de búsqueda y los interruptores por contacto Down / Up / Repeat para construir una lista concreta:
- Down: avisado cuando el certificado ha caducado.
- Up: avisado cuando una comprobación se recupera tras un Down (se instaló un certificado nuevo), y, específicamente para este tipo de comprobación, también quien recibe los recordatorios automáticos de caducidad a 30/7/1 días descritos arriba.
- Repeat: sigue enviando la alerta Down de forma periódica mientras el certificado sigue caducado, en lugar de avisar una vez y quedarse en silencio.
Un certificado público caducado es el tipo de fallo que cuesta confianza en el momento en que el navegador de un visitante muestra la advertencia, así que dejar esta sección vacía anula el sentido de la comprobación. Registra la caducidad y no se lo dice a nadie.
Suscripciones de informes
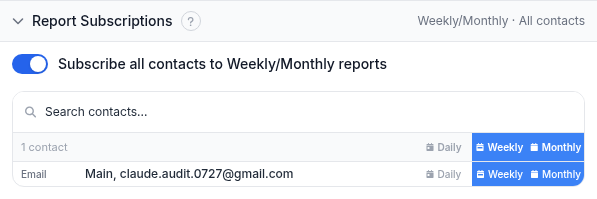
Los informes son resúmenes periódicos en lugar de alertas basadas en eventos, útiles si alguien de tu equipo quiere un resumen semanal o mensual fijo de la salud de los certificados en lugar de recibir un aviso en el momento en que algo caduca. Van solo a contactos de correo. Déjalo desactivado si las Suscripciones de alerta de arriba ya cubren a quién hay que avisar.
Ejemplo resuelto
Tienes una página de pago en pay.example.com detrás de un certificado que se renueva automáticamente con Let's Encrypt, pero ya te ha pasado antes que una tarea de renovación fallara sin avisar a nadie. Crea un monitor de caducidad de certificado para pay.example.com, deja Monitorización activada, añade la etiqueta payments, y suscribe a tus contactos de correo y Slack de guardia a Up y Down (Up para que también reciban los recordatorios de 30/7/1 días). Omite Registro completo a menos que quieras un historial completo por comprobación. Para una comprobación que cambia de estado tal vez dos veces al año, la vista agrupada es más fácil de leer. No hay nada más que configurar: la comprobación se ejecuta cada 6 horas a partir de ahora, y te enterarás de una renovación que se retrasa tres veces distintas antes de que se convierta en una caída.
Solución de problemas
- El monitor muestra Down pero el sitio carga bien en un navegador. Los navegadores guardan certificados en caché y a menudo toleran un problema de cadena que un saludo TLS nuevo no tolerará. Confírmalo con la herramienta gratuita de comprobación SSL desde una sesión limpia, o comprueba si el certificado de ese host:puerto exacto ha cambiado.
- Añadiste un puerto pero la comprobación sigue conectando por el 443. El puerto tiene que formar parte del propio campo Dominio / IP, escrito como
host:puerto. No hay un campo de puerto aparte para este tipo de comprobación. - No llegó ningún recordatorio a 30 o 7 días vista. Los recordatorios solo van a contactos con una suscripción Up en este monitor concreto. Marca esa casilla primero, y comprueba después que el canal del contacto no sea llamada de voz, que nunca lleva estos avisos.
- Renovaste el certificado pero sigues viendo una fecha de caducidad antigua. La comprobación se ejecuta con su propio calendario de 6 horas y no está ligada a tu despliegue; espera a la siguiente ejecución programada, o abre el monitor y usa su acción de comprobar ahora si tu plan la incluye.
- Querías monitorizar el registro del dominio, no el certificado. Tipo de comprobación equivocado; ver la siguiente sección.
Relacionado
- Todas las guías de monitorización: el punto central para cada tipo de comprobación de HostTracker.
- Cómo comprobar la fecha de caducidad de un certificado SSL: la versión puntual de esta comprobación, por navegador y por línea de comandos.
- Comprobaciones de dominio y TLS: la página de producto que cubre tanto la monitorización de certificado como de caducidad de dominio, incluida toda la escalera de recordatorios a 30/7/1 días y en qué se diferencia de una alerta Down real.
- Herramienta gratuita de comprobación SSL: una comprobación de certificado puntual sin necesidad de cuenta, útil para confirmar lo que está reportando un monitor.
- Guía de caducidad de dominio: la comprobación para un registro caducado, un fallo distinto con un responsable distinto.
- Guía de comprobación HTTP: la caducidad de certificado también está disponible como un panel adjunto en un monitor Http, de puerto o API, aprovechando esa comprobación en lugar de ejecutarse como su propio monitor independiente.