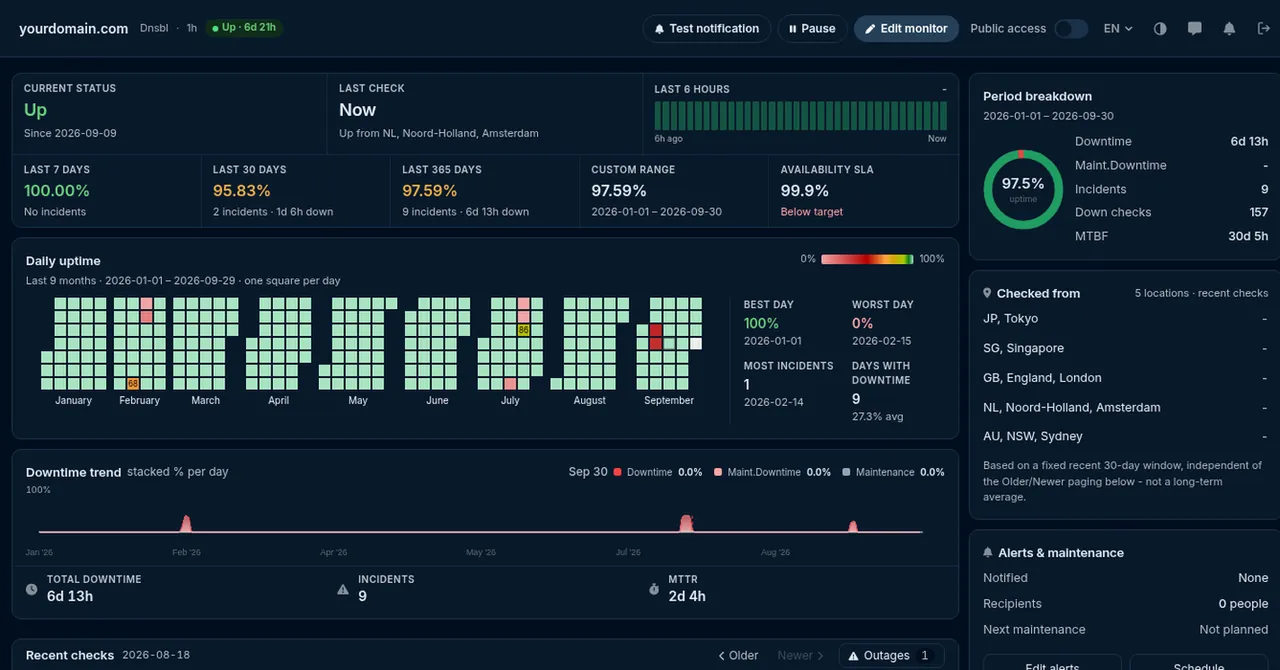
Большинство инструментов проверки чёрных списков просят IP-адрес. Для владельца сайта это неверная единица: вы знаете свой домен, IP принадлежит хостеру и может смениться под вами так, что вам никто об этом не скажет. HostTracker следит за доменом. На каждом запуске он сначала резолвит имя, а затем проверяет адреса, которые стоят за ним прямо сейчас, — переезд на новый сервер или к новому почтовому провайдеру подхватывается сам, вместо того чтобы оставить вас наблюдать за адресом, которым вы уже не пользуетесь.
Какие именно адреса проверять — настройка каждого монитора. По умолчанию проверяется первая A-запись: машина, которая отдаёт сайт. Второй режим проверяет все A-записи — то, что нужно, когда домен размазан по нескольким фронтендам. Третий идёт по почтовому пути: он резолвит ваши MX-хосты и проверяет адреса за ними, потому что именно их смотрит принимающий почтовый сервер, решая, принять ли ваше письмо. Если вы пришли сюда из-за доставляемости почты, выбирать нужно его.
Одно различие, в котором стоит быть точным, потому что многие страницы обходят его стороной. Семейств списков два. Списки по IP (те самые DNSBL — Spamhaus, SpamCop, Barracuda, SORBS и десятки других) перечисляют адрес, с которого ушла почта, и именно их опрашивает мониторинг чёрных списков HostTracker. Списки репутации доменов (DBL, SURBL, URIBL) перечисляют само доменное имя в том виде, в каком оно встречается в теле письма: это отдельный механизм с отдельными операторами, и эти зоны HostTracker не опрашивает. Поэтому «мониторинг чёрных списков по домену» здесь означает вполне определённое: вы даёте нам домен, мы держим в порядке адреса за ним.
Немедленная цена попадания в список — почта. Письма с попавшего в список адреса либо отклоняются, либо молча складываются в спам, а поскольку во втором случае к вам ничего не возвращается, первым симптомом обычно становится тишина: счета, которые никто не прочитал, сбросы паролей, которые не дошли. Репутационный ущерб другого рода — красное предупреждение браузера, стоящее вам посетителей и поискового трафика, — приходит из другой проверки: мониторинга вредоносного ПО и фишинга по базе Google Web Risk, который многие включают рядом с этим.