
Comprobación DNSBL: monitoriza inclusiones en listas negras
Una comprobación DNSBL consulta tu dominio o IP contra un conjunto de listas negras de DNS con un calendario fijo y te avisa en el momento en que cualquiera de ellas lo lista. Esto importa más que la mayoría de los problemas de disponibilidad porque no se manifiesta como una caída visible. Tu sitio puede estar funcionando perfectamente mientras una parte cada vez mayor del correo que envía tu negocio deja de llegar. Los servidores de correo y los filtros antispam consultan estas mismas listas negras antes de decidir si aceptan, ponen en cuarentena o descartan en silencio un mensaje, así que una inclusión que desconoces puede costarte semanas de facturas, restablecimientos de contraseña y respuestas de soporte sin entregar antes de que alguien note el patrón.
Configuración principal
No hay captura de pantalla disponible para esta sección en concreto para este tipo de comprobación, pero cada control sigue necesitando explicación:
- Dominio / IP: el dominio o la dirección IP que consultar contra las listas negras monitorizadas.
- Nombre (opcional): una etiqueta corta para este monitor en las alertas, los informes y tu panel. Déjalo en blanco y HostTracker usará el dominio por defecto.
- Monitorización activada: pausa o reanuda la comprobación sin eliminarla.
- Cómo funciona esta comprobación: una nota informativa plegada: la comprobación se ejecuta con un calendario fijo, cada 6 horas, desde la propia red de monitorización de HostTracker. No hay deslizador de intervalo para este tipo. Una inclusión en lista negra no cambia lo bastante rápido como para justificar un intervalo más ajustado, y consultarla cada pocos minutos solo machacaría las mismas zonas DNSBL sin ningún beneficio.
- Etiquetas: etiquetas de texto libre para filtrar y agrupar este monitor en tu panel.
- Registro completo: guarda cada resultado individual de la comprobación en lugar de agrupar los idénticos consecutivos.
- Abrir estadísticas: genera una página de estadísticas pública y compartible para este monitor.
Configuración de la comprobación
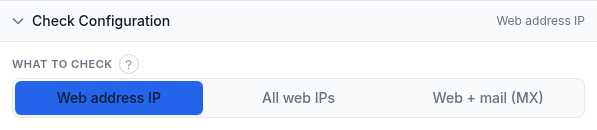
Este es el único ajuste específico del tipo para un monitor DNSBL: qué dirección (o direcciones) se consultan contra las listas negras.
- IP de la dirección web (por defecto): comprueba solo la dirección IP a la que resuelve el registro web de tu dominio.
- Todas las IP web: comprueba cada dirección IP que devuelve el dominio, útil detrás de un balanceador de carga o una CDN con más de una IP pública.
- Web + correo (MX): comprueba además las direcciones IP de los servidores de correo de tu dominio, los que reciben tu correo y los que consultan los filtros antispam. Si tu preocupación real es la entregabilidad y no la reputación del alojamiento web, esta es la opción que la responde.
Suscripciones de alerta

El mismo panel de suscripciones que usa cada tipo de comprobación. Activa Suscribir a todos los contactos a eventos Up/Down para poner a todos los contactos en ambos eventos a la vez, o usa el cuadro de búsqueda y los interruptores por contacto Down / Up / Repeat para construir una lista concreta. La comprobación pasa a Down en el momento en que encuentra aunque sea una sola inclusión en lista negra que cuente para el veredicto. No hay periodo de gracia de "esperar a un segundo impacto", así que pon a tus contactos críticos para la entregabilidad (quien gestione la reputación de envío de tu correo) en Down aquí.
Suscripciones de informes

Resúmenes periódicos por correo en lugar de alertas basadas en eventos. Los informes van solo a contactos de correo.
Leer una inclusión y actuar sobre ella
Una vez que existe un monitor DNSBL, su página de detalle lleva un panel en vivo de Estado de listas negras, aparte de la configuración de arriba; solo aparece una vez que el monitor se ha ejecutado. Si no hay ninguna inclusión, lo dice con claridad. Si la hay, cada entrada muestra el nombre de la lista negra, el endpoint exacto que quedó listado, una nota corta que explica la inclusión, y dos acciones que tomar antes de que cunda el pánico:
- Una inclusión marcada como MAJOR es una lista negra de alta severidad sobre la que merece la pena actuar de inmediato; otras inclusiones tienen menos impacto pero también cuentan.
- Un enlace de Delist, cuando el operador de la lista negra lo ofrece, te lleva directamente a la página de solicitud de retirada de esa lista. Es el camino más rápido de vuelta a un estado limpio, ya que solo el operador puede sacarte de su lista.
- Un botón de Silenciar te deja suprimir una inclusión concreta del veredicto del monitor, para una lista que hayas disputado o consideres de bajo impacto, sin silenciar toda la comprobación. La retirada en sí todavía tiene que producirse del lado del operador de la lista negra; silenciar solo cambia sobre qué te avisa HostTracker.
Ejemplo resuelto
Tu empresa envía correo transaccional, como recibos y restablecimientos de contraseña, desde mail.example.com, y una cuenta comprometida en tu servidor de correo te ha añadido hace poco a una lista negra sin que lo supieras. Crea un monitor DNSBL para example.com, pon la Configuración de la comprobación en Web + correo (MX) para que las propias IP de envío queden cubiertas, y suscribe el correo de tu administrador de correo y un canal compartido del equipo a Down y Repeat. Repeat importa aquí porque una inclusión que se alarga días es exactamente el tipo de cosa fácil de olvidar una vez que la primera alerta ha desaparecido de la vista. No hay nada más que configurar; la comprobación se ejecuta cada 6 horas a partir de ahora.
Solución de problemas
- Listado en una lista negra de la que nunca has oído hablar. Abre el panel de Estado de listas negras y lee la nota de esa entrada. Algunas listas son informativas y tienen poco peso real, otras afectan a la entrega de correo. Usa el enlace de Delist si se ofrece uno; es el único sitio donde ocurre la retirada real.
- Arreglaste el problema de fondo pero el monitor sigue mostrando Down. La mayoría de los operadores de listas negras tardan un tiempo en volver a escanear y limpiar una solicitud de retirada después de que la envíes. El monitor recoge el cambio en su siguiente ejecución programada una vez que se actualiza la propia lista del operador.
- Solo te importa la entregabilidad del correo, no la reputación del servidor web. Cambia la Configuración de la comprobación a Web + correo (MX) para que las IP de tus servidores de correo formen parte de lo que se comprueba. Por defecto solo se mira la dirección web.
- Quieres que una inclusión deje de avisar mientras esperas a que se resuelva. Usa Silenciar en esa entrada concreta del panel de Estado de listas negras en lugar de desactivar todo el monitor. Se te seguirá avisando de cualquier inclusión nueva y no relacionada.
Relacionado
- Todas las guías de monitorización: el punto central para cada tipo de comprobación de HostTracker.
- Cómo comprobar si tu IP o dominio está en una lista negra: la versión puntual de esta comprobación y cómo leer su resultado.
- Monitorización de listas negras de DNS: la página de producto de este tipo de comprobación.
- Herramienta gratuita de comprobación DNSBL: una consulta puntual de lista negra sin necesidad de cuenta.
- Guía de lista negra rusa: un tipo de comprobación distinto en el que a veces se acaba por error: un registro gubernamental de bloqueo de contenidos, no una lista negra de spam.
- Guía de comprobación HTTP: DNSBL también está disponible como un panel adjunto en un monitor Http, de puerto o API, aprovechando esa comprobación en lugar de ejecutarse como su propio monitor independiente.