Naar hoofdinhoud springen

SSL-certificaatmonitoring

SSL-certificaatmonitoring: vervalwaarschuwingen voor certificaten en domeinen

HostTracker's SSL-certificaat vervalmonitoring controleert je SSL/TLS-certificaten op naderend verval, ketenfouten, intrekking en zwakke beveiligingsprotocollen - en waarschuwt je voordat een browser je site ooit blokkeert. Domeinvervalbewaking is inbegrepen zonder extra kosten.

Gratis directe controle · live getest vanuit 300+ locaties wereldwijd · geen login vereist

  • Vertrouwd sinds 2004
  • 500.000+ gemonitorde websites
  • 300+ controlepunten wereldwijd

Hoe een certificaatcontrole verloopt, van de handshake tot de melding

Vervaldatum, keten, intrekking, protocolBij elke controle wordt gecheckt hoeveel tijd het certificaat nog heeft, of de keten geldig is, of het niet is ingetrokken en of het protocol niet verouderd is.
30, 7 en 1 dag van tevorenDrie meldingen voordat een certificaat verloopt, via de kanalen die elk contact heeft gekozen, zodat een vernieuwing nooit over een weekend heen glipt.
Ook het domeinDe vervaldatum van de registratie wordt live uitgelezen via RDAP en samen met het certificaat bewaakt, zonder extra kosten.
SSL-certificaatmonitoring

Verlies nooit een SSL-certificaat door een gemiste verlenging

HostTracker controleert je SSL/TLS-certificaten op naderend verval, ketenfouten, intrekking en zwakke of verouderde beveiligingsprotocollen, en stuurt automatische meldingen en samenvattende rapporten ruim voordat een browser je site begint te blokkeren.

SSL

Beveiligingsmonitoring van certificaten

De SSL-monitoring van HostTracker houdt websites veilig en soepel draaiend. De service controleert of je SSL/TLS-certificaten up-to-date zijn en stuurt een melding als ze bijna verlopen. SSL-certificaten beschermen gebruikersgegevens en behouden vertrouwen door informatie tussen server en gebruiker te versleutelen. SSL-monitoring houdt je website veilig en up-to-date met de nieuwste beveiligingsstandaarden. Zo voorkom je ook een lagere ranking bij zoekmachines zoals Google.

Detectie

Meldingen bij verval & probleemdetectie

De SSL-monitoring van HostTracker houdt websites veilig. Je krijgt een melding voordat je SSL-certificaat verloopt. De service controleert ook op problemen met het SSL-certificaat en stuurt direct een melding. Zo kunnen website-eigenaren problemen snel oplossen, het vertrouwen van gebruikers behouden en gegevens beschermen.

Vertrouwen

Sterkere beveiliging & meer vertrouwen

SSL-monitoring van HostTracker verbetert de beveiliging en het vertrouwen van gebruikers. Door ervoor te zorgen dat SSL-certificaten altijd geldig zijn, beschermen websites gebruikersgegevens tegen mogelijke datalekken en voorkom je beveiligingswaarschuwingen in browsers. Tijdige meldingen en gedetailleerde rapporten helpen je je website beter te beheren. SSL-monitoring is essentieel om websites veilig en goed presterend te houden.

Verlenging

Tijdige verlengingsbewaking

HostTracker bewaakt domeinnamen om verlies door gemiste verlengingsdeadlines te voorkomen. De service volgt registraties en stuurt tijdige meldingen over naderende vervaldatums. Deze meldingen worden op vaste intervallen verstuurd, zodat domeineigenaren genoeg tijd hebben om te verlengen. Zo blijft je online aanwezigheid behouden en voorkom je de kosten en het ongemak van een verlopen domein.

Meldingen

Meldingen & rapporten

De domeinmonitoring van HostTracker biedt functies voor bewaking en meldingen. Gebruikers kunnen meldingen instellen die naar meerdere contactpersonen worden gestuurd via e-mail, sms of apps zoals Telegram en Discord. De service levert ook rapporten over domeinregistraties, inclusief verlengingsdatums en statuswijzigingen. Zo voorkom je een verlopen domein en blijven bedrijven en particulieren online.

Bescherming

Voorkom het risico op verlies

De domeinmonitoring van HostTracker beschermt waardevolle domeinnamen tegen onbedoeld verlies. Tijdige meldingen helpen domeineigenaren de risico's en kosten te vermijden die horen bij het terugwinnen van een verlopen domein. Daarnaast beheer je meerdere domeinen met gedetailleerde rapporten en meldingen op maat. Zo blijven bedrijven online en blijft hun merk beschermd.

Wat een monitor in de gaten houdt

Zes dingen die elk op zich een site plat kunnen leggen, samen gecontroleerd.

Dagen tot vervaldatum
Geldigheid van de keten
Intrekking
Protocolversie
Zwakke versleuteling
Domeinregistratie

Wat een SSL-monitor laat zien

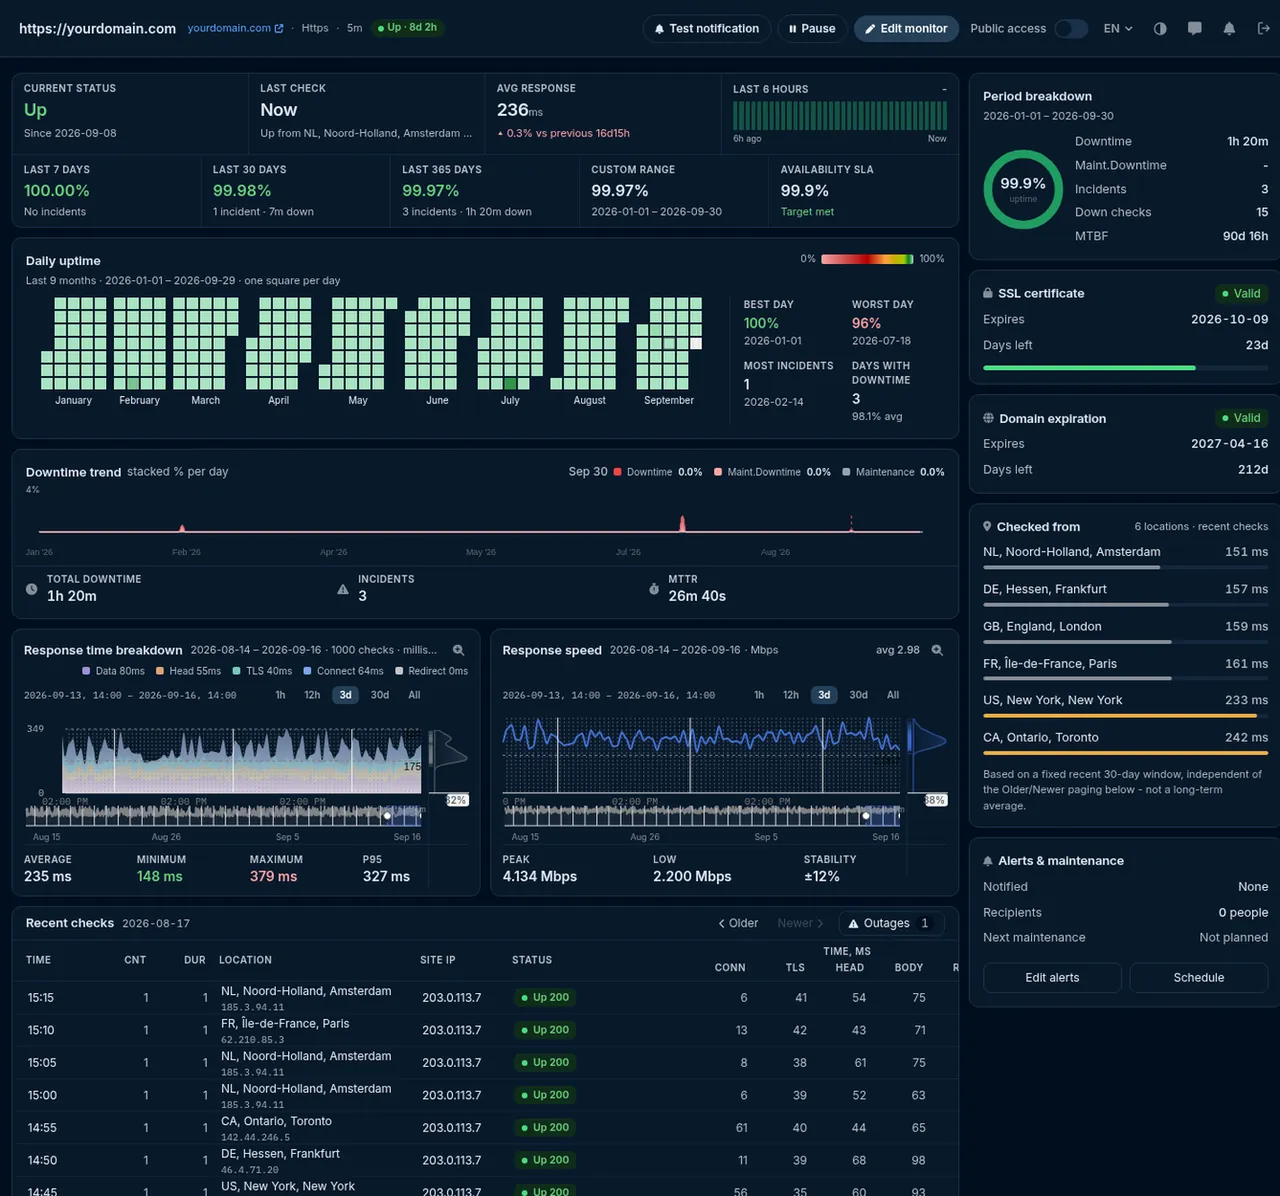
Het certificaat en de registratie op de eigen pagina van de monitor, met resterende dagen en de uitgever.

HostTracker-monitorstatistieken met de kaarten voor SSL-certificaat en domeinvervaldatum

De certificaatkaart

Geldig of niet, vervaldatum, resterende dagen, uitgever en de exacte naam waarvoor het certificaat is uitgegeven.

De domeinkaart

Vervaldatum van de registratie en resterende dagen, uitgelezen uit het register in plaats van een gecachte whois-kopie.

Elke laag van uw stack, bewaakt

Websites, servers, API's, certificaten. Eén controletype per pagina, met dezelfde locaties, meldingen en rapporten erachter.

"Ik werk al lang met deze monitoringdienst en mijn dagelijkse routine is geen probleem meer. Hij houdt stilletjes al mijn sites in de gaten en laat me reageren zodra er iets misgaat."
Caleb Levy - Webmaster - CA - Trustpilot

Vertrouwd door teams bij

Microsoft Panasonic OTP Bank OneProvider Worldmate
De volledige gids

SSL- en domeinmonitoring uitgelegd

Elk hoofdstuk opent ter plekke, zodat de pagina kort blijft.

Domeinvervalbewaking

Een verlopen SSL-certificaat is niet de enige deadline die een site offline kan halen - HostTracker's domeinvervaldatum checker bewaakt je registratiestatus naast je certificaten, zonder extra kosten.

Wat SSL-monitoring bij elke run controleert

Een SSL-certificaat vervalmonitor wordt vaak verkocht als een agendaherinnering, en verval is inderdaad de meest voorkomende manier waarop certificaten kapotgaan. Het is niet de enige manier. Elke run van HostTracker opent een echte TLS-verbinding en beoordeelt het certificaat dat de server daadwerkelijk aanbiedt - waardoor ook storingen worden opgemerkt die optreden zonder dat er ook maar één datum verandert.

Wat wordt gecontroleerdHoe een storing eruitziet voor je bezoekers
GeldigheidsperiodeHet certificaat valt binnen de not-before/not-after-data. Na het einde blokkeert elke browser de pagina met een volledig scherm vullende waarschuwing.
VertrouwensketenHet certificaat is gekoppeld aan een vertrouwde root. Een ontbrekend tussenliggend certificaat is de klassieke bug van "werkt in mijn browser, faalt op elke telefoon en elke API-client" - je laptop had het tussenliggende certificaat in de cache, verder niemand.
HostnaamdekkingDe naam die je controleert, valt daadwerkelijk onder het certificaat. Een mismatch leest een browser als een mogelijke onderscheppingspoging, niet als een typefout.
IntrekkingsstatusHet certificaat is niet ingetrokken, gecontroleerd via de OCSP- of CRL-service van de uitgevende autoriteit. Als die responder onbereikbaar is, wordt het resultaat gemarkeerd in plaats van als storing aangemerkt, zodat een storing bij een derde partij geen vals alarm op je site kan veroorzaken.
Wat wordt vastgelegdVervaldatum en not-before-datum, uitgever, serienummer, de subject alternative names, en de TLS-protocolversie en cipher die zijn afgesproken - zodat een resultaat je vertelt wat er is veranderd, niet alleen dát er iets is veranderd.

Onder de motorkap is een certificaatmonitor een TLS-verbinding naar een host en een poort. De poort staat standaard op 443, en je kunt een andere opgeven - example.com:8443 - zodat een API-gateway, een alternatieve HTTPS-poort of een dienst op een impliciete TLS-poort op precies dezelfde manier wordt bewaakt. De hostnaam wordt via SNI verstuurd, zodat een server die meerdere certificaten op één IP-adres host het juiste certificaat teruggeeft.

Waarom een verlopen certificaat erger is dan een korte storing

Wanneer een server uitvalt, ziet een bezoeker een browserfout en probeert het meestal later opnieuw. Wanneer een certificaat verloopt, is de server nog volkomen gezond - hij beantwoordt elk verzoek - maar de browser weigert te tonen wat hij heeft ontvangen. Dat verschil is op vier manieren belangrijk, die je makkelijk onderschat totdat het gebeurt.

  • De waarschuwing is bedoeld om afschrikwekkend te zijn. Een schermvullende waarschuwing over een onveilige verbinding is hetzelfde scherm dat een browser toont bij een onderscheppingsaanval. Bezoekers lezen het niet als "hun certificaat is verlopen"; ze lezen het als "deze site is niet veilig".
  • Op een site met HSTS is er geen manier omheen. Als je ooit een Strict-Transport-Security-header hebt verstuurd - en dat zou je moeten hebben gedaan - verwijderen browsers de optie "toch doorgaan" volledig. Elke bezoeker wordt hard geblokkeerd totdat het certificaat is vervangen.
  • Machines falen harder dan mensen. Je mobiele app, je betalingswebhooks, de integraties van je partners en elke API-client valideren het certificaat ook, en geen van hen heeft een knop om er voorbij te klikken. Een verval is een volledige integratiestoring, niet alleen een websitestoring.
  • Je eigen monitoring kan groen blijven ogen. Een check die is ingesteld om certificaatproblemen te negeren, rapporteert nog steeds HTTP 200 vanaf een server waarvan het certificaat een uur geleden is verlopen. De applicatie heeft er niets van gemerkt. Precies dat gat is de reden dat een certificaatmonitor bestaat.

Dezelfde asymmetrie geldt voor een verlopen domein, alleen langzamer en minder omkeerbaar: een certificaat kan binnen enkele minuten opnieuw worden uitgegeven, terwijl een domein dat de redemption-periode verlaat door iedereen geregistreerd kan worden.

Twee manieren om SSL-monitoring in te schakelen

Certificaatbewaking is er in twee vormen, en de meeste accounts willen de eerste.

Gekoppeld aan een bestaande HTTPS-monitorEen losstaande certificaatmonitor
Hoe je het inschakeltEen selectievakje op een monitor die je al hebtVoeg een monitor toe en kies Certificaatverval als type
Extra verzoeken naar je serverGeen - die monitor voert toch al bij elke run een TLS-handshake uit, dus het certificaat wordt uitgelezen uit de verbinding die sowieso al werd gemaaktEén TLS-verbinding per run, volgens een eigen schema
Gebruikt een van je monitorplekkenNeeJa
Het beste voorElke site waarvan je de uptime al bewaakt - de normale situatieEen endpoint waarvan je de uptime niet bewaakt: een mailserver, een interne gateway, een alternatieve poort, een certificaat op een host die geen webpagina's serveert
FrequentiePeriodiek beoordeeld op basis van de waarnemingen die je HTTPS-monitor toch al verzameltEen vaste cadans van zes uur

Een certificaat verandert niet van de ene op de andere minuut, dus geen van beide vormen controleert vaker dan nuttig is. Zes uur betekent dat in het slechtste geval een paar uur verstrijkt tussen het kapotgaan van een certificaat en het moment dat HostTracker het opmerkt - op iets dat je normaal gesproken 30 dagen van tevoren waarschuwt.

Wanneer je het hoort: 30, 7 en 1 dag

HostTracker stuurt herinneringen op 30 dagen, 7 dagen en 1 dag voor een vervaldatum - zowel voor SSL/TLS-certificaten als voor domeinregistraties. Drie stappen in plaats van één, omdat elke stap een ander soort misser opvangt: 30 dagen is genoeg tijd om een inkooporder te regelen of een kapotte verlengingsjob te repareren, 7 dagen vangt het ticket op dat niemand heeft opgepakt, en 1 dag is de laatste kans voordat browsers je bezoekers gaan waarschuwen.

Een herinnering is geen storingsmelding, en HostTracker houdt de twee gescheiden. Als het certificaat op dit moment daadwerkelijk ongeldig is - verlopen, ingetrokken, gekoppeld aan een niet-vertrouwde root, of uitgegeven voor een andere hostname - dan is dat een mislukte check, en die escaleert direct via je normale down-alert-contacten, op de vertraging die elk van hen heeft gekozen: direct, of na 3, 5, 15, 30 of 60 minuten, of na 3, 6, 12 of 24 uur.

Meldingen worden verstuurd via de negen kanalen die HostTracker ondersteunt - e-mail, sms, spraakoproep, webhook, Slack, webpush en de berichten-apps Telegram, Discord en Viber. Certificaatverlengingen en domeinverlengingen zijn meestal de verantwoordelijkheid van verschillende mensen, dus zet ze allebei op de contactenlijst: de herinnering die alleen de inbox bereikt van wie de monitor heeft ingesteld, is de herinnering die wordt gemist.

Certificaatvervalmonitoring: de vervaldatum-tracker

De ladder hierboven is precies wat een SSL-certificaat vervaldatum-tracker in de praktijk is. Elke zes uur leest HostTracker het certificaat opnieuw dat je server werkelijk heeft geserveerd en berekent het aantal resterende dagen opnieuw; aan drie van die getallen hangt een herinnering.

Dagen tot vervaldatumWat de melding zegtWaar hij aankomt
30 dagenEerste herinnering. Noemt de monitor, de host en poort, de exacte vervaldatum en de uitgevende instantie - genoeg om een stilletjes gestopte automatische verlenging te onderscheiden van een certificaat dat iemand met de hand koopt.Elk contact dat op die monitor is geabonneerd, op zijn eigen kanaal: e-mail, sms, telefoongesprek, Slack, webhook, webpush, Telegram, Discord of Viber.
7 dagenTweede herinnering, een week vooraf. Dezelfde details, maar een verlenging die nu nog niet gebeurd is, is niet meer aanstaande maar te laat - het loont om na te gaan wie erover gaat.Dezelfde contacten en kanalen, samengevoegd tot hooguit één melding per dag, zodat geen trede twee keer binnenkomt.
1 dagLaatste herinnering, de dag voordat browsers je bezoekers gaan waarschuwen. Verloopt het certificaat dan echt, dan mislukt de volgende controle en gaat de monitor op Down.Dezelfde contacten en kanalen - en zodra het verlopen is, een Down-melding met de escalatievertraging die elk contact zelf koos.

De drie treden liggen vast op 30, 7 en 1 dag, en dezelfde ladder geldt voor domeinregistraties net zo goed als voor certificaten. Een herinnering is informatief en zet een monitor nooit op zichzelf op Down; een certificaat dat werkelijk ongeldig is - verlopen, ingetrokken, uitgegeven voor een andere hostnaam of geketend aan een niet-vertrouwde root - is een mislukte controle en escaleert als elke andere storing.

Nog geen monitoring? De gratis directe SSL-controle leest hetzelfde certificaat en rapporteert dezelfde vervaldatum, uitgever, keten en onderhandelde TLS-versie - één keer, nu meteen, zonder account. De vervaldatum-tracker is diezelfde controle in een lus van zes uur, met de drie herinneringen eraan vast.

Strengere TLS-regels op een HTTPS-monitor

De certificaatmonitor hierboven beantwoordt de vraag "is dit certificaat geldig". Een aparte set schakelaars op een HTTPS-beschikbaarheidsmonitor beantwoordt een lastigere vraag - "voldoet deze verbinding aan onze norm" - en elke schakelaar is opt-in, omdat ze standaard voor iedereen aanzetten een groot aantal sites zou laten falen die precies werken zoals hun eigenaren bedoelden.

  • Vereis een geldige certificaatketen. Standaard uit, zodat een zelfondertekend certificaat op een interne host de uptime-check niet laat falen. Schakel dit in voor alles wat publiek toegankelijk is.
  • Vereis een sterk TLS-protocol. Laat de check falen wanneer de server iets onder TLS 1.2 afspreekt - de handige schakelaar na een hardeningsproject, zodat een teruggedraaide configuratie niet stilletjes een verouderd protocol terugbrengt.
  • Blokkeer zwakke ciphers. Laat de check falen wanneer de afgesproken cipher zwakker is dan 128-bit.
  • Controleer certificaatintrekking. Voegt een OCSP/CRL-opzoeking toe aan de beschikbaarheidscheck zelf.

Een losstaande certificaatvervalmonitor past ketenvalidatie en intrekkingscontrole al standaard toe, zonder een van deze schakelaars - ze bestaan zodat je uptime-check net zo streng gemaakt kan worden als je beveiligingsbeleid vereist, onafhankelijk van wat de certificaatmonitor rapporteert.

Hoe certificaatverlengingen stilletjes mislukken

Automatische verlenging zou een einde moeten maken aan vervalincidenten, en dat is grotendeels ook gelukt. Wat er is veranderd, is de vorm van de overgebleven incidenten: in plaats van een mens die een datum vergeet, stopt een stukje automatisering met werken zonder dat iemand het merkt, omdat werkende automatisering stil is en kapotte automatisering op precies dezelfde manier stil is. Certificaatlevensduren worden in de hele branche steeds korter - de veelgebruikte gratis autoriteiten geven certificaten uit met een looptijd van 90 dagen, en de maximale levensduur die browsers accepteren wordt stapsgewijs verkort - waardoor verlenging nu vele keren per jaar plaatsvindt, en elke van die verlengingen degene kan zijn die mislukt.

De storingen die we gerapporteerd zien, zien er zo uit:

  • De cronjob voor verlenging is maanden geleden al gestopt. Het certificaat dat als laatste werd verlengd, was 90 dagen geldig, dus de storing werd pas op dag 91 zichtbaar.
  • De verlenging is geslaagd, maar er is niets herladen. Het nieuwe certificaat staat op schijf terwijl de webserver, de load balancer of de container het oude certificaat vanuit het geheugen blijft serveren. Elk verlengingslog meldt succes.
  • Eén node van meerdere werd overgeslagen. Achter een load balancer krijgt het merendeel van de verzoeken het nieuwe certificaat en een deel het verlopen certificaat - daarom is een sporadische certificaatfout van het type "werkt bij mij wel" bijna altijd een consistentieprobleem in de vloot.
  • De edge is in orde, de origin niet. Je CDN toont zijn eigen geldige certificaat, terwijl het certificaat van de origin daaronder is verlopen. Alles wat rechtstreeks met de origin communiceert, gaat kapot.
  • De validatiemethode is gestopt met werken. Een DNS-record is opgeruimd, een /.well-known/-pad begon door te verwijzen, een firewallregel is gewijzigd - en de verlenging die daarvan afhangt, is stilletjes gestopt met slagen.
  • Het wildcardcertificaat dekte het nieuwe subdomein niet. Een wildcardcertificaat dekt één niveau, dus een host die onder een dieper label is toegevoegd, valt er helemaal niet onder.

Elk van deze problemen is onzichtbaar vanuit je eigen deploymentpijplijn en overduidelijk van buitenaf, en dat is precies het argument voor een externe bewaker. Een monitor die verbinding maakt zoals de browser van een vreemde dat doet, ziet het certificaat dat je daadwerkelijk serveert - niet het certificaat waarvan je automatisering denkt dat het is geïnstalleerd.

Hoe de domeinvervalcheck werkt

Aan de domeinkant wordt het register bevraagd, niet de server. HostTracker zoekt het domein op via RDAP - de moderne, gestructureerde opvolger van WHOIS - waarbij wordt bepaald welk register verantwoordelijk is voor jouw TLD aan de hand van de door IANA gepubliceerde directory, en valt terug op een klassieke WHOIS-query op poort 43 voor TLD's die nog geen RDAP-service publiceren. De opzoeking draait op een vaste cadans van zes uur, en de check rapporteert:

  • de vervaldatum die het register aanhoudt - de gezaghebbende datum, niet die uit je factureringssysteem;
  • de registry-statuscodes op het domein, waar RDAP deze levert - inclusief of er een transferlock actief is;
  • een aparte melding "vervaldatum gewijzigd" wanneer de datum van het register afwijkt van de vorige check - hiermee bevestig je dat een verlenging daadwerkelijk is doorgevoerd, en kom je erachter over een verlenging die je niet hebt geautoriseerd.

Dat laatste is stilletjes het nuttigste signaal op deze pagina. Een verlenging waarvoor je hebt betaald maar die nooit bij het register is aangekomen, ziet er identiek uit als een gezond domein, tot het moment dat de 30-dagenherinnering afgaat. Door de datum zelf te volgen, verandert een verlenging van iets waarvan je hoopt dat het is gebeurd in iets wat je kunt zien.

Wil je het volledige registerrecord - registrar, nameservers, aanmaakdatum - nu meteen zien in plaats van als monitor? Voer de gratis WHOIS- en domeinvervalopzoeking uit; geen login vereist. De terugkerende monitor rapporteert bewust minder, omdat verval en status de dingen zijn die veranderen.

Certificaat- en domeinmonitoring instellen

  1. Zoek het domein eerst op met de gratis directe check, zodat je weet wat de huidige vervaldatums zijn voordat je iets automatiseert.
  2. Als je de uptime van de site al bewaakt, open dan die monitor en schakel certificaatbewaking en domeinvervalbewaking in. Geen nieuwe monitor, geen extra verzoek.
  3. Voeg voor alles waarvan je de uptime niet bewaakt - een mailhost, een interne gateway, een alternatieve poort - een losstaande Certificaatverval-monitor toe en geef deze host:poort mee. Poort 443 wordt aangenomen als je de poort weglaat.
  4. Voeg een Domeinverval-monitor toe voor elk registreerbaar domein dat je bezit, inclusief de defensieve registraties en de doorverwijzingsdomeinen. Dat zijn precies de domeinen die verlopen, omdat niemand een domein bewaakt waar geen site op staat.
  5. Zet meer dan één persoon op de contactenlijst. Certificaten en domeinen zijn meestal de verantwoordelijkheid van verschillende teams, en de herinnering die alleen degene bereikt die de monitor heeft ingesteld, is de herinnering die ongelezen blijft zodra die persoon van baan verandert.
  6. Houd de herinneringsladder in gedachten - 30, 7 en 1 dag - en zorg dat je verlengingsproces binnen 30 dagen past. Als een inkooporder zes weken duurt, is niet de ladder je beperking, maar het proces.

SSL-monitoring versus een eenmalige SSL-check

Gratis SSL-checktools - inclusief die van HostTracker zelf - zijn oprecht nuttig en beantwoorden een andere vraag. Een check vertelt je de status van een certificaat op het moment dat je erom vraagt. Monitoring vertelt je wanneer die status verandert terwijl je niet kijkt, en dat is nu juist het enige moment dat ertoe doet.

Eenmalige SSL-checkSSL-certificaatmonitoring
Draait wanneerJe eraan denkt om het te openenElke zes uur, voor onbepaalde tijd
Vertelt je over een verval binnen 30 dagenAlleen als je toevallig die dag controleertJa - op 30, 7 en 1 dag
Merkt een ketenbreuk op die door een release is geïntroduceerdNeeJa - binnen één controlecyclus
Merkt een verlenging op die nooit bij het register is aangekomenNeeJa - de melding vervaldatum gewijzigd
Bereikt de juiste persoonWie het ook uitvoerdeElk contact dat je hebt ingesteld, via negen kanalen
Dekt veel domeinen tegelijkEén voor eénEén monitor per domein, met meldingen naar dezelfde contacten

Certificaten staan naast de andere dingen aan een domein die mis kunnen gaan zonder dat iemand je server aanraakt. Zodra de vervalkant wordt bewaakt, zijn de gebruikelijke volgende twee malware- en phishingmeldingen en DNS-blacklistvermeldingen - allebei stille reputatiestoringen die de site online laten terwijl het verkeer verdwijnt.

Beperkingen die het weten waard zijn

  • Geen STARTTLS. De check maakt verbinding en start meteen de TLS-handshake, dus het werkt op elke poort die rechtstreeks TLS spreekt. Protocollen die in platte tekst beginnen en halverwege de sessie opwaarderen - SMTP op 587, IMAP op 143, explicit-TLS FTP - vereisen een onderhandeling die de check niet uitvoert. Richt de check in dat geval op de impliciete TLS-poort.
  • De herinneringsdagen liggen vast op 30, 7 en 1. Dit is momenteel geen instelling per monitor.
  • Een onbereikbare intrekkingsresponder wordt gerapporteerd, niet als storing aangemerkt. Dat is bewust zo - een OCSP-storing bij een certificaatautoriteit is niet jouw storing - maar het betekent wel dat de dekking van intrekkingscontrole afhangt van de beschikbaarheid van een derde partij.
  • Certificate Transparency-logs worden niet bewaakt. HostTracker vertelt je iets over het certificaat dat wordt geserveerd; het houdt geen publieke CT-logs in de gaten voor certificaten die door iemand anders voor jouw domein zijn uitgegeven.
  • Clientcertificaten worden niet getest. De check valideert het certificaat dat de server aanbiedt, niet een mutual-TLS-handshake.
  • Domeindekking volgt de registers. RDAP wordt gebruikt waar de TLD dit publiceert en klassieke WHOIS waar dat niet het geval is; een klein aantal obscure TLD's publiceert geen van beide goed, en de check rapporteert dan een mislukte opzoeking in plaats van te doen alsof er een datum bekend is.

Veelgestelde vragen

SSL-certificaat vervalmonitoring is een geautomatiseerde controle die de geldigheidsdata van de SSL/TLS-certificaten van je website bijhoudt en je waarschuwt voordat ze verlopen. Dit is belangrijk omdat een verlopen certificaat je server niet offline haalt - het zorgt ervoor dat browsers de pagina volledig blokkeren met een beveiligingswaarschuwing, wat bezoekers wegjaagt en er voor iedereen die niet verder kijkt precies uitziet als een echte storing. Certificaten kunnen ook om andere redenen dan verval falen, zoals ketenfouten, intrekking en verouderde of zwakke beveiligingsprotocollen die browsers niet meer vertrouwen. HostTracker controleert je certificaten automatisch elke zes uur opnieuw en stuurt herinneringen 30 dagen, 7 dagen en 1 dag voor de vervaldatum, zodat verlenging op jouw schema gebeurt in plaats van in paniek nadat klanten al waarschuwingen zien. Omdat certificaten na installatie makkelijk vergeten worden, is doorlopende monitoring veel betrouwbaarder dan vertrouwen op iemand die handmatig een verlengingsdatum onthoudt.

Een domeinvervaldatum checker volgt de registratiestatus en verlengingsdatum van je domein en stuurt je op tijd een melding, zodat je kunt verlengen voordat de registratie verloopt. Dit is belangrijk omdat de gevolgen van een verlopen domein uiteenlopen van een volledig offline site tot een domein dat voor iedereen beschikbaar komt, inclusief opportunistische kopers die het met winst aan jou willen terugverkopen. Gemiste verlengingen komen meestal door alledaagse oorzaken - een verouderd factuuradres, een automatische betaling die stilletjes mislukte, of simpelweg het uit het oog verliezen van de datum - niet door onachtzaamheid. De domeinmonitoring van HostTracker controleert de registratiestatus rechtstreeks en waarschuwt je via je gekozen contactpersonen naarmate de vervaldatum nadert, ongeacht welke herinneringsmails je registrar wel of niet stuurt. Omdat een verlopen domein jarenlange SEO-waarde in één gemiste verlenging teniet kan doen, is een onafhankelijke bewaker op de registratiedatum een kleine moeite die veel oplevert.

Ja. Elke run voert een echte TLS-handshake uit, dus naast de vervaldatum wordt ook gecontroleerd of het certificaat is gekoppeld aan een vertrouwde root (een ontbrekend tussenliggend certificaat is verreweg de meest voorkomende oorzaak van een certificaat dat in jouw browser werkt maar overal elders faalt), of de hostname die je controleert daadwerkelijk valt onder de subject alternative names van het certificaat, en of het certificaat niet is ingetrokken - intrekking wordt gecontroleerd via de OCSP- of CRL-service van de uitgevende autoriteit. Elk van deze problemen veroorzaakt dezelfde beveiligingswaarschuwing in de browser als een volledig verlopen certificaat, zelfs terwijl de vervaldatum nog ruim in de toekomst ligt - alleen op de vervaldatum controleren zou dus echte, zichtbare problemen missen. De afgesproken TLS-protocolversie, cipher, uitgever, serienummer en de volledige SAN-lijst worden bij elk resultaat ook vastgelegd, en als je wilt dat een zwak protocol of een zwakke cipher de check daadwerkelijk laat FALEN in plaats van alleen gerapporteerd te worden, dan zijn dat opt-in strengheidsschakelaars op een HTTPS-monitor. Dit geeft een completer beeld van de gezondheid van je certificaat dan een eenmalige SSL-checktool, omdat je configuratie kan veranderen zonder dat de vervaldatum ook maar iets verandert.

HostTracker stuurt herinneringen op drie momenten: 30 dagen, 7 dagen en 1 dag voor de vervaldatum, zowel voor SSL/TLS-certificaten als voor domeinregistraties. Deze ladder van drie stappen is bewust gekozen boven één enkele waarschuwing - 30 dagen is genoeg tijd om een inkooporder te regelen of een kapotte verlengingsjob te repareren, 7 dagen is de herinnering die het ticket opvangt dat niemand heeft opgepakt, en 1 dag is de laatste kans voordat browsers je bezoekers een beveiligingswaarschuwing gaan tonen. Die herinneringen staan los van een echte storing: als het certificaat al ongeldig is - verlopen, ingetrokken, met een kapotte keten geserveerd, of uitgegeven voor een andere hostname - dan is dat geen herinnering maar een mislukte check, en die alarmeert direct via je normale down-alert-contacten. Die combinatie betekent dat je een rustige waarschuwing krijgt terwijl er nog tijd is om te handelen, en een urgente melding alleen wanneer er op dit moment daadwerkelijk iets mis is.

Het permanent gratis abonnement van HostTracker bewaakt twee sites met controles elke 30 minuten, volledig kosteloos, en een gratis proefperiode van 30 dagen met alle functies ontgrendelt elk controletype, inclusief domein- en SSL-monitoring, op maximaal 100 monitors met controles elke minuut, zonder creditcard nodig. Zo kun je certificaat- en domeinvervalmonitoring op je echte domeinen testen voordat je beslist of je overstapt naar een betaald abonnement. Wil je het langdurig blijven gebruiken met vaker controleren of meer bewaakte domeinen, dan beginnen betaalde abonnementen rond de $5 per maand. Omdat problemen met certificaten en domeinen zeldzaam maar zeer ingrijpend zijn wanneer ze zich voordoen, is zelfs de lagere controlefrequentie van het gratis abonnement vaak genoeg om een vervaldatum ruim voor het urgent wordt op te merken - het is het soort monitoring dat goedkoop is om te draaien en duur om over te slaan.

Ja. Het doel van een certificaatvervalmonitor wordt genormaliseerd naar een host en een poort, en de poort staat alleen standaard op 443 als je er zelf geen opgeeft - schrijf het als example.com:8443 en de check maakt daar in plaats daarvan verbinding mee. De check opent een TCP-verbinding naar die host en poort en voert meteen een TLS-handshake uit, waarbij de hostname via SNI wordt verstuurd zodat een server die meerdere certificaten op één adres host het juiste certificaat teruggeeft. Dat betekent dat elke dienst die bij het verbinden rechtstreeks TLS spreekt op deze manier bewaakt kan worden, niet alleen webservers: een alternatieve HTTPS-poort, een API-gateway, of een maildienst op een impliciete TLS-poort. Het enige type dat dit niet aankan is STARTTLS - protocollen die in platte tekst beginnen en halverwege de sessie opwaarderen, zoals SMTP op poort 587 of IMAP op 143, vereisen een onderhandeling op protocolniveau die de certificaatcheck niet uitvoert, dus richt de check in dat geval op de impliciete TLS-poort.

Nee, en in de meest gebruikelijke opzet kost het zelfs geen extra verzoek. Certificaatbewaking kan worden ingeschakeld als onderdeel van een bestaande HTTPS-monitor in plaats van als aparte check te worden toegevoegd: die monitor voert toch al bij elke run een TLS-handshake uit, dus de uitgever, geldigheidsdata en eventuele handshakeproblemen van het certificaat worden uitgelezen uit de verbinding die sowieso al werd gemaakt. Door de optie in te schakelen, begint HostTracker simpelweg te beoordelen en te rapporteren wat toch al over de lijn ging. Het alternatief - een losstaande certificaatvervalmonitor - is de juiste keuze wanneer het endpoint dat je wilt bewaken niet hetzelfde is als het endpoint waarvan je de uptime bewaakt, zoals een mailserver, een interne API-gateway of een alternatieve poort. In beide gevallen maken certificaat- en domeinvervalmonitoring deel uit van de standaard checkset, en de proefperiode van 30 dagen dekt beide op maximaal 100 monitors zonder creditcard.

Zodra een probleem wordt gedetecteerd - of het nu een naderende vervaldatum, een certificaatketenfout of een domein vlak voor de verlengingsdeadline is - stuurt HostTracker een melding via een van de 9 notificatiekanalen die je hebt ingesteld, waaronder e-mail, sms, spraakoproep, webhooks, Slack en berichten-apps zoals Telegram, Discord en Viber. Je kunt meerdere contactpersonen en kanalen instellen, zodat zowel degene die verantwoordelijk is voor het domeinbeheer als degene die verantwoordelijk is voor de infrastructuur een melding krijgt, in plaats van één inbox die gemist kan worden. Meldingen bevatten het specifieke gedetecteerde probleem, zodat je meteen weet of het om een verlopend certificaat, een configuratieprobleem of een verlopende registratie gaat, in plaats van een generiek "probleem"-bericht. Omdat deze controles automatisch draaien op het interval dat jij instelt, hoor je van het probleem op het schema van HostTracker, niet op de dag dat een klant een kapot hangslotje meldt.

30 dagen gratis proberen - geen creditcard nodig

Mis nooit meer een domein- of certificaatverlenging

Start een gratis proefperiode en ontvang tijdig meldingen voordat je SSL-certificaat of domeinnaam verloopt.

30 dagen gratis proberen - 100 monitors - geen creditcard
  • Vertrouwd sinds 2004
  • 500.000+ gemonitorde websites
  • 300+ controlepunten wereldwijd

Onderdeel van de website monitoring software van HostTracker.