Ir para o conteúdo principal

Monitoramento de Certificados SSL

Monitoramento de certificado SSL: alertas de expiração para certificados e domínios

O monitoramento de expiração de certificados SSL da HostTracker verifica seus certificados SSL/TLS quanto a expiração próxima, erros de cadeia, revogação e protocolos de segurança fracos - e avisa você antes que um navegador chegue a bloquear seu site. O acompanhamento de expiração de domínio está incluído sem custo adicional.

Verificação instantânea gratuita · testada ao vivo em mais de 300 locais no mundo todo · sem necessidade de login

Prefere monitoramento 24 horas por dia?Iniciar Teste GrátisVer Preços
  • De confiança desde 2004
  • 500.000+ sites monitorizados
  • 300+ pontos de verificação em todo o mundo

Como funciona uma verificação de certificado, do handshake ao alerta

Vencimento, cadeia, revogação, protocoloCada verificação checa quanto tempo resta ao certificado, se a cadeia é válida, se não foi revogado e se o protocolo não está desatualizado.
30, 7 e 1 dia antesTrês avisos antes do vencimento do certificado, nos canais escolhidos por cada contato, para que a renovação nunca passe despercebida num fim de semana.
O domínio tambémO vencimento do registro é lido em tempo real via RDAP e monitorado junto com o certificado, sem custo adicional.
Monitoramento de Certificados SSL

Nunca perca um certificado SSL por uma renovação esquecida

A HostTracker verifica seus certificados SSL/TLS quanto a expiração próxima, erros de cadeia, revogação e protocolos de segurança fracos ou desatualizados, e envia alertas automáticos e relatórios de resumo bem antes que um navegador comece a bloquear seu site.

SSL

Monitoramento de Segurança de Certificado

O serviço de monitoramento SSL da HostTracker mantém os sites seguros e funcionando sem problemas. Ele verifica se seus certificados SSL/TLS estão atualizados e envia um alerta caso estejam prestes a expirar. Os certificados SSL protegem os dados dos usuários e mantêm a confiança ao criptografar as informações entre o servidor e os usuários. Monitorar seu SSL ajuda a manter seu site seguro e atualizado com os padrões de segurança mais recentes. Isso evita penalidades de mecanismos de busca como o Google.

Detecção

Alertas de Expiração e Detecção de Problemas

O serviço de monitoramento SSL da HostTracker mantém os sites seguros. Ele envia um aviso antes que seu certificado SSL expire. O serviço também verifica problemas no certificado SSL e envia alertas instantâneos. Esse monitoramento ajuda os proprietários de sites a corrigir problemas rapidamente, mantendo a confiança dos usuários e protegendo os dados.

Confiança

Mais Segurança e Confiança

O monitoramento SSL da HostTracker melhora a segurança e a confiança dos usuários. Ao garantir que os certificados SSL estejam sempre válidos, os sites podem proteger os dados dos usuários contra possíveis violações e evitar avisos de segurança dos navegadores. Alertas pontuais e relatórios detalhados ajudam você a gerenciar melhor seu site. O monitoramento SSL é importante para manter os sites seguros e com bom desempenho.

Renovação

Acompanhamento Pontual de Renovação

A HostTracker monitora nomes de domínio para evitar perdas por prazos de renovação perdidos. Ela acompanha os registros e envia notificações pontuais sobre datas de expiração futuras. Esses alertas são enviados em intervalos para garantir que os proprietários de domínios tenham tempo de renovar. Esse serviço mantém sua presença online e evita os custos e transtornos da expiração de domínio.

Alertas

Alertas e Relatórios

O serviço de monitoramento de domínio da HostTracker inclui recursos de acompanhamento e notificações. Os usuários podem configurar alertas para serem enviados a vários contatos por e-mail, SMS ou por aplicativos como Telegram e Discord. O serviço também fornece relatórios sobre os registros de domínio, incluindo datas de renovação e mudanças de status. Isso ajuda a evitar a perda de domínios e garante que empresas e pessoas permaneçam online.

Proteção

Previna o Risco de Expiração

O serviço de monitoramento de domínio da HostTracker protege nomes de domínio valiosos contra expiração acidental. Alertas pontuais ajudam os proprietários de domínios a evitar os riscos e custos de recuperar domínios expirados. O serviço também permite gerenciar vários domínios com relatórios detalhados e alertas personalizados. Isso mantém as empresas online e protege sua marca.

O que um monitor observa

Seis coisas que, sozinhas, já derrubam um site - verificadas juntas.

Dias até o vencimento
Validade da cadeia
Revogação
Versão do protocolo
Cifras fracas
Registro do domínio

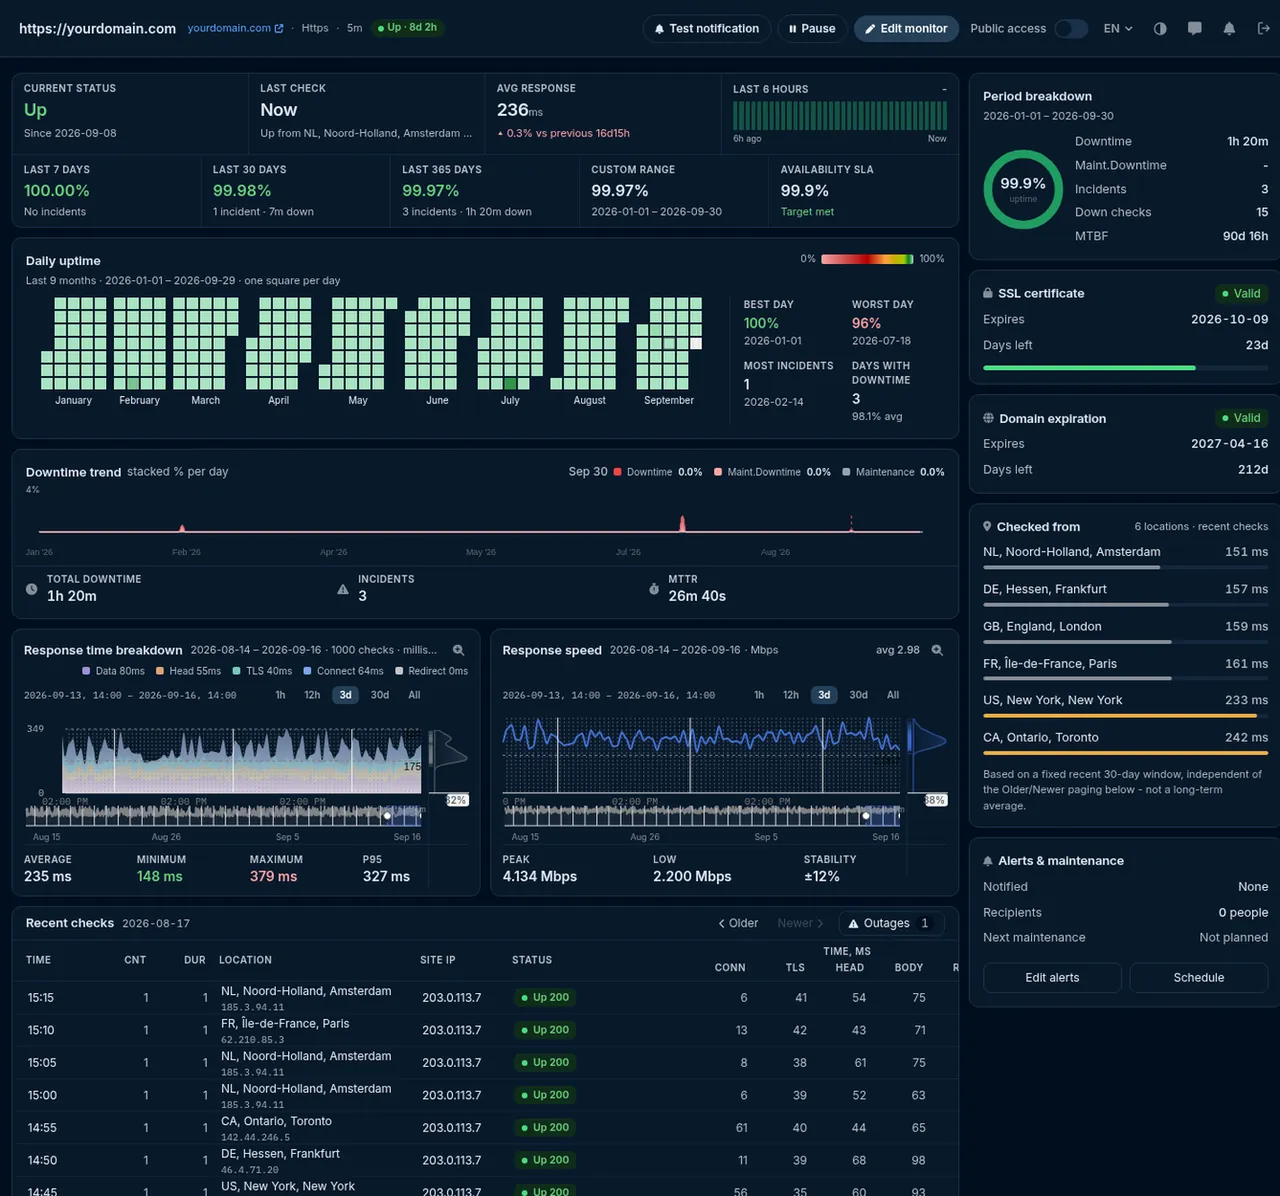
O que um monitor de SSL mostra

O certificado e o registro na própria página do monitor, com os dias restantes e o emissor.

Estatísticas de monitor da HostTracker com os cartões de certificado SSL e vencimento do domínio

O cartão do certificado

Válido ou não, data de vencimento, dias restantes, emissor e o nome exato para o qual o certificado foi emitido.

O cartão do domínio

Vencimento do registro e dias restantes, lidos diretamente do registro, e não de uma cópia whois em cache.

Cada camada da sua infraestrutura, monitorada

Sites, servidores, APIs, certificados. Um tipo de verificação por página, com as mesmas localidades, alertas e relatórios por trás.

"Uso este serviço de monitoramento há muito tempo, e minha rotina diária deixou de ser um problema. Ele observa todos os meus sites silenciosamente e me permite reagir no momento em que algo dá errado."
Caleb Levy - Webmaster - CA - Trustpilot

Confiado por equipes de

Microsoft Panasonic OTP Bank OneProvider Worldmate
O guia completo

Monitoramento de SSL e domínio, explicado

Cada capítulo abre no próprio lugar, mantendo a página curta.

Monitoramento de expiração de domínio

Um certificado SSL expirado não é o único prazo que pode tirar um site do ar - o verificador de expiração de domínio da HostTracker acompanha o status do seu registro junto com seus certificados, sem custo adicional.

O que o monitoramento SSL verifica em cada execução

Um monitor de expiração de certificado SSL costuma ser vendido como um lembrete de calendário, e a expiração é de fato a forma mais comum de um certificado quebrar. Mas não é a única. Cada execução da HostTracker abre uma conexão TLS real e avalia o certificado que o servidor realmente entregou - o que detecta as falhas que chegam sem nenhuma data mudar.

O que é verificadoComo uma falha aparece para os seus visitantes
Janela de validadeO certificado está dentro das datas not-before / not-after. Após o fim, todo navegador bloqueia a página com uma interstitial em tela cheia.
Cadeia de confiançaO certificado se conecta a uma raiz confiável. Um intermediário ausente é o clássico bug "funciona no meu navegador, mas falha em todo celular e em todo cliente de API" - o seu notebook armazenou o intermediário em cache, o de mais ninguém.
Cobertura de hostnameO nome que você está verificando está realmente coberto pelo certificado. Uma divergência é interpretada pelo navegador como uma possível tentativa de interceptação, não como um erro de digitação.
Status de revogaçãoO certificado não foi revogado, verificado junto ao serviço OCSP ou CRL da autoridade emissora. Se esse respondente estiver inacessível, o resultado é sinalizado em vez de reprovado, para que uma indisponibilidade de terceiros não gere um alarme falso no seu site.
O que é registradoAs datas de expiração e not-before, o emissor, o número de série, os nomes alternativos do titular (SAN) e a versão do protocolo TLS e a cifra negociadas - assim, um resultado mostra o que mudou, não apenas que algo mudou.

Por baixo dos panos, um monitor de certificado é uma conexão TLS com um host e uma porta. A porta assume o padrão 443, e você pode indicar uma diferente - example.com:8443 - de modo que um gateway de API, uma porta HTTPS alternativa ou um serviço em uma porta TLS implícita seja monitorado exatamente da mesma forma. O hostname é enviado via SNI, para que um servidor que hospeda vários certificados em um único endereço IP retorne o correto.

Por que um certificado expirado é pior do que uma queda curta

Quando um servidor cai, um visitante vê um erro do navegador e geralmente tenta de novo mais tarde. Quando um certificado expira, o servidor continua perfeitamente saudável - ele responde a todas as requisições - e o navegador se recusa a mostrar o que foi enviado. Essa diferença importa de quatro formas fáceis de subestimar até acontecer.

  • O aviso foi projetado para ser assustador. Uma interstitial em tela cheia sobre uma conexão insegura é a mesma tela que um navegador mostra para um ataque de interceptação. Os visitantes não leem isso como "o certificado deles venceu"; eles leem como "este site não é seguro".
  • Em um site com HSTS ativado, não há como contornar. Se você já enviou um cabeçalho Strict-Transport-Security - e deveria ter enviado - os navegadores removem completamente a opção "prosseguir mesmo assim". Todo visitante fica totalmente bloqueado até que o certificado seja substituído.
  • As máquinas falham de forma mais dura do que as pessoas. Seu aplicativo móvel, seus webhooks de pagamento, as integrações dos seus parceiros e todo cliente de API também validam o certificado, e nenhum deles tem um botão para ignorar o aviso. Uma expiração é uma interrupção completa de integração, não apenas do site.
  • Seu próprio monitoramento pode parecer "verde". Uma verificação configurada para ignorar problemas de certificado ainda relata HTTP 200 de um servidor cujo certificado expirou uma hora atrás. A aplicação nunca percebeu. É exatamente essa lacuna que um monitor de certificado existe para fechar.

A mesma assimetria se aplica a um domínio vencido, só que de forma mais lenta e menos reversível: um certificado pode ser reemitido em minutos, enquanto um domínio que sai do período de resgate pode ser registrado por qualquer pessoa.

Duas formas de ativar o monitoramento SSL

O acompanhamento de certificado vem em duas formas, e a maioria das contas quer a primeira.

Anexado a um monitor HTTPS existenteUm monitor de certificado independente
Como você ativaUma caixa de seleção em um monitor que você já temAdicione um monitor e escolha Expiração de certificado como o tipo
Requisições extras ao seu servidorNenhuma - esse monitor já realiza um handshake TLS a cada execução, então o certificado é lido da conexão que ele já estava fazendo de qualquer formaUma conexão TLS por execução, em seu próprio cronograma
Usa uma das suas vagas de monitorNãoSim
Ideal paraQualquer site cujo uptime você já monitora - o caso normalUm endpoint que você não monitora para uptime: um servidor de e-mail, um gateway interno, uma porta alternativa, um certificado em um host que não serve páginas web
CadênciaAvaliada periodicamente a partir das observações que seu monitor HTTPS já está coletandoUma cadência fixa de seis horas

Um certificado não muda de um minuto para o outro, então nenhuma das duas formas verifica com mais frequência do que é útil. Seis horas significa que o pior caso entre um certificado quebrar e a HostTracker perceber é de algumas horas, em algo que normalmente lhe dá 30 dias de aviso.

Quando você vai ficar sabendo: 30, 7 e 1 dia

A HostTracker envia avisos de lembrete 30 dias, 7 dias e 1 dia antes de uma data de expiração - tanto para certificados SSL/TLS quanto para registros de domínio. Três degraus em vez de um só, porque cada um pega um tipo diferente de falha: 30 dias é tempo suficiente para abrir uma ordem de compra ou consertar uma tarefa de renovação quebrada, 7 dias pega o chamado que ninguém assumiu, e 1 dia é o último aviso antes que os navegadores comecem a alertar seus visitantes.

Um lembrete não é um alerta de queda, e a HostTracker mantém os dois separados. Se o certificado estiver realmente inválido agora - expirado, revogado, ligado a uma raiz não confiável, ou emitido para um hostname diferente - isso é uma verificação com falha, e ela escala pelos seus contatos normais de alerta de queda, no atraso que cada um deles escolheu: imediatamente, ou após 3, 5, 15, 30 ou 60 minutos, ou 3, 6, 12 ou 24 horas.

Os alertas são enviados pelos nove canais que a HostTracker oferece - e-mail, SMS, chamada de voz, webhook, Slack, notificação push e os aplicativos de mensagens Telegram, Discord e Viber. As renovações de certificado e as renovações de domínio geralmente pertencem a pessoas diferentes, então coloque ambas na lista de contatos: o lembrete que chega apenas na caixa de entrada de quem configurou o monitor é o lembrete que passa despercebido.

Monitoramento de expiração de certificado: o rastreador de expiração

A escada acima é exatamente o que é, na prática, um rastreador de expiração de certificados SSL. A cada seis horas o HostTracker relê o certificado que o seu servidor realmente entregou e recalcula os dias restantes; três desses números têm um aviso preso a eles.

Dias até a expiraçãoO que o aviso dizPara onde vai
30 diasPrimeiro aviso. Nomeia o monitor, o host e a porta, a data exata de expiração e a autoridade emissora - o bastante para distinguir uma renovação automática que parou em silêncio de um certificado que alguém compra à mão.Todos os contatos inscritos naquele monitor, cada um no seu canal: e-mail, SMS, ligação, Slack, webhook, web push, Telegram, Discord ou Viber.
7 diasSegundo aviso, a uma semana. Os mesmos detalhes, mas uma renovação que a esta altura não aconteceu já não é próxima: está atrasada, e vale checar de quem é a responsabilidade.Os mesmos contatos e canais, agrupados em no máximo um aviso por dia, para que nenhum degrau chegue duas vezes.
1 diaÚltimo aviso, no dia anterior àquele em que os navegadores começam a alertar os seus visitantes. Se o certificado realmente vencer, a verificação seguinte falha e o monitor passa a Down.Os mesmos contatos e canais - e, depois de vencido, um alerta de queda com o atraso de escalonamento que cada contato escolheu.

Os três degraus são fixos em 30, 7 e 1 dia, e a mesma escada cobre registros de domínio além dos certificados. Um aviso é informativo e sozinho nunca marca o monitor como fora do ar; um certificado de fato inválido - vencido, revogado, emitido para outro nome de host ou encadeado a uma raiz não confiável - é uma verificação com falha e escalona como qualquer outra indisponibilidade.

Ainda sem monitoramento? A verificação SSL instantânea gratuita lê o mesmo certificado e informa a mesma data de expiração, emissor, cadeia e versão de TLS negociada - uma vez, agora, sem conta. O rastreador de expiração é essa mesma verificação em um ciclo de seis horas, com os três avisos presos a ela.

Regras de TLS mais rígidas em um monitor HTTPS

O monitor de certificado acima responde "este certificado é válido". Um conjunto separado de opções em um monitor de disponibilidade HTTPS responde a uma pergunta mais difícil - "esta conexão está de acordo com nosso padrão" - e cada uma é opcional, porque ativar todas elas para todo cliente reprovaria muitos sites que estão funcionando exatamente como seus donos pretendem.

  • Exigir uma cadeia de certificado válida. Desativada por padrão, para que um certificado autoassinado em um host interno não reprove sua verificação de uptime. Ative-a para qualquer coisa pública.
  • Exigir um protocolo TLS forte. Reprova a verificação quando o servidor negocia qualquer coisa abaixo de TLS 1.2 - a opção útil depois de um projeto de reforço de segurança, para que uma configuração revertida não reintroduza silenciosamente um protocolo obsoleto.
  • Bloquear cifras fracas. Reprova a verificação quando a cifra negociada é mais fraca que 128 bits.
  • Verificar revogação de certificado. Adiciona uma consulta OCSP/CRL à própria verificação de disponibilidade.

Um monitor de expiração de certificado independente já aplica validação de cadeia e verificação de revogação por conta própria, sem nenhuma dessas opções - elas existem para que sua verificação de uptime possa ser tão rigorosa quanto sua postura de segurança exige, independentemente do que o monitor de certificado relata.

Como as renovações de certificado falham silenciosamente

A renovação automática deveria ter acabado com os incidentes de expiração, e em grande parte acabou. O que ela mudou foi a forma dos que restaram: em vez de uma pessoa esquecer uma data, um pedaço de automação para de funcionar e ninguém percebe, porque uma automação funcionando é silenciosa e uma automação quebrada é silenciosa exatamente da mesma forma. A vida útil dos certificados continua encolhendo em todo o setor - as autoridades gratuitas mais usadas emitem certificados de 90 dias, e a vida útil máxima aceita pelos navegadores está sendo reduzida em etapas - o que significa que a renovação agora acontece muitas vezes por ano, e qualquer uma dessas renovações pode ser a que falha.

As falhas que vemos relatadas se parecem com isto:

  • A tarefa cron de renovação morreu meses atrás. O último certificado que ela renovou era válido por 90 dias, então a falha só ficou visível no dia 91.
  • A renovação deu certo, mas nada foi recarregado. O novo certificado fica parado no disco enquanto o servidor web, o balanceador de carga ou o container continuam servindo o antigo da memória. Todo log de renovação diz sucesso.
  • Um nó entre vários ficou de fora. Atrás de um balanceador de carga, a maioria das requisições recebe o certificado novo e uma fração recebe o expirado - por isso um erro de certificado intermitente, do tipo "funciona para mim", quase sempre é um problema de consistência na frota.
  • A borda está bem, a origem não. Sua CDN apresenta seu próprio certificado válido enquanto o da origem expirou por baixo dela. Tudo que fala diretamente com a origem quebra.
  • O método de validação parou de funcionar. Um registro DNS foi "arrumado", um caminho /.well-known/ passou a redirecionar, uma regra de firewall mudou - e a renovação que dependia disso parou de passar silenciosamente.
  • O certificado curinga não cobria o novo subdomínio. Um certificado curinga cobre um nível, então um host adicionado sob um rótulo mais profundo não é coberto por ele de forma alguma.

Cada uma dessas falhas é invisível de dentro do seu próprio pipeline de implantação e óbvia de fora, o que é todo o argumento para um observador externo. Um monitor que se conecta da mesma forma que o navegador de um estranho vê o certificado que você está realmente servindo - não o que sua automação acredita ter instalado.

Como funciona a verificação de expiração de domínio

O lado de domínio consulta o registro, não o servidor. A HostTracker consulta o domínio via RDAP - o sucessor moderno e estruturado do WHOIS - resolvendo qual registro responde pelo seu TLD a partir do próprio diretório publicado pela IANA, e recorre a uma consulta WHOIS clássica na porta 43 para TLDs que ainda não publicam um serviço RDAP. A consulta é executada em uma cadência fixa de seis horas, e a verificação relata:

  • a data de expiração que o registro mantém - a autoritativa, não a do seu sistema de cobrança;
  • os códigos de status do registro sobre o domínio, quando o RDAP os fornece - incluindo se há um bloqueio de transferência ativo;
  • um aviso separado de "data de expiração alterada" sempre que a data do registro difere da verificação anterior - é assim que você confirma que uma renovação realmente foi aplicada, e como descobre uma que você não autorizou.

Esse último é, discretamente, o sinal mais útil da página. Uma renovação que você pagou, mas que nunca chegou ao registro, parece idêntica a um domínio saudável até o momento em que o lembrete de 30 dias dispara. Observar a própria data mudar transforma a renovação de algo que você espera que tenha acontecido em algo que você pode ver.

Quer o registro completo do registro - registrador, servidores de nomes, data de criação - agora mesmo, em vez de como um monitor? Execute a consulta gratuita de WHOIS e expiração de domínio; sem necessidade de login. O monitor recorrente relata menos informações de propósito, porque expiração e status são o que muda.

Configurando o monitoramento de certificado e domínio

  1. Consulte o domínio primeiro com a verificação instantânea gratuita para saber quais são as datas de expiração de hoje antes de automatizar qualquer coisa.
  2. Se você já monitora o uptime do site, abra esse monitor e ative o acompanhamento de certificado e o acompanhamento de expiração de domínio. Nenhum monitor novo, nenhuma requisição extra.
  3. Para tudo que você não monitora para uptime - um host de e-mail, um gateway interno, uma porta alternativa - adicione um monitor independente de Expiração de certificado e informe host:porta. A porta 443 é assumida quando você a omite.
  4. Adicione um monitor de Expiração de domínio para cada domínio registrável que você possui, incluindo os registros defensivos e os domínios de redirecionamento. São exatamente esses os que vencem, porque ninguém fica de olho em um domínio que não tem site nenhum.
  5. Coloque mais de uma pessoa na lista de contatos. Certificados e domínios geralmente pertencem a equipes diferentes, e o lembrete que só chega até a pessoa que configurou o monitor é o que fica sem ser lido quando ela muda de emprego.
  6. Anote a escada de lembretes - 30, 7 e 1 dia - e garanta que seu processo de renovação caiba dentro de 30 dias. Se uma ordem de compra leva seis semanas, a escada não é a sua restrição; o processo é.

Monitoramento SSL vs. um verificador SSL pontual

Ferramentas gratuitas de verificação SSL - incluindo a própria da HostTracker - são genuinamente úteis e respondem a uma pergunta diferente. Um verificador informa o estado de um certificado no momento em que você perguntou. O monitoramento informa quando esse estado muda enquanto você não está olhando, que é o único momento em que isso importa.

Verificador SSL pontualMonitoramento de certificado SSL
Executa quandoVocê lembra de abri-loA cada seis horas, indefinidamente
Avisa sobre uma expiração em 30 diasSó se por acaso você verificar naquele diaSim - aos 30, 7 e 1 dia
Percebe uma quebra de cadeia introduzida por uma implantaçãoNãoSim - dentro de um ciclo de verificação
Percebe uma renovação que nunca chegou ao registroNãoSim - o aviso de data de expiração alterada
Chega até a pessoa certaQuem quer que a tenha executadoTodo contato que você configurou, em nove canais
Cobre vários domínios de uma vezUm de cada vezUm monitor por domínio, alertando os mesmos contatos

Os certificados ficam ao lado de outras coisas em um domínio que podem dar errado sem que ninguém toque no seu servidor. Uma vez que o lado da expiração está sendo observado, os próximos dois mais comuns são sinalizações de malware e phishing e listagens em blacklists DNS - ambas falhas silenciosas de reputação que deixam o site no ar e o tráfego embora.

Limites que vale a pena conhecer

  • Sem STARTTLS. A verificação se conecta e inicia o handshake TLS imediatamente, então funciona em qualquer porta que fale TLS diretamente. Protocolos que começam em texto simples e fazem upgrade no meio da sessão - SMTP na 587, IMAP na 143, FTP com TLS explícito - precisam de uma negociação que a verificação não realiza. Aponte-a para a porta TLS implícita em vez disso.
  • Os dias de lembrete são fixos em 30, 7 e 1. Atualmente eles não são uma configuração por monitor.
  • Um respondente de revogação inacessível é relatado, não reprovado. Isso é proposital - uma indisponibilidade do OCSP de uma autoridade certificadora não é uma indisponibilidade do seu site - mas isso significa que a cobertura de revogação depende de um terceiro estar no ar.
  • Os logs de Certificate Transparency não são monitorados. A HostTracker informa sobre o certificado que está sendo servido; ela não observa logs públicos de CT em busca de certificados emitidos para o seu domínio por outra pessoa.
  • Certificados de cliente não são exercitados. A verificação valida o certificado que o servidor apresenta, não um handshake TLS mútuo.
  • A cobertura de domínio segue os registros. O RDAP é usado onde o TLD o publica, e o WHOIS clássico onde não publica; um pequeno número de TLDs obscuros não publica bem nenhum dos dois, e a verificação relata uma falha de consulta em vez de fingir saber uma data.

Perguntas Frequentes

O monitoramento de expiração de certificado SSL é uma verificação automatizada que acompanha as datas de validade dos certificados SSL/TLS do seu site e avisa você antes que eles vençam. Isso é importante porque um certificado expirado não tira seu servidor do ar - ele faz com que os navegadores bloqueiem a página completamente com um aviso de segurança, o que afasta os visitantes e parece idêntico a uma queda real para quem não investiga a causa. Os certificados também podem falhar por outros motivos além da expiração, incluindo erros de cadeia, revogação e protocolos de segurança desatualizados ou fracos que os navegadores não confiam mais. A HostTracker verifica novamente seus certificados automaticamente a cada seis horas e envia avisos de lembrete 30 dias, 7 dias e 1 dia antes da data de expiração, para que a renovação aconteça no seu cronograma, e não em pânico depois que os clientes começarem a ver avisos. Como é fácil esquecer os certificados depois de instalados, o monitoramento contínuo é muito mais confiável do que depender de alguém lembrar manualmente de uma data de renovação.

Um verificador de expiração de domínio acompanha o status de registro e a data de renovação do seu domínio e depois envia uma notificação com antecedência suficiente para renovar antes que o registro expire. Isso é importante porque, quando um domínio expira, as consequências podem variar desde seu site sair completamente do ar até o domínio ficar disponível para qualquer outra pessoa registrar, incluindo compradores oportunistas que esperam revendê-lo de volta para você com uma margem. Renovações perdidas costumam acontecer por motivos comuns - um e-mail de cobrança desatualizado, um pagamento de renovação automática que falhou silenciosamente, ou simplesmente perder o controle da data - não por descuido. O monitoramento de domínio da HostTracker verifica o status de registro diretamente e alerta você pelos contatos escolhidos à medida que a data de expiração se aproxima, independentemente dos e-mails de lembrete que seu registrador envia ou deixa de enviar. Como um domínio expirado pode desfazer anos de valor de SEO em uma única renovação perdida, ter um observador independente da data de registro é uma proteção de baixo esforço.

Sim. Cada execução realiza um handshake TLS real, então, além da data de expiração, também verifica se o certificado se conecta a uma raiz confiável (um intermediário ausente é a causa mais comum de um certificado que funciona no seu navegador, mas falha em todo o resto), se o hostname que você está verificando está realmente coberto pelos nomes alternativos do titular (SAN) do certificado, e se o certificado não foi revogado - a revogação é verificada junto ao serviço OCSP ou CRL da autoridade emissora. Qualquer um desses problemas produz o mesmo aviso de segurança do navegador que um certificado totalmente expirado, mesmo quando a data de expiração ainda está confortavelmente no futuro, então verificar apenas a data de expiração deixaria passar problemas reais que afetam os usuários. A versão do protocolo TLS negociada, a cifra, o emissor, o número de série e a lista completa de SANs também são registrados em cada resultado, e se você quiser que um protocolo fraco ou uma cifra fraca realmente FALHEM a verificação em vez de apenas serem relatados, essas são opções de rigor opcionais em um monitor HTTPS. Isso oferece uma visão mais completa da saúde do certificado do que uma ferramenta de verificação SSL pontual, já que sua configuração pode mudar sem que a data de expiração mude.

A HostTracker envia avisos de lembrete em três momentos: 30 dias, 7 dias e 1 dia antes da data de expiração, tanto para certificados SSL/TLS quanto para registros de domínio. Essa escada de três degraus é proposital, e não um único aviso - 30 dias é tempo suficiente para abrir uma ordem de compra ou corrigir uma tarefa de renovação quebrada, 7 dias é o lembrete que pega o chamado que ninguém assumiu, e 1 dia é o último aviso antes que os navegadores comecem a mostrar um alerta de segurança aos seus visitantes. Esses lembretes são separados de uma falha real: se o certificado já está inválido - expirado, revogado, servido com uma cadeia quebrada, ou emitido para um hostname diferente - isso não é um lembrete, mas uma verificação com falha, e ela alerta imediatamente pelos seus contatos normais de alerta de queda. Essa combinação significa que você recebe um aviso tranquilo enquanto ainda há tempo para agir, e um alerta urgente apenas quando algo está realmente errado agora.

O plano gratuito permanente da HostTracker monitora dois sites com verificações a cada 30 minutos sem nenhum custo, e um teste gratuito de 30 dias com todos os recursos libera todos os tipos de verificação, incluindo monitoramento de domínio e SSL, em até 100 monitores com verificações a cada 1 minuto e sem necessidade de cartão de crédito. Isso significa que você pode avaliar o monitoramento de expiração de certificado e domínio nos seus domínios reais antes de decidir se vai continuar em um plano pago. Se você decidir continuar usando a longo prazo com verificações mais frequentes ou mais domínios monitorados, os planos pagos começam em torno de $5 por mês. Como problemas de certificado e domínio são raros, mas de alto impacto quando acontecem, até a frequência de verificação mais leve do plano gratuito costuma ser suficiente para detectar uma data de expiração bem antes que ela se torne urgente - é o tipo de monitoramento barato de manter e caro de deixar de lado.

Sim. O alvo de um monitor de expiração de certificado é normalizado para um host e uma porta, e a porta assume o valor padrão 443 apenas quando você não especifica uma - escreva como example.com:8443 e a verificação se conecta lá em vez disso. A verificação abre uma conexão TCP com esse host e porta e realiza um handshake TLS imediatamente, enviando o hostname via SNI para que um servidor que hospeda vários certificados em um único endereço retorne o correto. Isso significa que qualquer serviço que fale TLS diretamente ao conectar pode ser monitorado dessa forma, não apenas servidores web: uma porta HTTPS alternativa, um gateway de API, ou um serviço de e-mail em uma porta TLS implícita. A única forma que ela não trata é o STARTTLS - protocolos que começam em texto simples e fazem upgrade no meio da sessão, como SMTP na porta 587 ou IMAP na 143, precisam de uma negociação em nível de protocolo que a verificação de certificado não realiza, então aponte-a para a porta TLS implícita em vez disso.

Não, e na configuração mais comum isso nem sequer custa uma requisição extra. O acompanhamento de certificado pode ser ativado como parte de um monitor HTTPS já existente, em vez de ser adicionado como uma verificação separada: esse monitor já realiza um handshake TLS a cada execução, então o emissor do certificado, as datas de validade e qualquer problema no handshake são lidos da conexão que ele já estava fazendo de qualquer forma. Ativar a opção simplesmente começa a avaliar e relatar o que já estava na conexão. A alternativa - um monitor de expiração de certificado independente - é a escolha certa quando o endpoint que você quer observar não é o mesmo que você monitora para uptime, como um servidor de e-mail, um gateway de API interno ou uma porta alternativa. De qualquer forma, o monitoramento de expiração de certificado e domínio faz parte do conjunto padrão de verificações, e o teste de 30 dias cobre ambos em até 100 monitores, sem cartão de crédito.

Assim que um problema é detectado - seja uma data de expiração se aproximando, um erro na cadeia do certificado ou um domínio próximo do prazo de renovação - a HostTracker envia um alerta por qualquer um dos seus 9 canais de notificação que você tiver configurado, incluindo e-mail, SMS, chamada de voz, webhook, Slack e os aplicativos de mensagens Telegram, Discord e Viber. Você pode configurar vários contatos e canais, para que tanto a pessoa responsável pela gestão do domínio quanto a responsável pela infraestrutura sejam notificadas, em vez de depender de uma única caixa de entrada que pode passar despercebida. Os alertas incluem o problema específico detectado, para que você saiba imediatamente se está lidando com um certificado prestes a expirar, um problema de configuração ou um registro em vias de expirar, em vez de uma mensagem genérica de "problema". Como essas verificações são executadas automaticamente no intervalo definido por você, você fica sabendo do problema no cronograma da HostTracker, não no dia em que um cliente relata um ícone de cadeado quebrado.

Teste grátis de 30 dias - sem cartão de crédito

Nunca perca a renovação de um domínio ou certificado

Inicie um teste grátis e receba alertas antecipados antes que seu certificado SSL ou nome de domínio expire.

Teste grátis de 30 dias - 100 monitores - sem cartão de crédito
  • De confiança desde 2004
  • 500.000+ sites monitorizados
  • 300+ pontos de verificação em todo o mundo

Faz parte do software de monitoramento de sites da HostTracker.