
Jak monitorować wygaśnięcie certyfikatu SSL
Monitor wygaśnięcia certyfikatu łączy się z punktem końcowym TLS według ustalonego harmonogramu i odczytuje datę wygaśnięcia certyfikatu serwera, więc dowiadujesz się o tym tygodnie przed upływem terminu, a nie wtedy, gdy przeglądarka zaczyna pokazywać odwiedzającym stronę ostrzeżenia. To jeden z typów sprawdzeń HostTracker "ustaw i zapomnij": bez treści żądania, bez reguły odpowiedzi, bez wyboru lokalizacji. Wpisz host i gotowe. Wybierz ten typ, gdy tym, czym zarządzasz, jest certyfikat, na przykład zadanie odnowienia Let's Encrypt albo zakupiony certyfikat od CA, a nie sama rejestracja domeny. Porównanie z monitorowaniem wygaśnięcia domeny znajduje się dalej, bo to para typów sprawdzeń najczęściej mylonych przez czytelników.
Ustawienia główne
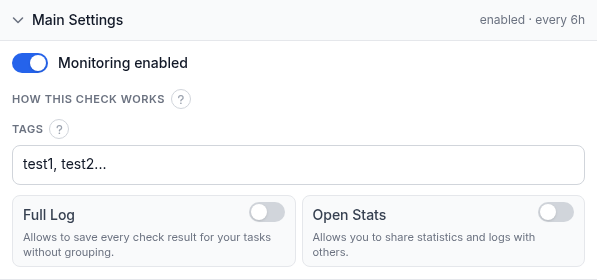
Nad tym panelem znajdują się dwa pola, a sam panel zawiera cztery kolejne:
- Domena / IP - host, z którym nawiązywane jest połączenie przez TLS. Wpisz samą domenę lub adres IP; port 443 jest domyślny, chyba że dodasz go jawnie, na przykład
example.com:8443dla certyfikatu serwowanego na niestandardowym porcie. - Nazwa (opcjonalnie) - krótka etykieta tego monitora w alertach, raportach i na Twoim pulpicie. Pozostaw puste, a HostTracker użyje domeny.
- Monitorowanie włączone - wstrzymuje lub wznawia sprawdzenie bez jego usuwania. Wyłącz je przed planowaną wymianą certyfikatu, żeby krótka przerwa między starym a nowym certyfikatem nie wywołała fałszywego alertu.
- Jak działa ta kontrola - zwinięta notatka informacyjna wyjaśniająca mechanikę: sprawdzenie łączy się przez TLS i odczytuje datę wygaśnięcia certyfikatu, według stałego harmonogramu co 6 godzin z sieci monitorowania HostTracker. Dla tego typu nie ma suwaka interwału; poniżej wyjaśnienie dlaczego.
- Tagi - dowolne etykiety tekstowe do filtrowania i grupowania tego monitora na Twoim pulpicie.
- Pełny dziennik - zapisuje każdy pojedynczy wynik sprawdzenia zamiast grupować kolejne identyczne. Włącz dla pełnej historii zamiast tylko zmian stanu.
- Otwórz statystyki - generuje publiczną, udostępnialną stronę statystyk tego monitora. Zostaw wyłączone dla hosta wewnętrznego lub niepublicznego.
Dlaczego 6 godzin, a nie interwał liczony w minutach: data wygaśnięcia certyfikatu nie zmienia się między sprawdzeniami. Zmienia się tylko wtedy, gdy ktoś wystawi nowy. Odpytywanie co kilka minut powtarzałoby tę samą odpowiedź bez żadnej korzyści; sprawdzanie cztery razy dziennie wciąż jest wystarczająco szybkie, żeby wyłapać nieudane odnowienie tego samego dnia roboczego. Nie musisz też konfigurować wyprzedzenia, żeby wyprzedzić wygaśnięcie: HostTracker automatycznie wysyła informacyjne przypomnienie 30, 7 i 1 dzień przed datą wygaśnięcia certyfikatu, do każdego kontaktu, któremu przypisałeś poniżej subskrypcję Up (każdy kanał oprócz połączeń głosowych, zarezerwowanych dla rzeczywistych przestojów). Te przypomnienia są oddzielne od alertu Down. Certyfikat, który wciąż jest ważny, ale zbliża się do wygaśnięcia, to przypomnienie, nie awaria; sprawdzenie przechodzi na Down dopiero, gdy certyfikat faktycznie wygaśnie.
Subskrypcje alertów
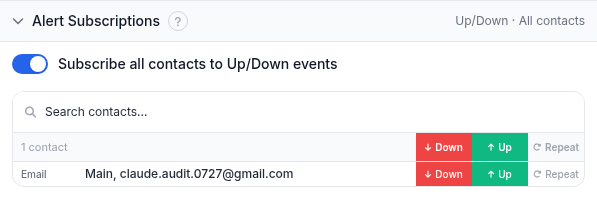
To ten sam panel subskrypcji, którego używa każdy typ sprawdzenia. Przełącz Zasubskrybuj wszystkie kontakty do zdarzeń Up/Down, żeby przypisać każdy kontakt na Twoim koncie do obu zdarzeń naraz, albo użyj pola wyszukiwania i przełączników Down / Up / Repeat przy poszczególnych kontaktach, żeby zbudować konkretną listę:
- Down - powiadamiany, gdy certyfikat wygasł.
- Up - powiadamiany, gdy sprawdzenie wraca do normy po Down (zainstalowano nowy certyfikat), a dla tego konkretnego typu sprawdzenia to też ten, kto otrzymuje automatyczne przypomnienia o wygaśnięciu opisane powyżej, 30/7/1 dnia.
- Repeat - wysyła alert Down cyklicznie, dopóki certyfikat pozostaje wygasły, zamiast powiadomić raz i ucichnąć.
Wygasły certyfikat publicznej strony to rodzaj awarii, która kosztuje zaufanie w chwili, gdy przeglądarka odwiedzającego pokazuje ostrzeżenie, więc pozostawienie tej sekcji pustej niweczy sens sprawdzenia. Zapisuje wygaśnięcie i nikomu o tym nie mówi.
Subskrypcje raportów
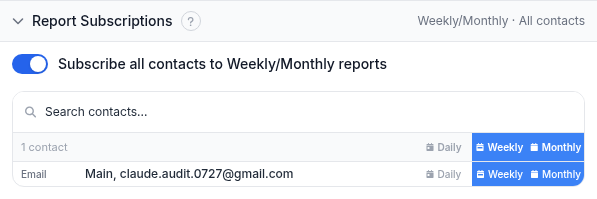
Raporty to okresowe podsumowania, a nie alerty wywoływane zdarzeniem, przydatne, jeśli ktoś z Twojego zespołu chce stałego cotygodniowego lub comiesięcznego przeglądu stanu certyfikatów zamiast otrzymywania powiadomienia w chwili wygaśnięcia. Trafiają wyłącznie do kontaktów e-mail. Zostaw to wyłączone, jeśli powyższe Subskrypcje alertów już obejmują tych, którzy muszą wiedzieć.
Przykład zastosowania
Prowadzisz stronę płatności na pay.example.com za certyfikatem, który odnawia się automatycznie
przez Let's Encrypt, ale wcześniej sparzyłeś się na zadaniu odnowienia, które zawiodło bez informowania kogokolwiek.
Utwórz monitor wygaśnięcia certyfikatu dla pay.example.com, zostaw włączone Monitorowanie, dodaj tag
payments i zasubskrybuj Twoje kontakty dyżurne e-mail i Slack do Up i Down (Up, żeby też otrzymywali
przypomnienia 30/7/1 dnia). Pomiń Pełny dziennik, chyba że chcesz kompletną historię każdego sprawdzenia. Dla
sprawdzenia, które zmienia stan może dwa razy w roku, zgrupowany widok jest łatwiejszy do odczytania. Nic więcej
do skonfigurowania: sprawdzenie będzie odtąd działać co 6 godzin, a Ty usłyszysz o opóźniającym się odnowieniu
trzy osobne razy, zanim stanie się to przestojem.
Rozwiązywanie problemów
- Monitor pokazuje Down, ale strona ładuje się poprawnie w przeglądarce. Przeglądarki cache'ują certyfikaty i często tolerują problem z łańcuchem, którego świeży handshake TLS nie zaakceptuje. Potwierdź za pomocą darmowego narzędzia do sprawdzania SSL z czystej sesji, albo sprawdź, czy certyfikat na dokładnie tym hoście:porcie się zmienił.
- Dodałeś port, ale sprawdzenie wciąż łączy się na 443. Port musi być częścią samego pola
Domena / IP, zapisany jako
host:port. Dla tego typu sprawdzenia nie ma osobnego pola portu. - Przypomnienie nie dotarło 30 ani 7 dni wcześniej. Przypomnienia trafiają tylko do kontaktów z subskrypcją Up dla tego konkretnego monitora. Najpierw zaznacz tę opcję, a potem sprawdź, czy kanał kontaktu to nie połączenie głosowe, które nigdy nie przenosi tych informacji.
- Odnowiłeś certyfikat, ale wciąż widzisz nieaktualną datę wygaśnięcia. Sprawdzenie działa według własnego 6-godzinnego harmonogramu i nie jest powiązane z Twoim wdrożeniem; poczekaj na kolejne zaplanowane uruchomienie albo otwórz monitor i użyj jego akcji sprawdź teraz, jeśli Twój plan ją obejmuje.
- Chciałeś monitorować rejestrację domeny, nie certyfikat. Zły typ sprawdzenia; zobacz kolejną sekcję.
Powiązane
- Wszystkie poradniki monitoringu - centrum dla każdego typu sprawdzenia HostTracker.
- Jak sprawdzić datę wygaśnięcia certyfikatu SSL - jednorazowa wersja tego sprawdzenia, przez przeglądarkę i wiersz poleceń.
- Sprawdzenia domeny i TLS - strona produktowa obejmująca zarówno monitorowanie certyfikatu, jak i wygaśnięcia domeny, wraz z pełną drabiną przypomnień 30/7/1 dnia i tym, czym różni się od prawdziwego alertu Down.
- Darmowe narzędzie do sprawdzania SSL - jednorazowe sprawdzenie certyfikatu bez potrzeby zakładania konta, przydatne do potwierdzenia, co zgłasza monitor.
- Poradnik o wygaśnięciu domeny - sprawdzenie dla wygasłej rejestracji, inna awaria z innym właścicielem.
- Poradnik o kontroli HTTP - wygaśnięcie certyfikatu jest też dostępne jako dołączony kafelek monitora Http, Port lub API, jadąc razem z tym sprawdzeniem zamiast działać jako osobny monitor.